Ovo je kraj besplatnog plana i proxyja za CloudFlare®
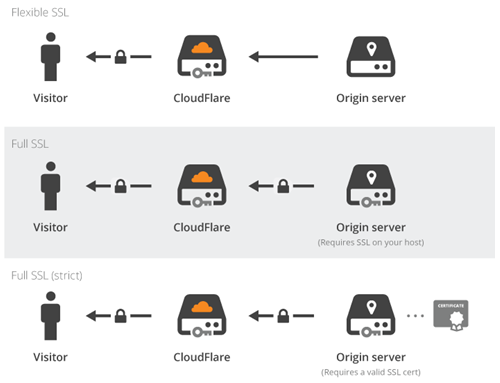
CloudFlare je visokotehnološka tvrtka koja inovira DNS- i SSL razinu. Kada koristite njihovu proxy uslugu, CloudFlare® rubni poslužitelj nalazit će se između vašeg poslužitelja i vaših posjetitelja, kao što je prikazano na ovom dijagramu u nastavku:
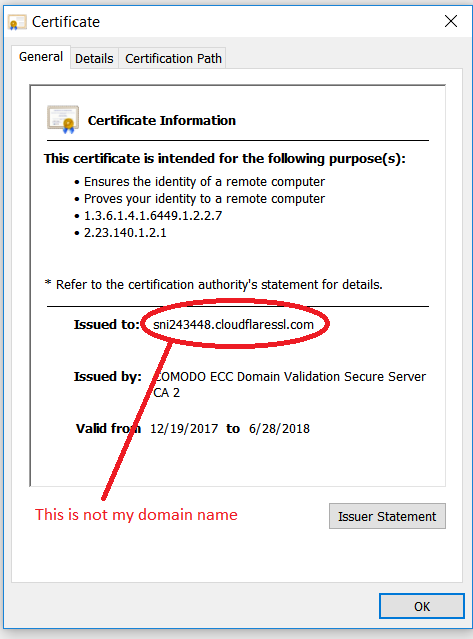
Taj rubni poslužitelj koristio je SSL certifikat izdan za imena hostova kao što su:
sni1234567.cloudflaressl.com
Jeruniverzalnila SSL politika donijela je SSL šifriranje masama, ali s velikim nedostatkom. Nažalost: njihova je tehnologija upravo dokazala da SSL nije vrećaje tehnologija i nije end-to-end! To je značilor da bi napadač mogao koristiti istu postavku: na primjer krađom korisničkog imena i lozinke bankovnog računa.
Ovo je moralo biti zaustavljeno jer to nije ono o čemu se SSL radi. SSL je zamišljen kao end-to-end. Tako je CloudFlare® postao izdavatelj SSL certifikata i počeo izdavati besplatne SSL certifikate svojim korisnicima.
Ovdje je CloudFlare® pao u jamu: kako bi svojim korisnicima pokazali kontrolu nad domenama, počeli su dodavati TXT zapise koje niste sami dodali. Na primjer, kao ovaj TXT zapis:
CA3-abcdefghijklmnopqrstuvwxyz
Ali TXT zapisi također se koriste za SPF, a njihova TXT pošta krši pravila o neželjenoj pošti. Dakle, vaša vlastita e-pošta neće biti isporučena i počet će se vraćati pošiljatelju. Tack CloudFlare®! Zapis koji je usklađen sa SPF-om mogao je biti nešto poput:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Kao što je mudar čovjek jednom rekao:
Vaš najveći neprijatelj je … sebe!
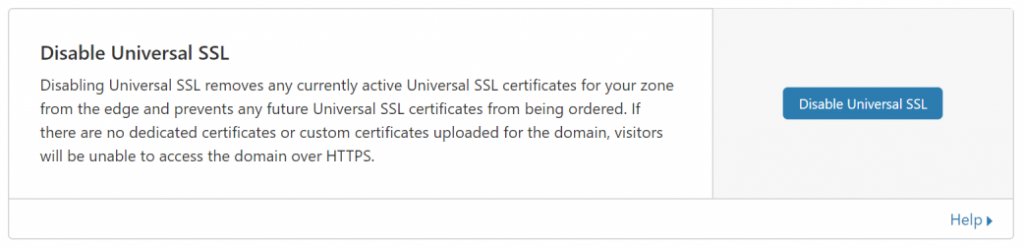
Dakle, sada korisnici ne mogu imati koristi od usluge CloudFlare® i moraju isključiti proxy uslugu na svakom imenu glavnog računala (DNS-poster). Kada je proxy usluga isključena, Universal SSL usluga također mora biti isključena (od SSL-a / TLS područje, zatim na rubni poslužitelj):
Nema više proxyja i besplatnog CDN-a!