Đây là phần cuối của gói và proxy miễn phí CloudFlare®
CloudFlare là một công ty công nghệ cao đổi mới về DNS- và cấp độ SSL. Khi bạn sử dụng dịch vụ proxy của họ, máy chủ biên CloudFlare® sẽ nằm giữa máy chủ của bạn và khách truy cập của bạn, như thể hiện trong sơ đồ dưới đây:
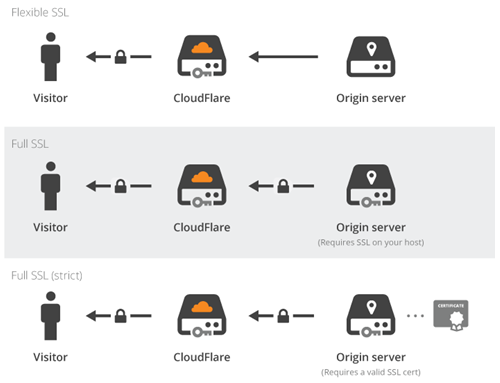
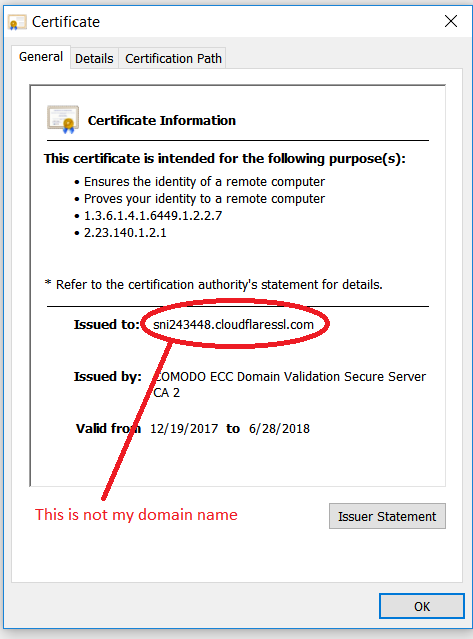
Máy chủ biên đó đã sử dụng chứng chỉ SSL được cấp cho tên máy chủ như:
sni1234567.cloudflaressl.com
Bởi vìmột phổ quátla Chính sách SSL đưa mã hóa SSL đến với đại chúng nhưng có một nhược điểm lớn. Không may: công nghệ của họ vừa chứng minh rằng SSL không phải là một cái túilà công nghệ và không phải là đầu cuối! Điều đó có nghĩar rằng kẻ tấn công có thể sử dụng cùng một cài đặt: ví dụ bằng cách đánh cắp thông tin đăng nhập và mật khẩu tài khoản ngân hàng của bạn.
Điều này phải được dừng lại vì đó không phải là nội dung của SSL. SSL có nghĩa là từ đầu đến cuối. Vì vậy, CloudFlare® đã trở thành nhà phát hành chứng chỉ SSL và bắt đầu cấp chứng chỉ SSL miễn phí cho người dùng.
Đây là nơi CloudFlare® rơi xuống hố: để thể hiện quyền kiểm soát miền cho người dùng của họ, họ bắt đầu thêm các bản ghi TXT mà bạn không tự thêm vào. Ví dụ như bản ghi TXT này:
CA3-abcdefghijklmnopqrstuvwxyz
Nhưng bản ghi TXT cũng được sử dụng cho SPF, và thư TXT của họ vi phạm chính sách thư rác. Vì vậy, email của riêng bạn sẽ không được gửi và sẽ bắt đầu bị trả lại cho người gửi. Gắn CloudFlare®! Một bản ghi tuân thủ SPF có thể giống như:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Như nhà thông thái đã từng nói:
Kẻ thù lớn nhất của bạn là … bản thân!
Vì vậy, bây giờ người dùng không thể hưởng lợi từ dịch vụ CloudFlare® và cần tắt dịch vụ proxy trên mỗi tên máy chủ (Áp phích DNS). Khi tắt dịch vụ proxy thì dịch vụ Universal SSL cũng phải tắt (từ SSL / khu vực TLS, sau đó đến Máy chủ Edge):
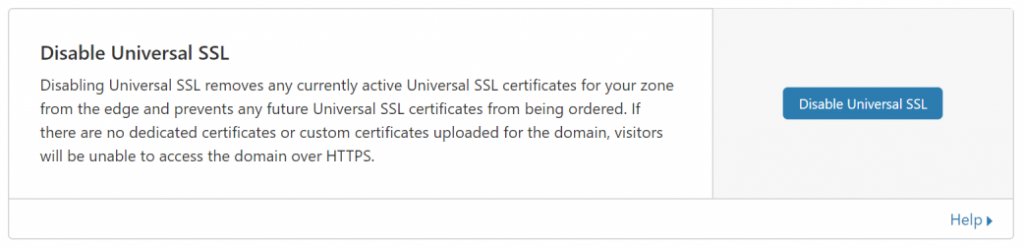
Không còn proxy và không còn CDN miễn phí!