Đây là phần cuối của gói proxy và miễn phí CloudFlare®
CloudFlare là một công ty công nghệ cao đổi mới ở cấp độ DNS và SSL. Khi bạn sử dụng dịch vụ proxy của mình, Máy chủ CloudFlare® Edge sẽ nằm giữa máy chủ của bạn và khách truy cập, như thể hiện trong sơ đồ dưới đây:
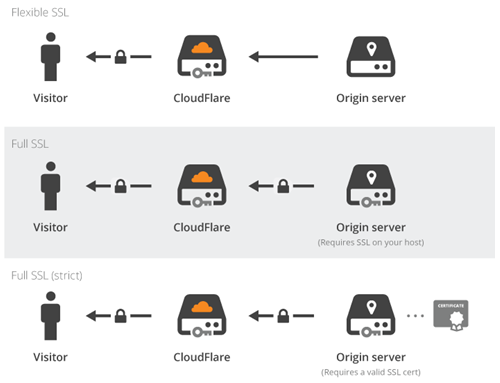
Máy chủ biên đó đang sử dụng chứng chỉ SSL được cấp cho tên máy chủ như:
sni1234567.cloudflaressl.com
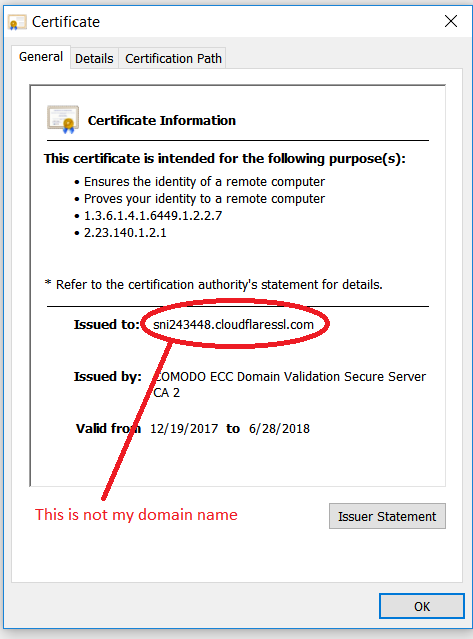
Cái này Chính sách SSL Universal có tác dụng đưa mã hóa SSL đến với đại chúng nhưng có một nhược điểm lớn. Không may: Công nghệ của bạn vừa chứng minh rằng SSL không phải của bạnvà tcông nghệ an toàn và không phải là end-to-endxtremo! Dấu hiệuxác nhận rằng kẻ tấn công có thể sử dụng cấu hình tương tự: Ví dụ, ăn cắp tên người dùng và mật khẩu tài khoản ngân hàng của bạn.
Điều này phải dừng lại vì đây không phải là nội dung của SSL. SSL được cho là từ đầu đến cuối. Vì vậy, CloudFlare® đã trở thành nhà phát hành chứng chỉ SSL và bắt đầu cấp chứng chỉ SSL miễn phí cho người dùng..
Đây là nơi CloudFlare® rơi xuống hố: để thể hiện quyền kiểm soát miền của người dùng của bạn, họ bắt đầu thêm các bản ghi TXT mà bạn không thêm vào. Ví dụ, thích bản ghi txt này:
ca3-abcdefghijklmnopqrstuvwxyz
Tuy nhiên, Bản ghi TXT cũng được sử dụng cho SPF, và bản ghi TXT của bạn vi phạm chính sách thư rác. Vì thế, email của riêng bạn sẽ không được gửi và sẽ bắt đầu gửi lại cho người gửi. Cảm ơn CloudFlare®! Một bản ghi tuân thủ SPF có thể giống như:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Như nhà thông thái đã từng nói:
Kẻ thù lớn nhất của bạn là … bản thân bạnồ!
Vì thế, Giờ đây, người dùng không thể hưởng lợi từ dịch vụ CloudFlare® và phải tắt dịch vụ proxy trên mỗi tên máy chủ (bản ghi DNS). Khi dịch vụ proxy bị vô hiệu hóa, Dịch vụ SSL phổ quát cũng phải bị tắt (từ vùng SSL / TLS, sau đó đến Máy chủ Edge):
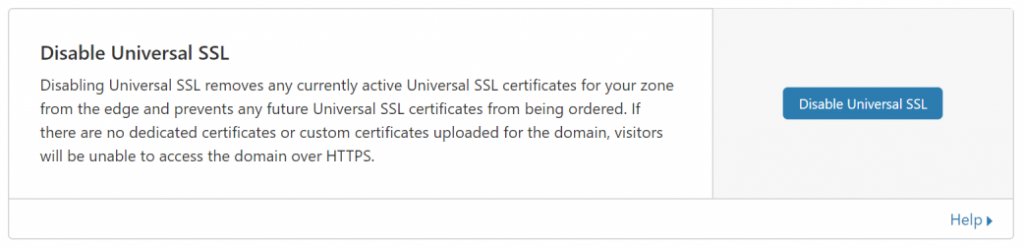
Không còn proxy và không còn CDN miễn phí!