To je konec brezplačnega in proxy paketa CloudFlare®
CloudFlare je visokotehnološko podjetje, ki uvaja inovacije na ravni DNS in SSL. Ko uporabljate svojo posredniško storitev, strežnik CloudFlare® Edge bo stal med vašim strežnikom in vašimi obiskovalci, kot je prikazano na spodnjem diagramu:
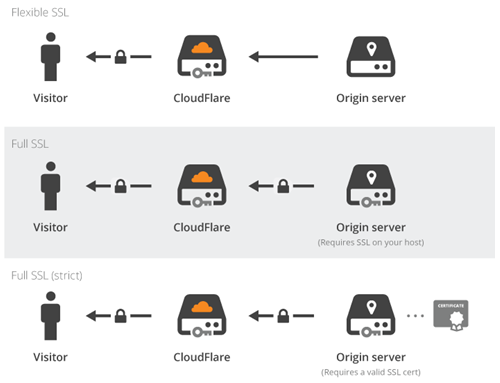
Ta robni strežnik je uporabljal potrdilo SSL, izdano za imena gostiteljev, kot je:
sni1234567.cloudflaressl.com
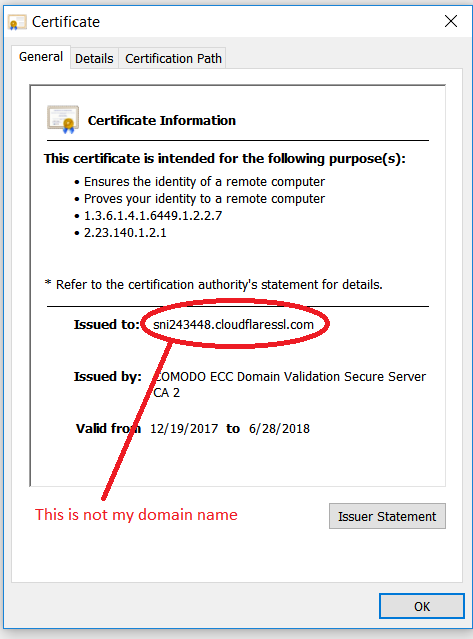
to pravilnik SSL Universal je prinesel šifriranje SSL množicam, vendar z eno veliko pomanjkljivostjo. Na žalost: Vaša tehnologija je pravkar dokazala, da SSL niste uin tvarna tehnologija in ni od konca do koncaxtremo! Podpisugotovili, da lahko napadalec uporabi isto konfiguracijo: Na primer, krajo uporabniškega imena in gesla vašega bančnega računa.
To se je moralo ustaviti, ker SSL ne gre za to. SSL naj bi bil od konca do konca. Tako je CloudFlare® postal izdajatelj SSL certifikatov in svojim uporabnikom začel izdajati brezplačne SSL certifikate..
Tukaj je CloudFlare® padel v luknjo: da pokažete nadzor nad domenami svojih uporabnikov, Začeli so dodajati zapise TXT, ki jih vi niste dodali. Na primer, kot ta txt zapis:
ca3-abcdefghijklmnopqrstuvwxyz
Vendar, Zapisi TXT se uporabljajo tudi za SPF, in vaš zapis TXT krši pravilnik o neželeni pošti. Zato, vaša lastna e-poštna sporočila ne bodo dostavljena in se bodo začela vračati pošiljateljem. Hvala CloudFlare®! Zapis, skladen s SPF, bi lahko bil nekaj takega:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Kot je nekoč rekel modrec:
Vaš največji sovražnik je … sebeo!
Zato, Zdaj uporabniki ne morejo izkoristiti storitve CloudFlare® in morajo onemogočiti storitev proxy za vsako ime gostitelja (DNS zapisi). Ko je storitev proxy onemogočena, Onemogočena mora biti tudi storitev Universal SSL (iz območja SSL / TLS, nato na robni strežnik):
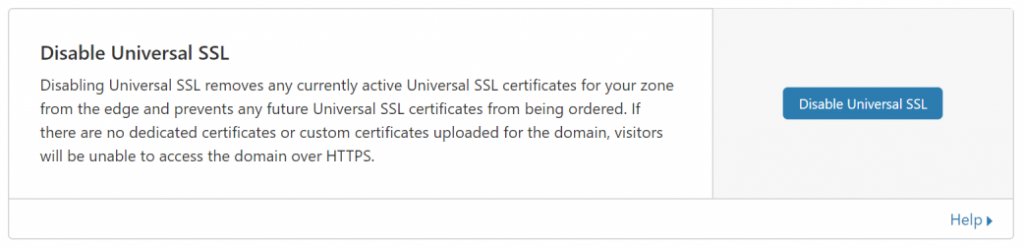
Nič več proxyja in nič več brezplačnega CDN-ja!