
Ito ang katapusan ng CloudFlare® na libreng plano at proxy
Ang CloudFlare ay isang high-tech na kumpanya na nagpapabago sa DNS- at antas ng SSL. Kapag ginamit mo ang kanilang serbisyo ng proxy, isang CloudFlare® edge server ang uupo sa pagitan ng iyong server at ng iyong mga bisita, tulad ng ipinapakita sa diagram na ito sa ibaba:
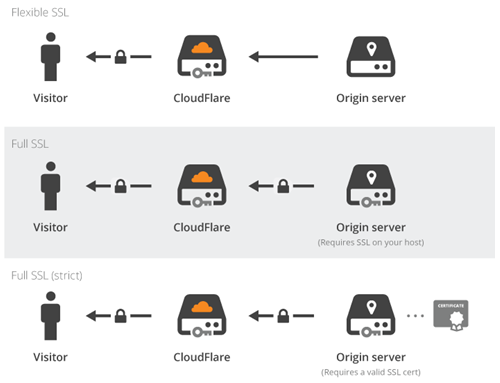
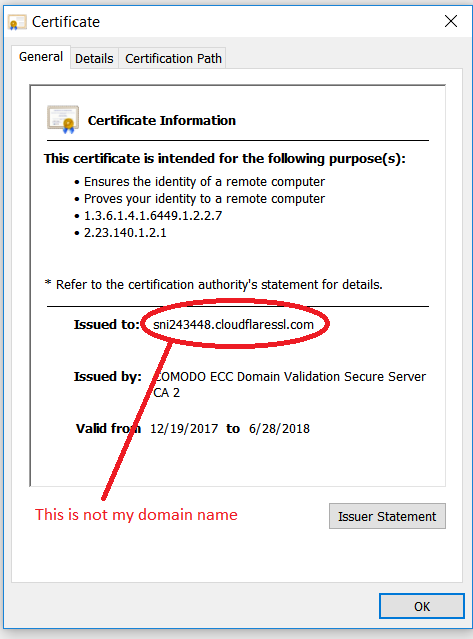
Gumamit ang edge server na iyon ng SSL certificate na ibinigay para sa mga hostname gaya ng:
sni1234567.cloudflaressl.com
Denna universella SSL-politik påverkade SSL-kryptering till massorna men med en stor nackdel. Sa kasamaang palad: deras teknik har precis visat att SSL inte är en säker teknik och inte är en-till-ände! Det innebar att en angripare kunde använda samma inställning: till exempel genom att stjäla din banks kontoinloggning och lösenord.
Detta var tvungen att stoppa eftersom det inte är det SSL handlar om. SSL är tänkt att vara ände till slut. Så CloudFlare® blev en SSL-certifikatutgivare och började utfärda gratis SSL-certifikat för sina användare.
Det är här CloudFlare® föll i en grop: för att visa kontroll över domänerna för deras användare, började de lägga till TXT-poster som du inte lagt till själv. Till exempel som denna TXT-post:
CA3-abcdefghijklmnopqrstuvwxyz
Men TXT-poster används också för SPF, och deras TXT-post bryter skräppostpolicyn. Så dina egna e-postmeddelanden kommer inte att levereras och kommer att börja studsa tillbaka till avsändare. Tack CloudFlare®! En SPF-kompatibel post kunde ha varit något som:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Som den kloka mannen en gång sa:
Din största fiende är … själv!
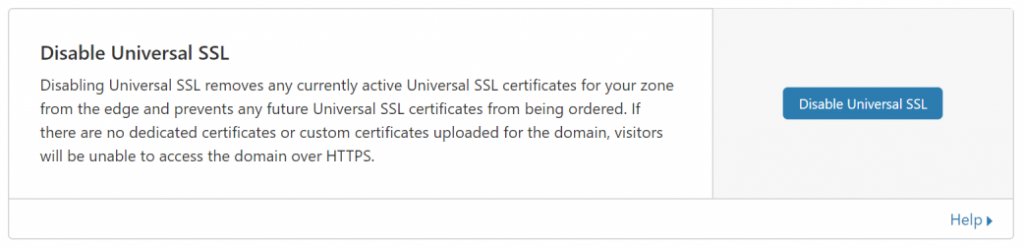
Så nu kan användare inte dra nytta av CloudFlare®-tjänsten och behöver stänga av proxy-tjänsten på varje värdnamn (DNS-poster). När proxy-tjänsten är avstängd måste Universal SSL-tjänsten också stängas av (från SSL / TLS-området, sedan till Edge Server):
Inget mer proxy och inte mer gratis CDN!