Ovo je kraj CloudFlare® besplatnog plana i proxyja
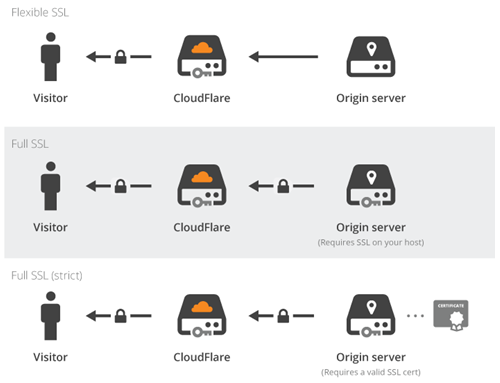
CloudFlare je visokotehnološka tvrtka koja inovira DNS i SSL razinu. Kada koristite proxy uslugu, CloudFlare® rubni poslužitelj nalazi se između poslužitelja i posjetitelja, kao što je prikazano na ovom dijagramu u nastavku:
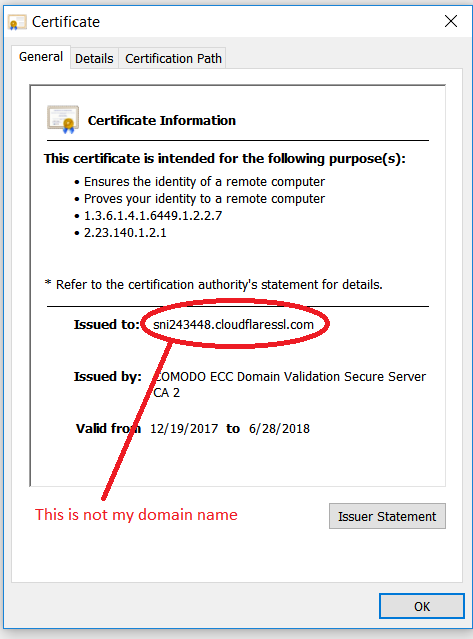
Ovaj rubni poslužitelj koristio je SSL certifikat izdan nazivima hostova kao što su:
sni1234567.cloudflaressl.com
Da SSL politika uUniversal imao je učinak dovođenja SSL enkripcije u mase, ali s velikim nedostatkom. Nažalost: njihova tehnologija je upravo pokazala da SSL ne i sigurna tehnologija i nije ponto je vrh! To je značilo da napadač može koristiti istu konfiguraciju: na primjer, krađu korisničkog imena i lozinke vašeg bankovnog računa.
Ovo je moralo prestati jer to nije ono o čemu se SSL radi. SSL mora biti end-to-end. Zatim, CloudFlare® je postao izdavatelj SSL certifikata i počeo izdavati besplatni SSL certifikat svojim korisnicima.
Ovdje je CloudFlare® pao u bunar: kako biste pokazali kontrolu nad domenama svojih korisnika, počeli su dodavati TXT zapise koje vi niste dodali. Na primjer, poput ovog txt zapisa:
ca3-abcdefghijklmnopqrstuvwxyz
Međutim, TXT zapisi također se koriste za SPF, a vaši TXT zapisi krše pravila neželjene pošte. Stoga, vaša vlastita e-pošta neće biti isporučena i počet će se vraćati pošiljateljima. Hvala vam CloudFlare®! Zapis usklađen sa SPF-om mogao je biti nešto poput:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Kao što je mudar čovjek jednom rekao:
Vaš najveći neprijatelj je … samio!
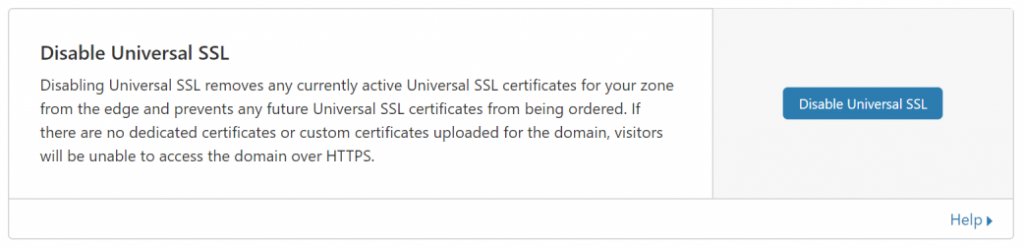
Stoga, sada korisnici ne mogu imati koristi od usluge CloudFlare® i moraju onemogućiti proxy uslugu na svakom imenu glavnog računala (DNS zapisi). Nakon što je proxy usluga onemogućena, Univerzalni SSL servis također treba biti onemogućen (SSL područja / TLS, a zatim Edge Server):
Nema više proxyja i besplatnog CDN-a!