Това е краят на безплатния план и прокси от CloudFlare®
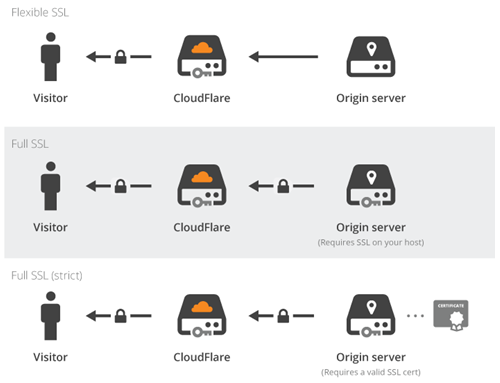
CloudFlare е високотехнологична компания, която прави иновации в DNS- и SSL ниво. Когато използвате тяхната прокси услуга, крайният сървър на CloudFlare® ще стои между сървъра и посетителите, както е показано на тази диаграма по-долу:
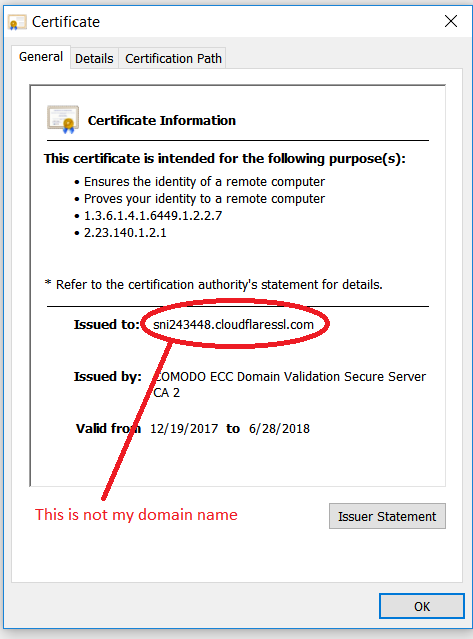
Този периферен сървър използва SSL сертификат, издаден за имена на хостове, които:
sni1234567.cloudflaressl.com
това универсален SSL-politikken hadde effekten av å bringe SSL-kryptering til massene, но с голям недостатък. Dessverre: deres teknologi har nettopp vist at SSL ikke er en sikker teknologi, og ikke er ende til ende! Det betydde at en angriper kunne bruke samme oppsett: for eksempel ved å stjele bankkontoens innlogging og passord.
Dette måtte stoppe fordi dette ikke er hva SSL handler om. SSL skal visstnok være ende til ende. Så CloudFlare® ble en SSL-sertifikatutsteder og begynte å utstede gratis SSL-sertifikat for sine brukere.
Det var her CloudFlare® falt i en grop: for å vise kontroll over domenene til brukerne deres, begynte de å legge til TXT-poster som du ikke la til selv. For eksempel som denne TXT-posten:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
TXT-poster brukes imidlertid også for SPF, og TXT-posten deres bryter spam-policyen. Så dine egne e-poster vil ikke bli levert og vil begynne å sprette tilbake til avsendere. Takk CloudFlare®! En SPF-kompatibel post kunne ha vært noe som:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Som den kloke mannen en gang sa:
Din største fiende er … deg selv!
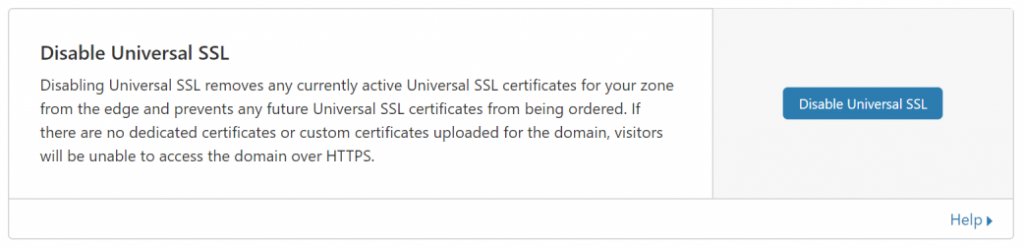
Nå kan ikke brukerne dra fordel av CloudFlare®-tjenesten og trenger å slå av proxy-tjenesten på hvert vertsnavn (DNS-плакат). Når proxy-tjenesten er slått av, må også Universal SSL-tjenesten være slått av (от SSL / TLS зона, deretter til Edge Server):
Ikke mer proxy og ikke mer gratis CDN!