To je konec brezplačnega načrta in proxyja CloudFlare®
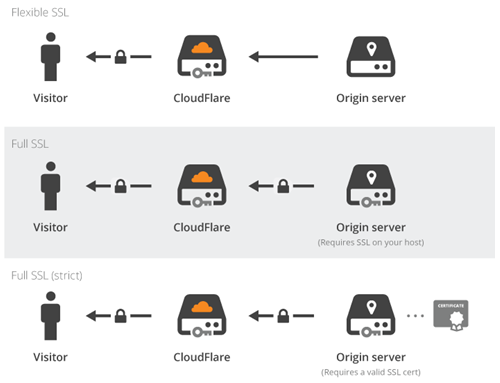
CloudFlare je visokotehnološko podjetje, ki uvaja inovacije na področju DNS- in raven SSL. Ko uporabljate njihovo proxy storitev, robni strežnik CloudFlare® bo nameščen med strežnikom in obiskovalci, kot je prikazano na spodnjem diagramu:
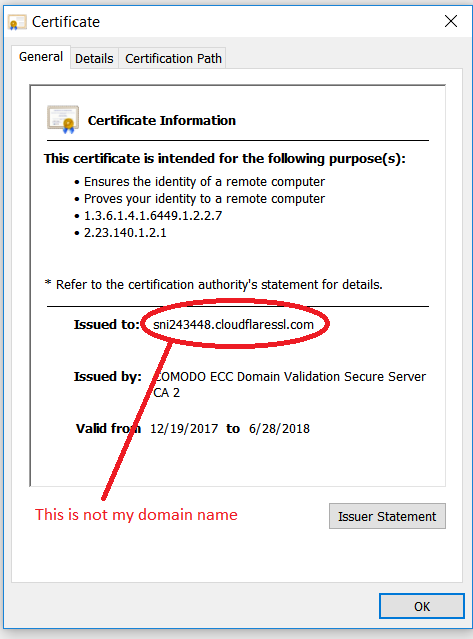
Ta robni strežnik je uporabil potrdilo SSL, izdano za ime gostitelja, ki:
sni1234567.cloudflaressl.com
to univerzalni Politika SSL je prinesla šifriranje SSL množicam, vendar z veliko pomanjkljivostjo. Na žalost: njihova tehnologija je pravkar dokazala, da SSL ni v varno tehnologijo, in še nie do konca! To je pomenilo, da lahko napadalec uporabi isto nastavitev: na primer s krajo prijave in gesla za bančni račun.
To se je moralo ustaviti, ker SSL ne gre za to. SSL naj bi bil od konca do konca. Tako je CloudFlare® postal izdajatelj SSL certifikatov in začel izdajati brezplačne SSL certifikate za svoje uporabnike.
Tukaj je CloudFlare® padel v jamo: pokazati nadzor nad domenami svojih uporabnikov, začeli so dodajati zapise TXT, ki jih niste dodali sami. Na primer kot ta zapis TXT:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
Vendar se zapisi TXT uporabljajo tudi za SPF, in njihov zapis TXT krši pravilnik o neželeni pošti. Tako vaša lastna e-poštna sporočila ne bodo dostavljena in se bodo začela vračati pošiljateljem. Hvala CloudFlare®! Zapis, skladen s SPF, bi lahko bil nekaj takega:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Kot je nekoč rekel modrec:
Vaš največji sovražnik je … sebe!
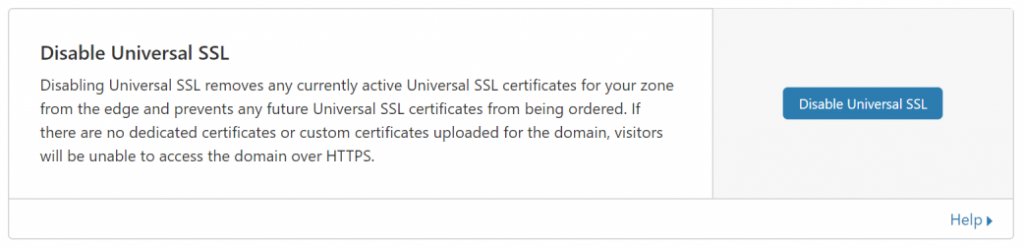
Zdaj uporabniki ne morejo izkoristiti storitve CloudFlare® in morajo izklopiti storitev proxy na vsakem imenu gostitelja (DNS-plakat). Ko je storitev proxy izklopljena, izklopljena mora biti tudi storitev Universal SSL (iz SSL / območje TLS, nato na robni strežnik):
Nič več proxyja in nič več brezplačnega CDN-ja!