Toto je konec bezplatného plánu a proxy od CloudFlare®
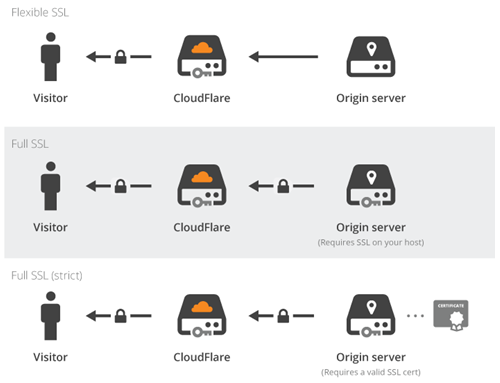
CloudFlare je technologicky vyspělá společnost inovující DNS- a úroveň SSL. Když používáte jejich proxy službu, server CloudFlare® edge bude sedět mezi serverem a návštěvníky, jak je znázorněno na tomto diagramu níže:
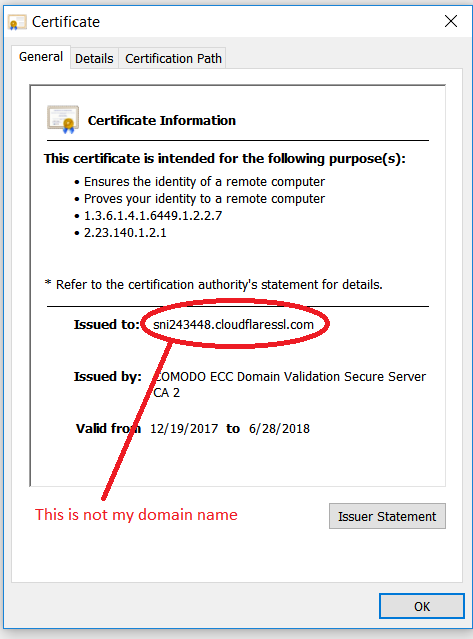
Tento okrajový server používal certifikát SSL vydaný pro název hostitele, který:
sni1234567.cloudflaressl.com
Tento univerzální Politika SSL měla za následek, že přinesla šifrování SSL masám, ale s velkou nevýhodou. Bohužel: jejich technologie právě prokázala, že SSL není v bezpečná technologie, a ještě neníe až do konce! To znamenalo, že útočník mohl použít stejné nastavení: například krádeží přihlašovacího jména a hesla k bankovnímu účtu.
To muselo skončit, protože o tom SSL není. SSL má být end-to-end. CloudFlare® se tak stal vydavatelem SSL certifikátu a začal pro své uživatele vydávat bezplatný SSL certifikát.
Zde spadl CloudFlare® do jámy: ukázat kontrolu nad doménami svých uživatelů, začali přidávat záznamy TXT, které jste sami nepřidali. Například jako tento TXT záznam:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
Pro SPF se však používají i TXT záznamy, a jejich záznam TXT porušuje zásady týkající se spamu. Takže vaše vlastní e-maily nebudou doručeny a začnou se vracet zpět k odesílatelům. Děkujeme CloudFlare®! Záznam vyhovující SPF mohl být něco podobného:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Jak kdysi řekl moudrý muž:
Vaším největším nepřítelem je … sebe!
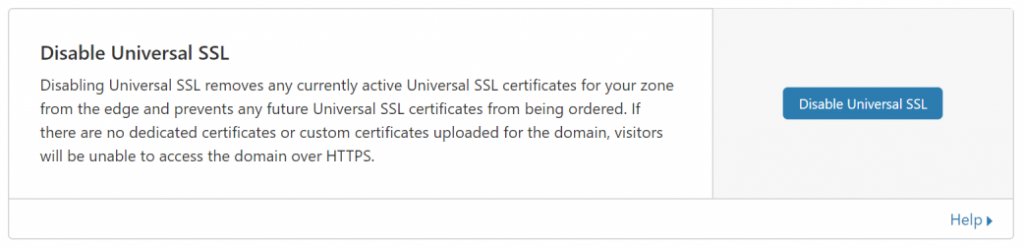
Uživatelé nyní nemohou využívat službu CloudFlare® a musí vypnout službu proxy u každého názvu hostitele (DNS plakát). Když je služba proxy vypnuta, musí být také vypnuta služba Universal SSL (z SSL / Oblast TLS, poté na Edge Server):
Žádné další proxy a žádné volné CDN!