Dit is het einde van het gratis abonnement en de proxy van CloudFlare®
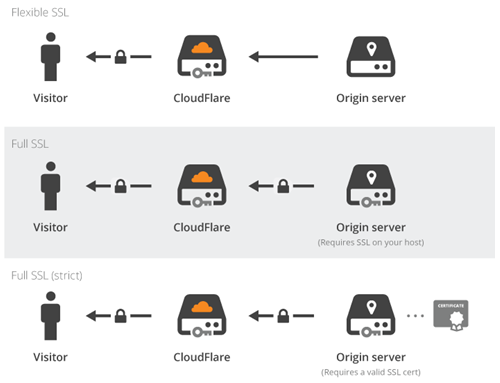
CloudFlare is een hightechbedrijf dat innoveert op DNS- en SSL-niveau. Wanneer u hun proxyservice gebruikt, een CloudFlare® edge-server komt tussen de server en bezoekers te staan, zoals weergegeven in dit diagram hieronder:
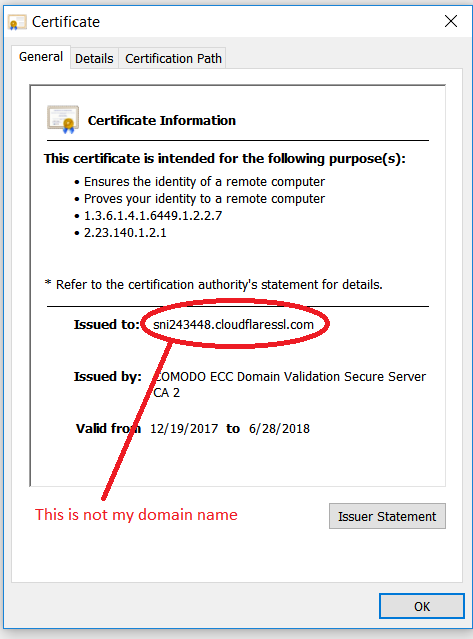
Die edge-server gebruikte een SSL-certificaat dat was uitgegeven voor de hostnaam:
sni1234567.cloudflaressl.com
Dit universeel Het SSL-beleid had tot gevolg dat SSL-codering naar de massa werd gebracht, maar met een groot nadeel. Helaas: hun technologie heeft zojuist bewezen dat SSL dat niet is in veilige technologie, en is het nog niete tot het einde! Dat betekende dat een aanvaller dezelfde opstelling kon gebruiken: bijvoorbeeld door de login en het wachtwoord van de bankrekening te stelen.
Dit moest stoppen omdat dit niet is waar SSL over gaat. SSL hoort end-to-end te zijn. Dus werd CloudFlare® een uitgever van SSL-certificaten en begon het gratis SSL-certificaten uit te geven aan zijn gebruikers.
Dit is waar CloudFlare® in een put viel: om controle te tonen over de domeinen van hun gebruikers, ze begonnen TXT-records toe te voegen die u niet zelf had toegevoegd. Bijvoorbeeld zoals deze TXT-record:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
Voor SPF worden echter ook TXT-records gebruikt, en hun TXT-record schendt het spambeleid. Uw eigen e-mails worden dus niet afgeleverd en worden teruggestuurd naar de afzenders. Bedankt CloudFlare®! Een SPF-compatibel record zou zoiets kunnen zijn:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Zoals de wijze man ooit zei:
Je grootste vijand is … jezelf!
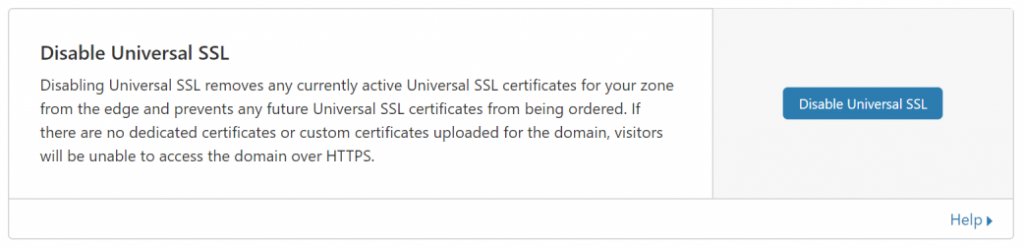
Nu kunnen de gebruikers niet profiteren van de CloudFlare®-service en moeten ze de proxyservice voor elke hostnaam uitschakelen (DNS-poster). Wanneer de proxyservice is uitgeschakeld, de Universal SSL-service moet ook worden uitgeschakeld (van SSL / TLS-gebied, vervolgens naar de Edge-server):
Geen proxy meer en geen gratis CDN meer!