
C'est la fin du forfait gratuit et du proxy de CloudFlare®
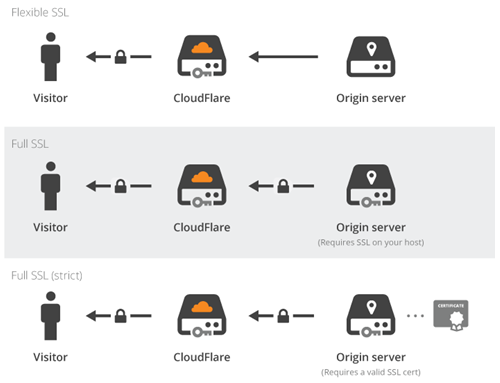
CloudFlare est une entreprise de haute technologie qui innove sur le DNS- et niveau SSL. Lorsque vous utilisez leur service proxy, un serveur Edge CloudFlare® sera placé entre le serveur et les visiteurs, comme le montre ce schéma ci-dessous:
Ce serveur Edge utilisait un certificat SSL émis pour le nom d'hôte qui:
sni1234567.cloudflaressl.com
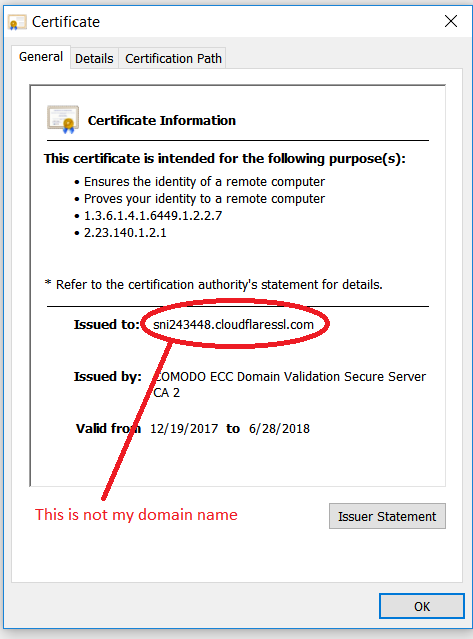
Denne universelle SSL-politikken hadde effekten av å bringe SSL-kryptering til massene, men med en stor ulempe. Dessverre: deres teknologi har nettopp vist at SSL ikke er en sikker teknologi, og ikke er ende til ende! Det betydde at en angriper kunne bruke samme oppsett: for eksempel ved å stjele bankkontoens innlogging og passord.
Dette måtte stoppe fordi dette ikke er hva SSL handler om. SSL skal visstnok være ende til ende. Så CloudFlare® ble en SSL-sertifikatutsteder og begynte å utstede gratis SSL-sertifikat for sine brukere.
Det var her CloudFlare® falt i en grop: for å vise kontroll over domenene til brukerne deres, begynte de å legge til TXT-poster som du ikke la til selv. For eksempel som denne TXT-posten:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
TXT-poster brukes imidlertid også for SPF, og TXT-posten deres bryter spam-policyen. Så dine egne e-poster vil ikke bli levert og vil begynne å sprette tilbake til avsendere. Takk CloudFlare®! En SPF-kompatibel post kunne ha vært noe som:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Som den kloke mannen en gang sa:
Din største fiende er … deg selv!
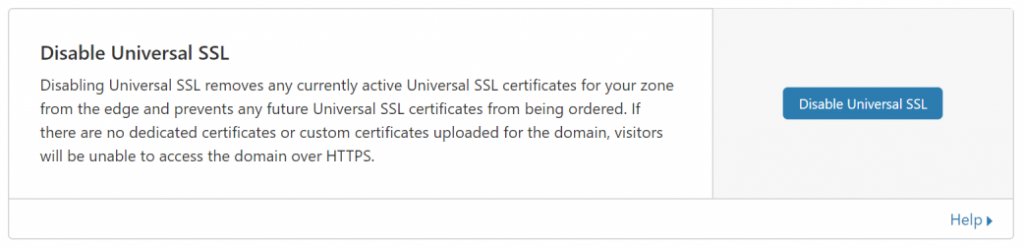
Nå kan ikke brukerne dra fordel av CloudFlare®-tjenesten og trenger å slå av proxy-tjenesten på hvert vertsnavn (DNS-poster). Når proxy-tjenesten er slått av, må også Universal SSL-tjenesten være slått av (fra SSL / TLS-området, deretter til Edge Server):
Ikke mer proxy og ikke mer gratis CDN!