Este é o fim do plano gratuito e do proxy da CloudFlare®
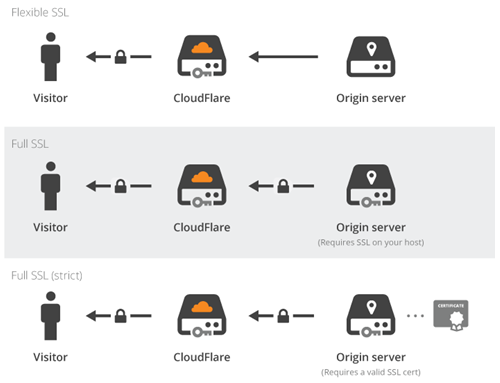
CloudFlare é uma empresa de alta tecnologia inovando em DNS- e nível SSL. Quando você usa o serviço de proxy deles, um servidor de borda CloudFlare® ficará entre o servidor e os visitantes, como mostrado neste diagrama abaixo:
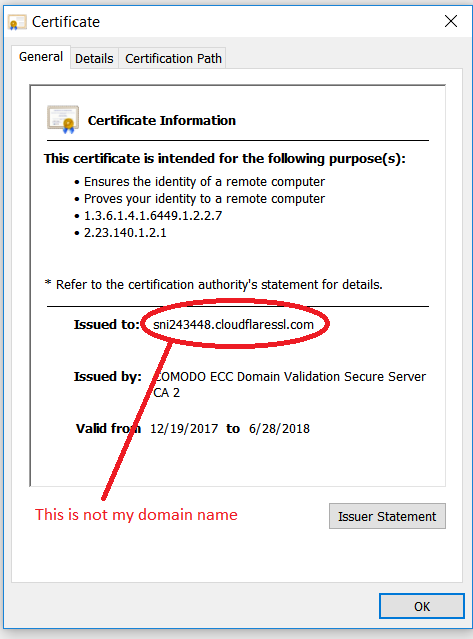
Esse servidor de borda usou um certificado SSL emitido para o nome do host que:
sni1234567.cloudflaressl.com
Esse universal SSL-politikken hadde effekten av å bringe SSL-kryptering til massene, mas com uma grande desvantagem. Dessverre: deres teknologi har nettopp vist at SSL ikke er en sikker teknologi, og ikke er ende til ende! Det betydde at en angriper kunne bruke samme oppsett: for eksempel ved å stjele bankkontoens innlogging og passord.
Dette måtte stoppe fordi dette ikke er hva SSL handler om. SSL skal visstnok være ende til ende. Så CloudFlare® ble en SSL-sertifikatutsteder og begynte å utstede gratis SSL-sertifikat for sine brukere.
Det var her CloudFlare® falt i en grop: for å vise kontroll over domenene til brukerne deres, begynte de å legge til TXT-poster som du ikke la til selv. For eksempel som denne TXT-posten:
CA3-ABCDEFGHIJKLMNOPQRSTUVWXYZ
TXT-poster brukes imidlertid også for SPF, og TXT-posten deres bryter spam-policyen. Så dine egne e-poster vil ikke bli levert og vil begynne å sprette tilbake til avsendere. Takk CloudFlare®! En SPF-kompatibel post kunne ha vært noe som:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Som den kloke mannen en gang sa:
Din største fiende er … deg selv!
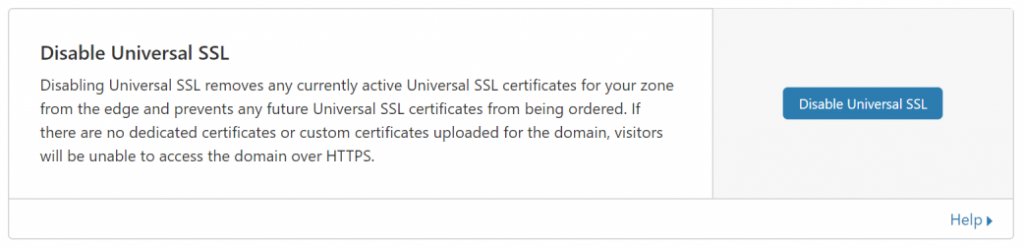
Nå kan ikke brukerne dra fordel av CloudFlare®-tjenesten og trenger å slå av proxy-tjenesten på hvert vertsnavn (Cartaz de DNS). Når proxy-tjenesten er slått av, må også Universal SSL-tjenesten være slått av (de SSL / TLS-området, deretter til Edge Server):
Ikke mer proxy og ikke mer gratis CDN!