Ito ang katapusan ng CloudFlare® na libreng plano at proxy
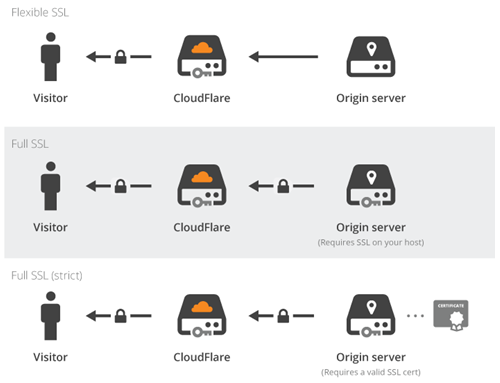
Ang CloudFlare ay isang high-tech na kumpanya, kung saan innovating sa DNS- at antas ng SSL. Kapag ginamit mo ang kanilang serbisyo ng proxy, isang CloudFlare® edge server ang nakaupo sa pagitan ng iyong server at ng iyong mga bisita, tulad ng ipinapakita sa diagram na ito sa ibaba:
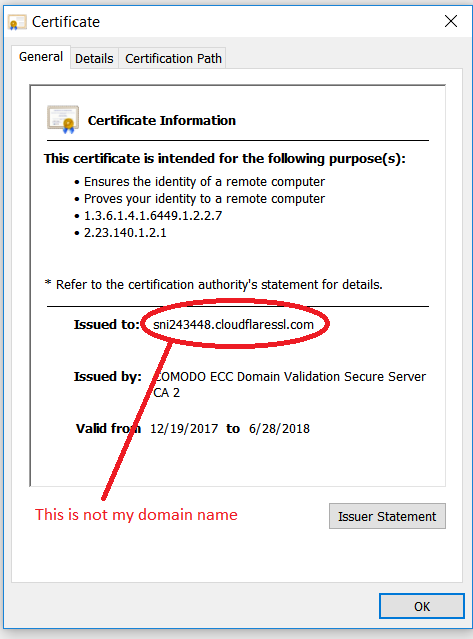
Gumamit ang edge server na ito ng SSL certificate na ibinigay sa mga hostname gaya ng:
sni1234567.cloudflaressl.com
Denne universelle SSL-politik havde effekten af at bringe SSL-kryptering til masserne, men med en stor ulempe. Desværre: deres teknologi har netop vist, at SSL ikke er en sikker teknologi og ikke er ende til ende! Det betød, at en angriber kunne bruge den samme opsætning: for eksempel ved at stjæle din banks login og adgangskode til din konto.
Dette måtte stoppe, fordi dette ikke er, hvad SSL handler om. SSL antages at være ende til ende. Så CloudFlare® blev en SSL-certifikatudsteder og begyndte at udstede gratis SSL-certifikat til deres brugere.
Det er her CloudFlare® faldt i en grop: for at vise kontrol over domænerne for deres brugere, begyndte de at tilføje TXT-poster, som du ikke selv tilføjede. For eksempel som denne TXT-post:
CA3-abcdefghijklmnopqrstuvwxyz
TXT-poster bruges dog også til SPF, og deres TXT-post bryder spam-politikken. Så dine egne e-mails bliver ikke leveret og begynder at hoppe tilbage til afsendere. Tak CloudFlare®! En SPF-kompatibel post kunne have været noget som:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Som den kloge mand engang sagde:
Din største fjende er … dig selv!
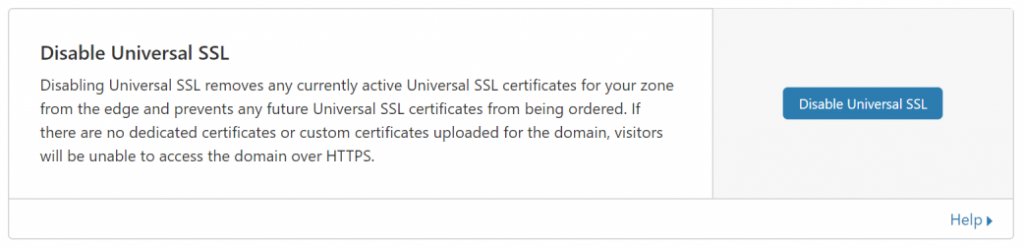
Så nu kan brugerne ikke drage fordel af CloudFlare®-tjenesten og er nødt til at slukke proxy-tjenesten på hvert værtsnavn (DNS-poster). Når proxy-tjenesten er slået fra, skal Universal SSL-tjenesten også slukkes (fra SSL / TLS-området og derefter til Edge Server):
Ikke mere proxy og ikke mere gratis CDN!