CloudFlare® 免費方案和代理商就此結束
CloudFlare是一家高科技公司, DNS 創新之處- 和 SSL 級別. 當您使用他們的代理服務時, CloudFlare® 邊緣伺服器位於您的伺服器與訪客之間, 如下圖所示:
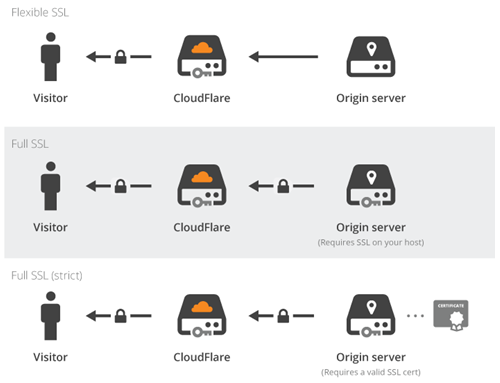
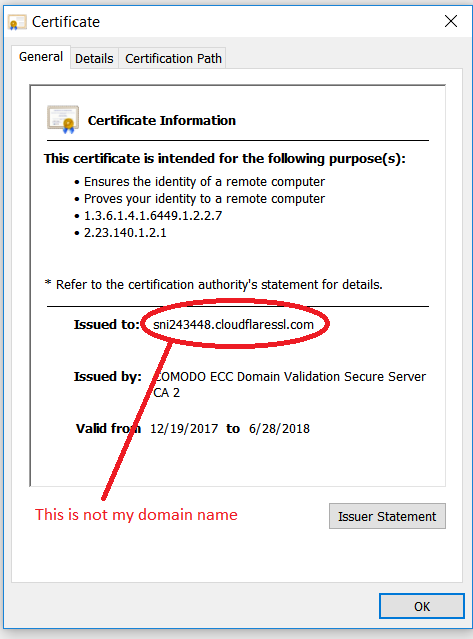
此邊緣伺服器使用了頒發給主機名稱的 SSL 證書,例如:
sni1234567.cloudflaressl.com
這 普遍的 SSL 政策將 SSL 加密帶給大眾, 但有一個主要缺點. 很遺憾: 他們的技術剛剛展示, SSL 不是一個 s不是r 技術並不是終結的! 它咬了荒涼的, 攻擊者可以使用相同的設置: 例如,竊取您帳戶的銀行登入名稱和密碼.
這必須停止, 因為這不是, SSL 是什麼?. SSL 被假定為端對端. 因此 CloudFlare® 成為 SSL 憑證頒發者並開始向其用戶頒發免費 SSL 憑證.
這就是CloudFlare®掉進坑裡的地方: 向使用者顯示對網域的控制, 他們開始加入 TXT 記錄, 您沒有自己添加. 例如像這樣的TXT記錄:
CA3-abcdefghijklmnopqrstuvwxyz
但是,TXT 記錄也用於 SPF, 他們的 TXT 貼文違反了垃圾郵件政策. 因此,您自己的電子郵件無法送達並開始退回給寄件人. 德CloudFlare®! 符合 SPF 的記錄可能類似於:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
正如智者曾經說過的:
你最大的敵人是 … 你自己!
因此,現在使用者無法從 CloudFlare® 服務中受益,並且必須關閉每個主機名稱上的代理服務 (DNS 海報). 當代理服務關閉時, 也必須關閉通用 SSL 服務 (來自 SSL / TLS 區域,然後到邊緣伺服器):
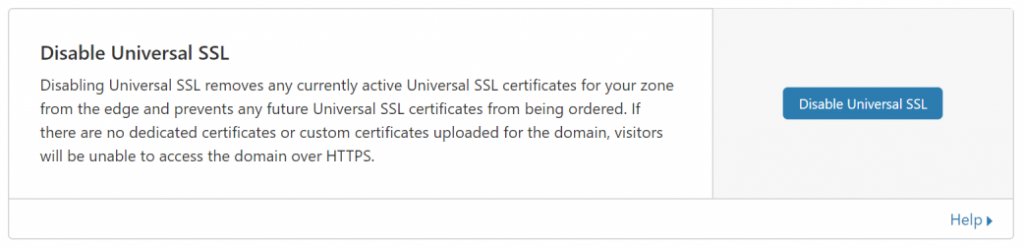
不再有代理,也不再有免費 CDN!