هذه هي نهاية خطة CloudFlare® المجانية والوكيل
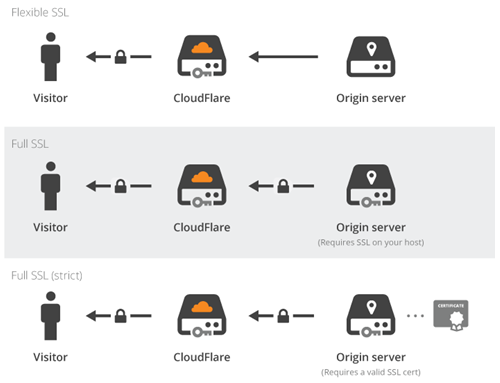
CloudFlare هي شركة ذات تقنية عالية, حيث الابتكار على DNS- ومستوى SSL. عند استخدام خدمة الوكيل الخاصة بهم, يقع خادم CloudFlare® edge بين خادمك وزوارك, كما هو موضح في هذا الرسم البياني أدناه:
استخدم خادم الحافة هذا شهادة SSL تم إصدارها لأسماء المضيفين مثل:
sni1234567.cloudflaressl.com
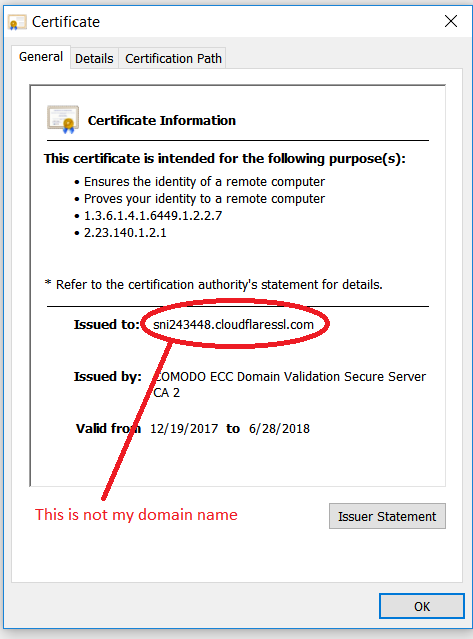
هذا عالمي كان لسياسة SSL تأثير في جلب تشفير SSL إلى الجماهير, ولكن مع عيب كبير. للأسف: وقد أظهرت التكنولوجيا الخاصة بهم للتو, أن SSL ليس sلاص التكنولوجيا وليست نهاية المطافل! انها قليلامهجورة, أنه يمكن للمهاجم استخدام نفس الإعداد: على سبيل المثال، عن طريق سرقة معلومات تسجيل الدخول وكلمة المرور الخاصة بالبنك الذي تتعامل معه لحسابك.
كان على هذا أن يتوقف, لأن هذا ليس كذلك, ما هو SSL كل شيء. من المفترض أن تكون طبقة المقابس الآمنة (SSL) شاملة. لذلك أصبحت CloudFlare® جهة إصدار شهادة SSL وبدأت في إصدار شهادة SSL مجانية لمستخدميها.
هذا هو المكان الذي سقط فيه CloudFlare® في الحفرة: لإظهار السيطرة على المجالات لمستخدميها, بدأوا بإضافة سجلات TXT, الذي لم تقم بإضافة نفسك. على سبيل المثال، مثل سجل TXT هذا:
CA3-abcdefghijklmnopqrstuvwxyz
ومع ذلك، تُستخدم سجلات TXT أيضًا لنظام التعرف على هوية المرسل (SPF)., ومنشور TXT الخاص بهم يخرق سياسة البريد العشوائي. لذلك لا يتم تسليم رسائل البريد الإلكتروني الخاصة بك وتبدأ في الارتداد إلى المرسلين. تاك كلاودفلير®! يمكن أن يكون السجل المتوافق مع نظام SPF شيئًا من هذا القبيل:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
كما قال الحكيم ذات مرة:
أكبر عدو لك هو … نفسك!
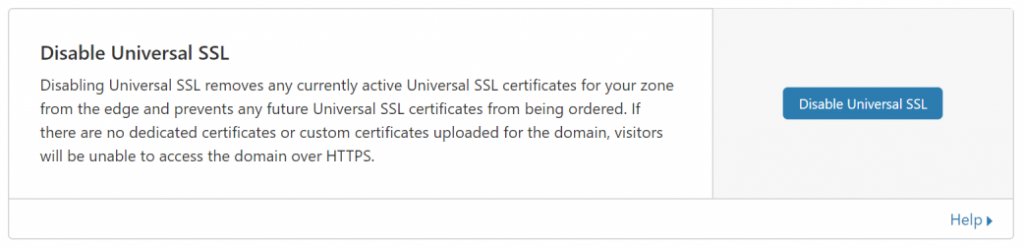
لذلك لا يمكن للمستخدمين الآن الاستفادة من خدمة CloudFlare® ويتعين عليهم إيقاف تشغيل خدمة الوكيل على كل اسم مضيف (ملصق DNS). عندما يتم إيقاف تشغيل خدمة الوكيل, يجب أيضًا إيقاف تشغيل خدمة Universal SSL (من طبقة المقابس الآمنة / منطقة TLS ثم إلى خادم Edge):
لا مزيد من الوكيل ولا مزيد من CDN المجاني!