Este é o fim do plano gratuito e proxy CloudFlare®
CloudFlare é uma empresa de alta tecnologia, onde inovar em DNS- e nível SSL. Quando você usa o serviço de proxy deles, um servidor de borda CloudFlare® fica entre seu servidor e seus visitantes, como mostrado neste diagrama abaixo:
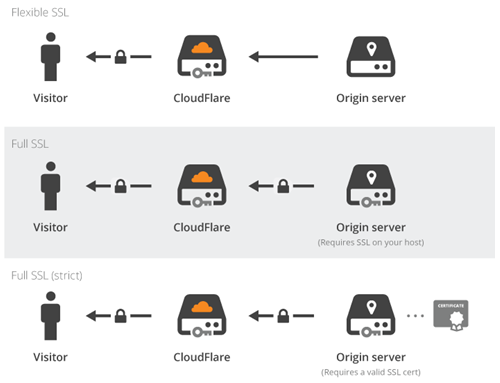
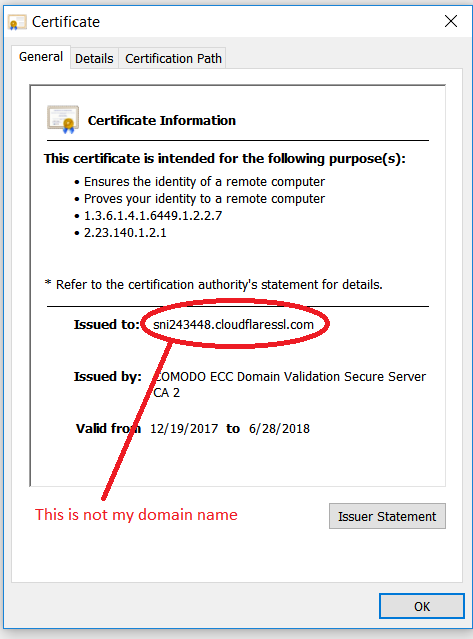
Este servidor de borda usou um certificado SSL emitido para nomes de host como:
sni1234567.cloudflaressl.com
Esse universal A política SSL teve o efeito de levar a criptografia SSL às massas, mas com uma grande desvantagem. Infelizmente: sua tecnologia acaba de mostrar, que SSL não é um snãor tecnologia e não é o fim de umade! Mordeudeserto, que um invasor poderia usar a mesma configuração: por exemplo, roubando o login e a senha do seu banco para sua conta.
Isso teve que parar, porque isso não é, o que é SSL. SSL é considerado ponta a ponta. Então CloudFlare® se tornou um emissor de certificados SSL e começou a emitir certificados SSL gratuitos para seus usuários.
Foi aqui que CloudFlare® caiu em um buraco: para mostrar controle sobre os domínios aos seus usuários, eles começaram a adicionar registros TXT, que você não adicionou. Por exemplo, como este registro TXT:
CA3-abcdefghijklmnopqrstuvwxyz
No entanto, os registros TXT também são usados para SPF, e a postagem TXT deles viola a política de spam. Assim, seus próprios e-mails não são entregues e começam a ser devolvidos aos remetentes. Use CloudFlare®! Um registro compatível com SPF poderia ser algo como:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Como o sábio disse uma vez:
Seu maior inimigo é … você mesmo!
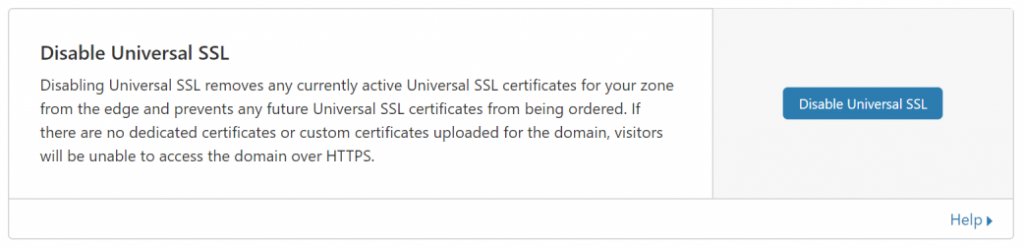
Portanto, agora os usuários não podem se beneficiar do serviço CloudFlare® e precisam desligar o serviço de proxy em cada nome de host (Cartaz de DNS). Quando o serviço proxy está desligado, o serviço Universal SSL também deve ser desligado (de SSL / Área TLS e depois para o Edge Server):
Chega de proxy e chega de CDN grátis!