
Ini adalah penghujung pelan dan proksi percuma CloudFlare®
CloudFlare ialah sebuah syarikat berteknologi tinggi, di mana berinovasi pada DNS- dan tahap SSL. Apabila anda menggunakan perkhidmatan proksi mereka, pelayan tepi CloudFlare® terletak di antara pelayan anda dan pelawat anda, seperti yang ditunjukkan dalam rajah ini di bawah:
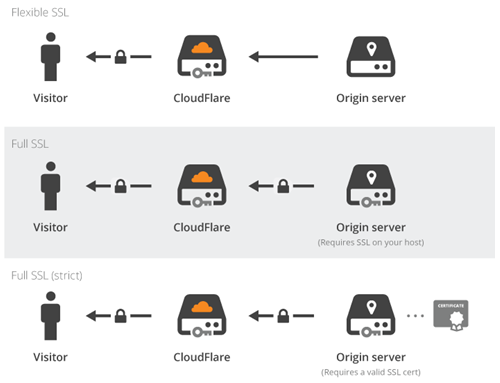
Pelayan tepi ini menggunakan sijil SSL yang dikeluarkan kepada nama hos seperti:
sni1234567.cloudflaressl.com
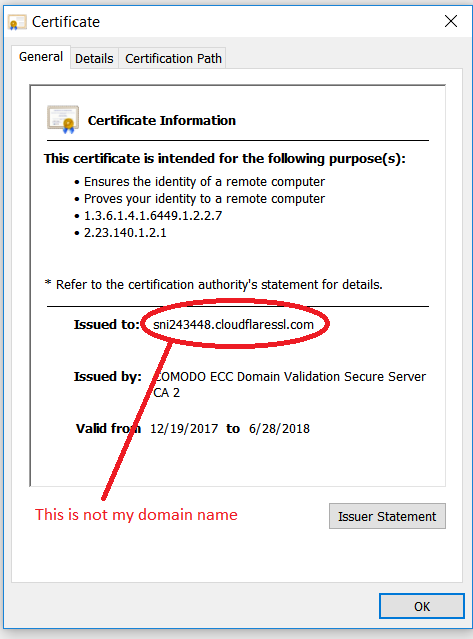
ini universal Dasar SSL mempunyai kesan membawa penyulitan SSL kepada orang ramai, tetapi dengan kelemahan utama. Malangnya: teknologi mereka baru sahaja ditunjukkan, bahawa SSL bukan sbukanteknologi r dan bukan penamatdaripada! Ia menggigitterbiar, bahawa penyerang boleh menggunakan persediaan yang sama: contohnya, dengan mencuri log masuk dan kata laluan bank anda untuk akaun anda.
Ini terpaksa berhenti, kerana ini tidak, apa itu SSL. SSL diandaikan hujung ke hujung. Jadi CloudFlare® menjadi pengeluar sijil SSL dan mula mengeluarkan sijil SSL percuma kepada pengguna mereka.
Di sinilah CloudFlare® jatuh ke dalam lubang: untuk menunjukkan kawalan ke atas domain kepada pengguna mereka, mereka mula menambah rekod TXT, yang anda tidak tambah sendiri. Contohnya seperti rekod TXT ini:
CA3-abcdefghijklmnopqrstuvwxyz
Walau bagaimanapun, rekod TXT juga digunakan untuk SPF, dan siaran TXT mereka melanggar dasar spam. Jadi e-mel anda sendiri tidak dihantar dan mula melantun kembali kepada pengirim. Tak CloudFlare®! Rekod yang mematuhi SPF mungkin seperti itu:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Seperti kata orang bijak pandai:
Musuh terbesar anda ialah … diri sendiri!
Jadi sekarang pengguna tidak boleh mendapat manfaat daripada perkhidmatan CloudFlare® dan perlu mematikan perkhidmatan proksi pada setiap nama hos (DNS-poster). Apabila perkhidmatan proksi dimatikan, perkhidmatan SSL Universal juga mesti dimatikan (daripada SSL / kawasan TLS dan kemudian ke Pelayan Edge):
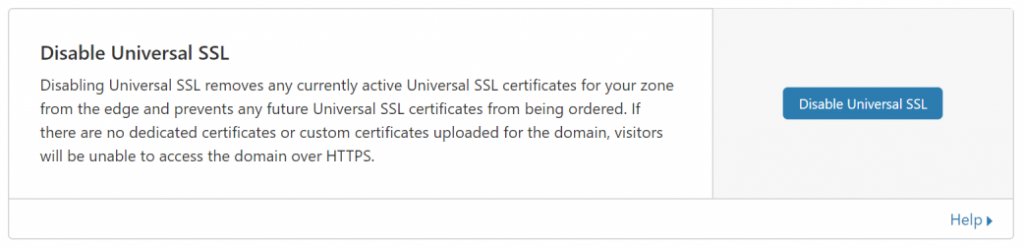
Tiada lagi proksi dan tiada lagi CDN percuma!