Tapos na ang libreng plano at proxy ng CloudFlare®
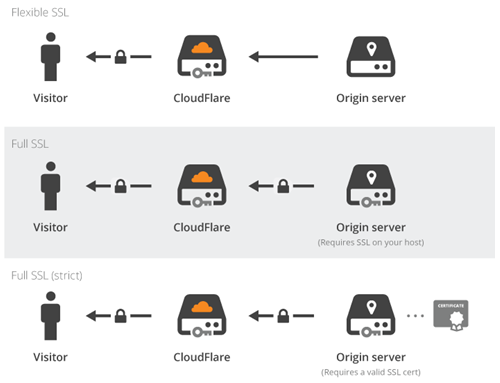
Ang CloudFlare ay isang high-tech na kumpanya na makabago sa antas ng DNS at SSL。Gaya ng ipinapakita sa figure sa ibaba、Paggamit ng serbisyo ng proxy、Isang CloudFlare® edge server ang inilalagay sa pagitan ng server at ng bisita。
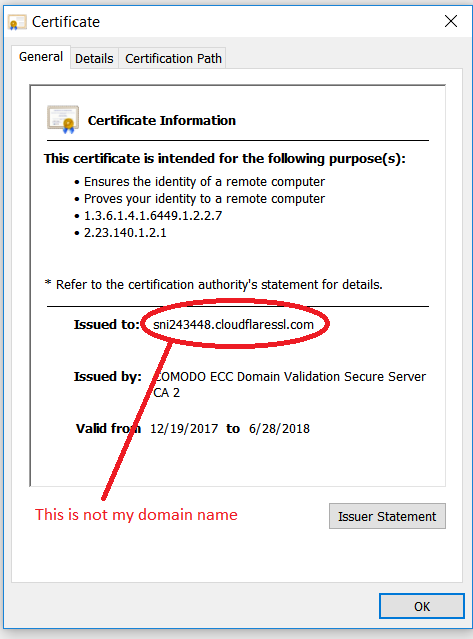
Ang gilid ng server ay、Gumagamit ako ng SSL certificate na ibinigay sa isang hostname tulad ng。
sni1234567.cloudflaressl.com
このユニバーサルSSLポリシーは、Kahit na ito ay epektibo sa pagdadala ng SSL encryption sa masa,、Nagkaroon ng malaking sagabal。sa kasamaang palad、彼らのテクノロジーはSSLが安全なテクノロジーではなく、エンドツーエンドではないことを示しました!これは、nangangahulugan na ang isang umaatake ay maaaring gumamit ng parehong mga setting。halimbawa、Pagnanakaw ng mga login at password sa bank account。
Dahil hindi ito ang layunin ng SSL、kailangang huminto。Ang SSL ay dapat na end-to-end。Ang CloudFlare® ay nagiging tagapagbigay ng SSL certificate、Nagsimula kaming mag-isyu ng mga libreng SSL certificate sa aming mga user。
Dito nahulog ang CloudFlare®。Upang ipahiwatig ang kontrol sa domain ng isang user、Nagsimula ang user na magdagdag ng mga TXT record na hindi niya idinagdag sa kanyang sarili。halimbawa、Tulad ng sumusunod na tala ng TXT:
ca3-abcdefghijklmnopqrstuvwxyz
ただし、Ginagamit din ang mga tala ng TXT para sa SPF、Ang tala ng TXT na iyon ay lumalabag sa patakaran sa spam。Samakatuwid、Ang aking email ay hindi naihatid、Nagsisimulang ibalik sa nagpadala。Salamat CloudFlare®! Ganito ang hitsura ng isang talaan na sumusunod sa SPF。
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
賢者が言ったように:
ang iyong pinakamalaking kaaway ay… あなた自身!
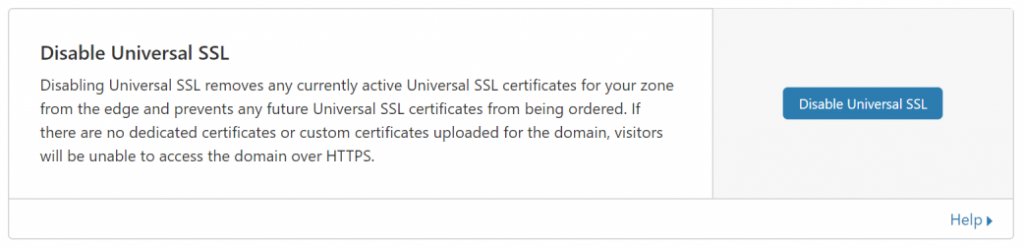
したがって、Ang mga gumagamit ay hindi makinabang mula sa mga serbisyo ng CloudFlare®、Dapat na naka-off ang serbisyo ng proxy sa bawat hostname (DNS record)。Kapag naka-off na ang serbisyo ng proxy、Dapat ding i-off ang Universal SSL service (SSL / (mula sa TLS area hanggang sa gilid ng server)。
Walang kinakailangang mga proxy o libreng CDN。