Der kostenlose CloudFlare®-Plan und die Proxys sind jetzt vorbei
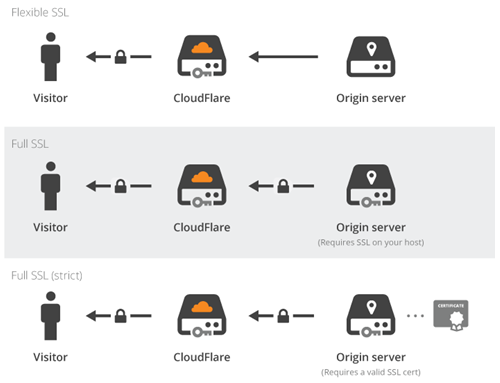
CloudFlare ist ein High-Tech-Unternehmen, das auf DNS- und SSL-Ebene innovativ ist。Wie in der Abbildung unten gezeigt、Verwendung eines Proxy-Dienstes、Zwischen dem Server und dem Besucher wird ein CloudFlare®-Edgeserver platziert。
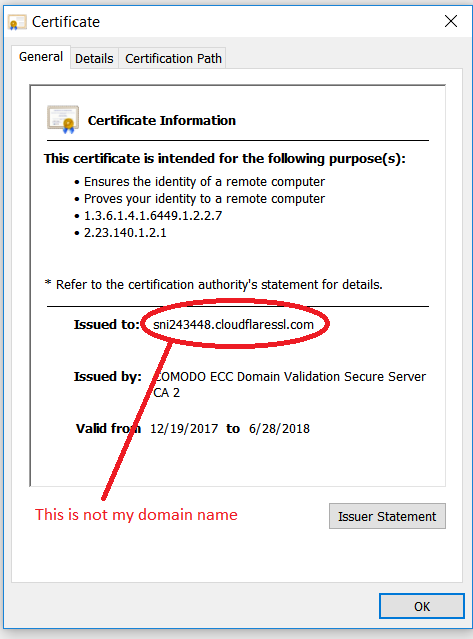
Der Edge-Server ist、Ich habe ein SSL-Zertifikat verwendet, das für einen Hostnamen wie ausgestellt wurde。
sni1234567.cloudflaressl.com
このユニバーサルSSLポリシーは、Obwohl es effektiv war, die SSL-Verschlüsselung der breiten Masse zugänglich zu machen,、Es gab einen großen Nachteil。Leider、彼らのテクノロジーはSSLが安全なテクノロジーではなく、エンドツーエンドではないことを示しました!これは、bedeutet, dass ein Angreifer dieselben Einstellungen verwenden könnte。Zum Beispiel、Anmeldedaten und Passwörter von Bankkonten stehlen。
Denn das ist nicht der Zweck von SSL、musste aufhören。SSL soll Ende-zu-Ende sein。CloudFlare® wird zum Aussteller von SSL-Zertifikaten、Wir haben damit begonnen, unseren Benutzern kostenlose SSL-Zertifikate auszustellen。
Hier ist CloudFlare® gefallen。Um die Kontrolle über die Domäne eines Benutzers anzuzeigen、Der Benutzer hat begonnen, TXT-Datensätze hinzuzufügen, die er nicht selbst hinzugefügt hat。Zum Beispiel、Wie der folgende TXT-Eintrag:
ca3-abcdefghijklmnopqrstuvwxyz
ただし、TXT-Einträge werden auch für SPF verwendet、Dieser TXT-Eintrag verstößt gegen die Spam-Richtlinie。daher、Meine E-Mail wurde nicht zugestellt、Die Rücksendung an den Absender beginnt。Vielen Dank, CloudFlare®! Ein SPF-konformer Datensatz sieht so aus。
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
賢者が言ったように:
Dein größter Feind ist… あなた自身!
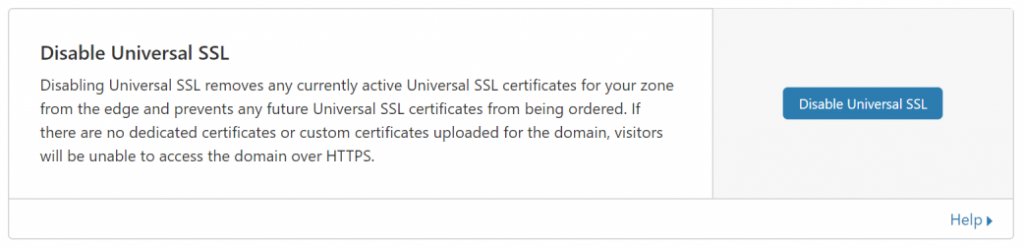
したがって、Benutzer können nicht von CloudFlare®-Diensten profitieren、Der Proxy-Dienst muss auf jedem Hostnamen (DNS-Eintrag) deaktiviert werden.。Sobald der Proxy-Dienst deaktiviert ist、Der universelle SSL-Dienst muss ebenfalls deaktiviert sein (SSL / (vom TLS-Bereich zum Edge-Server)。
Keine Proxys oder kostenloses CDN erforderlich。