A CloudFlare® ingyenes előfizetési csomagnak és a proxyknak most vége
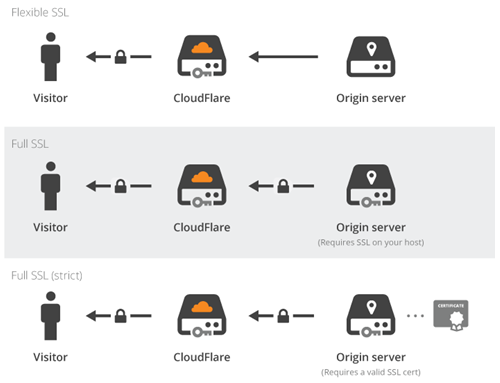
CloudFlareはDNSおよびSSLレベルで革新的なハイテク企業です。Az alábbi ábrán látható módon、Proxy szolgáltatás használata、CloudFlare®エッジサーバーがサーバーと訪問者の間に配置されます。
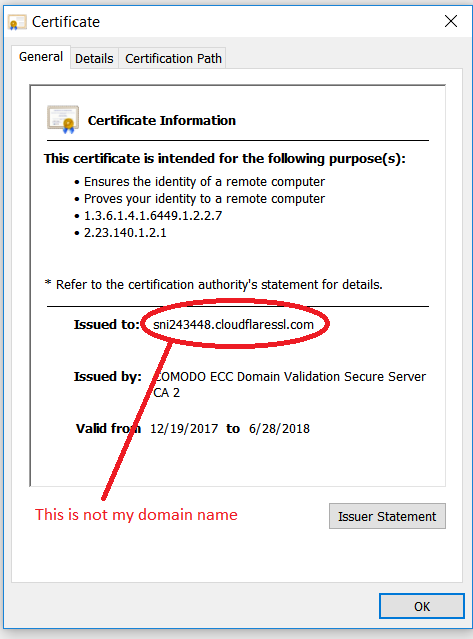
Az élszerver az、次のようなホスト名に対して発行されたSSL証明書を使用していました。
sni1234567.cloudflaressl.com
このユニバーサルSSLポリシーは、SSL暗号化を大衆にもたらす効果がありましたが、大きな欠点がありました。残念ながら、彼らのテクノロジーはSSLが安全なテクノロジーではなく、エンドツーエンドではないことを示しました!これは、攻撃者が同じ設定を使用する可能性があることを意味します。たとえば、銀行のアカウントのログインとパスワードを盗むことです。
これはSSLの目的ではないため、停止する必要がありました。SSLはエンドツーエンドであることが想定されています。A CloudFlare® SSL-tanúsítvány-kibocsátóvá válik、Elkezdtük ingyenes SSL-tanúsítványok kiadását felhasználóinknak。
Ide esett a CloudFlare®。ユーザーのドメインに対する制御を示すために、ユーザーは自分で追加していないTXTレコードを追加し始めました。たとえば、Mint a következő TXT rekord:
ca3-abcdefghijklmnopqrstuvwxyz
ただし、A TXT rekordokat SPF-hez is használják、Ez a TXT-rekord sérti a spamre vonatkozó irányelveket。Ezért、Az e-mailemet nem kézbesítik、Elkezdődik a visszaküldés a feladónak。Köszönjük CloudFlare®! Az SPF-kompatibilis rekord így néz ki。
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
賢者が言ったように:
a legnagyobb ellenséged… あなた自身!
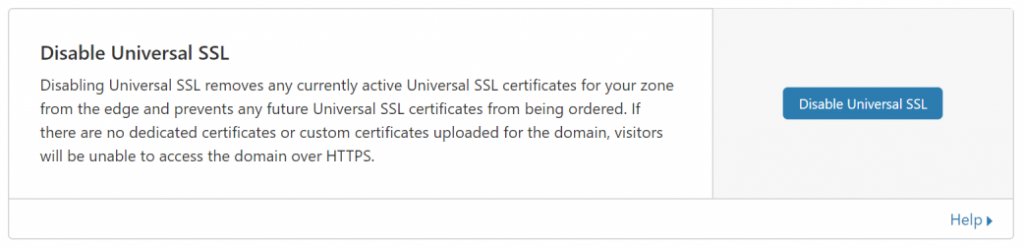
したがって、A felhasználók nem részesülhetnek a CloudFlare® szolgáltatások előnyeiből、A proxy szolgáltatást ki kell kapcsolni minden hosztnévnél (DNS rekord)。Miután a proxy szolgáltatás ki van kapcsolva、Az univerzális SSL szolgáltatást is ki kell kapcsolni (SSL / TLS領域からエッジサーバーへ)。
プロキシも無料のCDNも不要です。