이것, CloudFlare® ücretsiz planının ve proxy'sinin sonu
클라우드플레어, DNS, SSL 수준에서 혁신을 이루는 하이테크 기업입니다.. 프록시 서비스를 이용하는 경우, 아래 다이어그램에 표시된 것처럼 CloudFlare® 에지 서버는 서버와 방문자 사이에 위치합니다.:
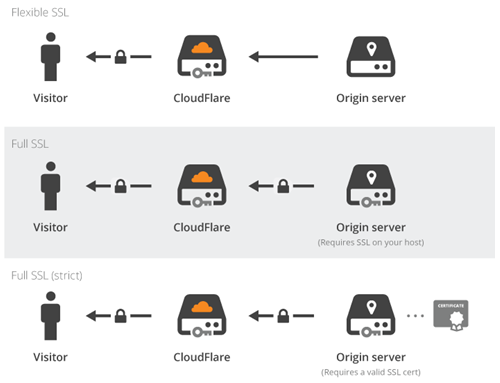
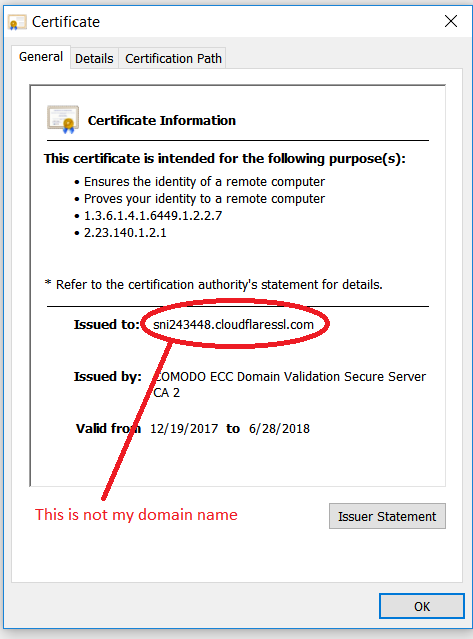
이 에지 서버는 다음과 같이 호스트 이름에 대해 발급된 SSL 인증서를 사용하고 있었습니다.:
sni1234567.cloudflaressl.com
Bu Evrensel SSL politikası, SSL 암호화를 대중화하는 효과가 있었습니다., ancak büyük bir dezavantaj. Ne yazık ki, teknolojileri SSL'nin güvenli bir teknoloji olmadığını ve uçtan uca olmadığını gösterdi! 이것, bir saldırganın aynı kurulumu kullanabileceği anlamına geliyordu: örneğin, bankanızın hesap girişini ve şifresini çalarak.
Bu durmak zorundaydı çünkü SSL bununla ilgili değil. SSL'nin uçtan uca olması gerekiyordu. Böylece CloudFlare® bir SSL sertifikası düzenleyici oldu ve kullanıcıları için ücretsiz SSL sertifikası vermeye başladı.
CloudFlare® bir çukura düştü: kullanıcıların alan adları üzerinde kontrol göstermek için, kendiniz eklemediğiniz TXT kayıtlarını eklemeye başladılar. Örneğin, bu TXT kaydı gibi:
CA3-abcdefghijklmnopqrstuvwxyz
Bununla birlikte, TXT kayıtları SPF için de kullanılır ve TXT kayıtları spam ilkesini ihlal eder. Böylece kendi e-postalarınız teslim edilemez ve gönderenlere geri dönmeye başlar. Teşekkürler CloudFlare®! SPF uyumlu bir kayıt şöyle olabilir:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Bilge adamın bir zamanlar söylediği gibi:
En büyük düşmanınız … kendin!
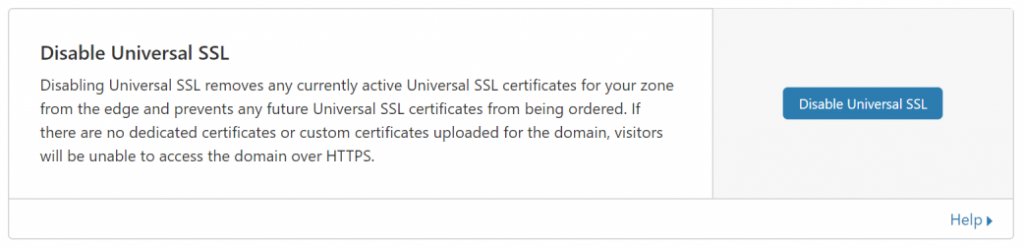
Artık kullanıcılar CloudFlare® hizmetinden yararlanamıyor ve her ana bilgisayar adındaki (DNS kayıtları) proxy hizmetini kapatmaları gerekiyor. Proxy hizmeti kapatıldıktan sonra Evrensel SSL hizmetinin de kapatılması gerekir (SSL (SSL을 사용 / TLS alanından sonra Edge Server'a):
Proxy ve ücretsiz CDN yok!