to, CloudFlare® ücretsiz planının ve proxy'sinin sonu
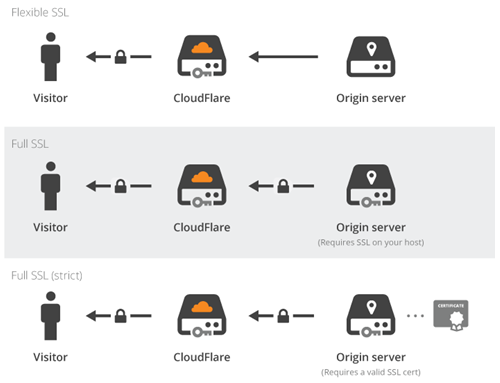
CloudFlare, Gre za visokotehnološko podjetje, ki uvaja inovacije na ravni DNS in SSL. Ko uporabljate proxy storitve, Robni strežnik CloudFlare® se nahaja med vašim strežnikom in vašimi obiskovalci, kot je prikazano na spodnjem diagramu:
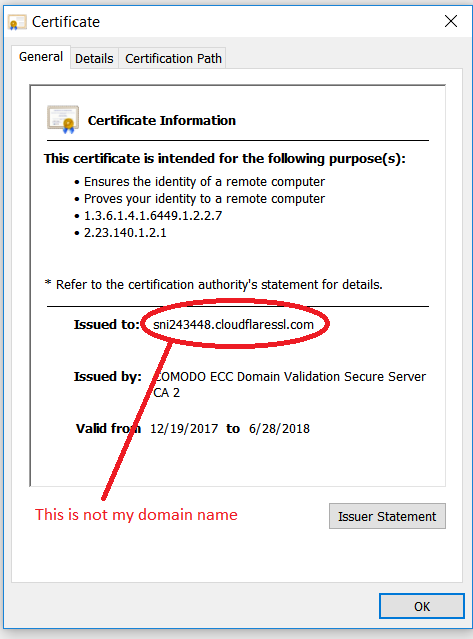
Ta robni strežnik je uporabljal potrdilo SSL, izdano za imena gostiteljev, kot sledi:
sni1234567.cloudflaressl.com
Bu Evrensel SSL politikası, Učinek je bil, da je šifriranje SSL prineslo množicam, ancak büyük bir dezavantaj. Ne yazık ki, teknolojileri SSL'nin güvenli bir teknoloji olmadığını ve uçtan uca olmadığını gösterdi! to, bir saldırganın aynı kurulumu kullanabileceği anlamına geliyordu: örneğin, bankanızın hesap girişini ve şifresini çalarak.
Bu durmak zorundaydı çünkü SSL bununla ilgili değil. SSL'nin uçtan uca olması gerekiyordu. Böylece CloudFlare® bir SSL sertifikası düzenleyici oldu ve kullanıcıları için ücretsiz SSL sertifikası vermeye başladı.
CloudFlare® bir çukura düştü: kullanıcıların alan adları üzerinde kontrol göstermek için, kendiniz eklemediğiniz TXT kayıtlarını eklemeye başladılar. Örneğin, bu TXT kaydı gibi:
CA3-abcdefghijklmnopqrstuvwxyz
Bununla birlikte, TXT kayıtları SPF için de kullanılır ve TXT kayıtları spam ilkesini ihlal eder. Böylece kendi e-postalarınız teslim edilemez ve gönderenlere geri dönmeye başlar. Teşekkürler CloudFlare®! SPF uyumlu bir kayıt şöyle olabilir:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Bilge adamın bir zamanlar söylediği gibi:
En büyük düşmanınız … kendin!
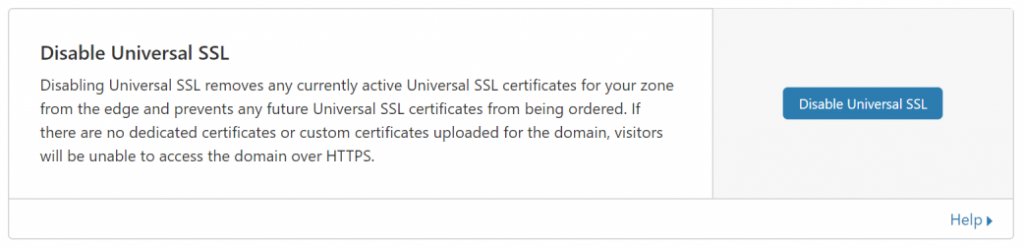
Artık kullanıcılar CloudFlare® hizmetinden yararlanamıyor ve her ana bilgisayar adındaki (DNS kayıtları) proxy hizmetini kapatmaları gerekiyor. Proxy hizmeti kapatıldıktan sonra Evrensel SSL hizmetinin de kapatılması gerekir (SSL / TLS alanından sonra Edge Server'a):
Proxy ve ücretsiz CDN yok!