這, CloudFlare® ücretsiz planının ve proxy'sinin sonu
雲耀光, 是一家在DNS和SSL層面進行創新的高科技公司. 當您使用代理服務時, CloudFlare® 邊緣伺服器位於您的伺服器與訪客之間,如下圖所示:
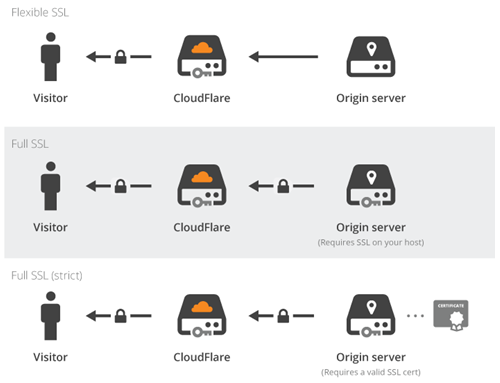
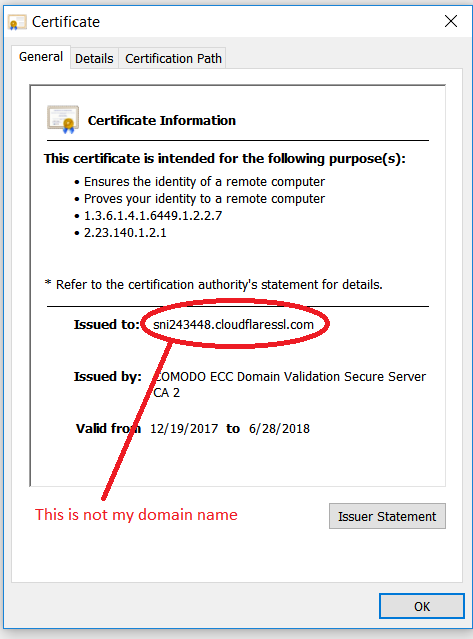
此邊緣伺服器使用為主機名稱頒發的 SSL 證書,如下所示:
sni1234567.cloudflaressl.com
這房子SSL皮膚沖洗利蒂卡, 它的作用是將 SSL 加密帶給大眾, 但有一個很大的缺點. 很遺憾, teknolojileri SSL'nin güvenli bir teknoloji olm名字證明它不是端到端的,也不是端到端的。rdi! 這, 乙這意味著攻擊者可以使用相同的設置: 例如, 透過竊取您的銀行帳戶登入名稱和密碼.
這必須停止,因為這不是 SSL 的目的. SSL'nin uçtan uca olması gerekiyordu. 因此 CloudFlare® 成為 SSL 憑證授權者並開始為其使用者提供免費的 SSL 憑證.
CloudFlare® 掉進洞裡: 顯示對使用者網域的控制, 他們開始添加您未新增的 TXT 記錄. 例如, 喜歡這個TXT記錄:
CA3-abcdefghijklmnopqrstuvwxyz
有了這個, TXT 記錄也用於 SPF,且 TXT 記錄違反垃圾郵件政策. 因此,您自己的電子郵件變得無法投遞並開始退回給寄件人. 謝謝 CloudFlare®! 符合 SPF 的記錄可能如下所示:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
正如智者曾經說過的:
你最大的敵人 … 你自己!
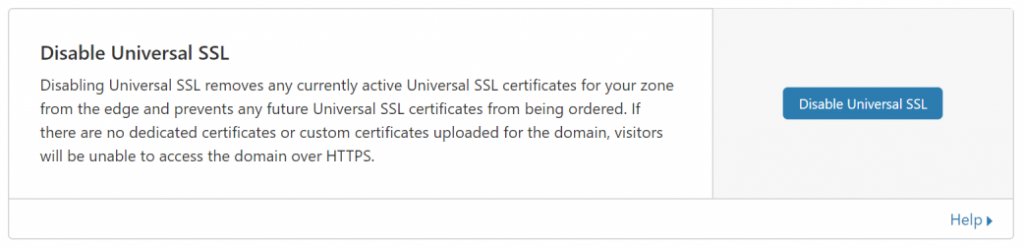
使用者無法再利用 CloudFlare® 服務,且 (DNS記錄) 他們需要關閉代理服務. 關閉代理服務後,也必須關閉Universal SSL服務 (SSL認證 / TLS alanından sonra Edge Server'a):
無代理及免費 CDN!