ეს არის CloudFlare® უფასო გეგმისა და პროქსის დასასრული
CloudFlare არის მაღალტექნოლოგიური კომპანია, რომელიც ინოვაციებს ახდენს DNS და SSL დონეზე. როდესაც იყენებთ მათ პროქსი სერვისს, CloudFlare® edge სერვერი დაჯდება თქვენს სერვერსა და ვიზიტორებს შორის, როგორც ნაჩვენებია ქვემოთ მოცემულ დიაგრამაში:
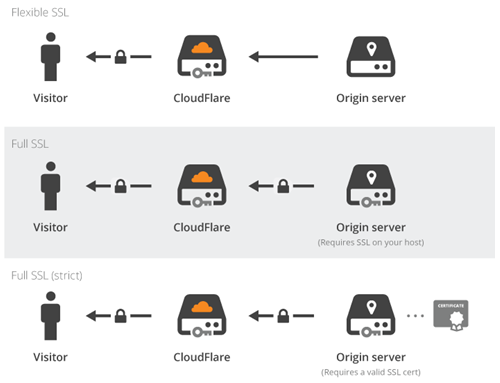
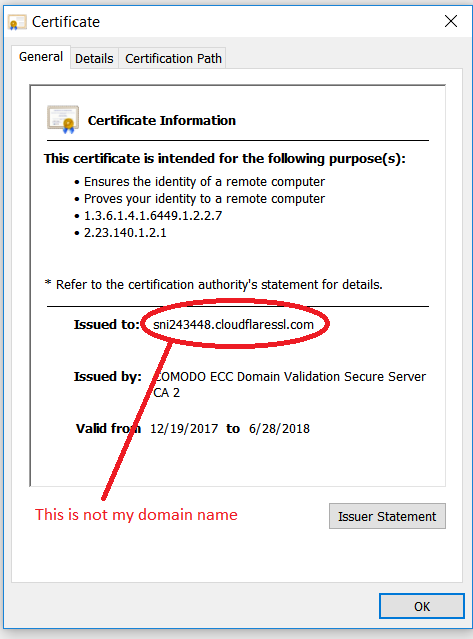
ამ ზღვარზე სერვერმა გამოიყენა SSL სერთიფიკატი, რომელიც გაცემულია ჰოსტის სახელებისთვის:
sni1234567.cloudflaressl.com
ეს უniverzalna SSL პოლიტიკას ჰქონდა ეფექტი, რომ მიეტანა SSL დაშიფვრა მასებში, მაგრამ დიდი ნაკლით. სამწუხაროდ: მათმა ტექნოლოგიამ ახლახან აჩვენა, რომ არც SSLარის უსაფრთხო ტექნოლოგია არ არის დასასრულიდა დასასრული! რომ ნიშნავს, რომ თავდამსხმელს შეეძლო იგივე პარამეტრის გამოყენება: მაგალითად თქვენი საბანკო ანგარიშის შესვლისა და პაროლის მოპარვა.
ეს უნდა შეჩერებულიყო, რადგან SSL აქ არ არის საქმე. SSL უნდა იყოს ქვედა ხაზი. ასე რომ, CloudFlare® გახდა SSL სერთიფიკატის გამომცემელი და დაიწყო უფასო SSL სერთიფიკატების გაცემა თავისი მომხმარებლებისთვის..
სწორედ აქ ჩავარდა CloudFlare® ორმოში: მათი მომხმარებლების დომენებზე კონტროლის დემონსტრირება, მათ დაიწყეს TXT ჩანაწერების დამატება, რომლებიც შენ თვითონ არ დაგიმატებია. მაგალითად, ეს TXT ჩანაწერი:
Ca3-ABCČĆDDŽĐEFGHIJKLLJMNNJOPRSŠTUVZŽ
არა, TXT ჩანაწერები ასევე გამოიყენება SPF-სთვის, მაგრამ მათი TXT ჩანაწერი არღვევს სპამის პოლიტიკას. ამიტომ, საკუთარი ელ. ფოსტა არ მიეწოდება და დაიწყებს გადაცემას გამგზავნისთვის. მადლობა CloudFlare®! SPF-ის შესაბამისი ჩანაწერი შეიძლებოდა ყოფილიყო:
CloudFlare-Ca3-ABCČĆDDŽĐEFGHIJKLLJMNNJOPRSŠTUVZŽ
როგორც ერთმა ბრძენმა თქვა ერთხელ:
შენი ყველაზე ცუდი მტერია … სამი!
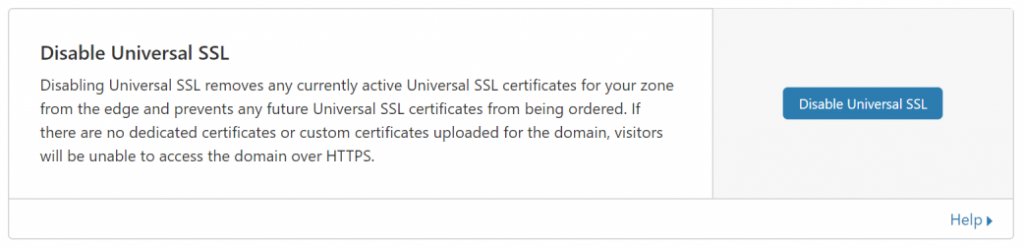
ასე რომ, მომხმარებლებს ახლა არ შეუძლიათ ისარგებლონ CloudFlare® სერვისით და უნდა გამორთონ პროქსი სერვისი თითოეულ ჰოსტის სახელზე (DNS zapisa). პროქსი სერვისის გამორთვის შემდეგ, ასევე აუცილებელია უნივერსალური SSL სერვისის გამორთვა (SSL ზონიდან / TLS, შემდეგ კი Edge სერვერზე):
აღარ არის მარიონეტები და აღარ არის უფასო CDN!