
Ini adalah akhir dari paket dan proxy gratis CloudFlare®
CloudFlare adalah perusahaan teknologi tinggi yang berinovasi pada DNS- dan tingkat SSL. Saat Anda menggunakan layanan proxy mereka, server tepi CloudFlare® akan berada di antara server Anda dan pengunjung Anda, Seperti yang ditunjukkan pada bagan di bawah ini:
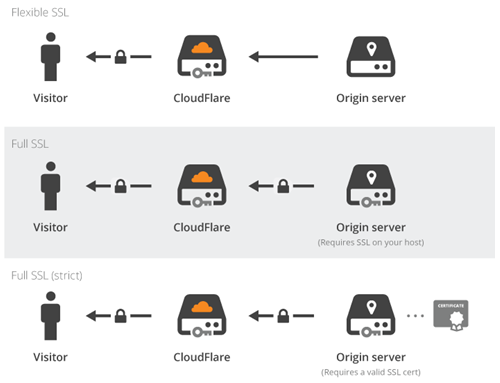
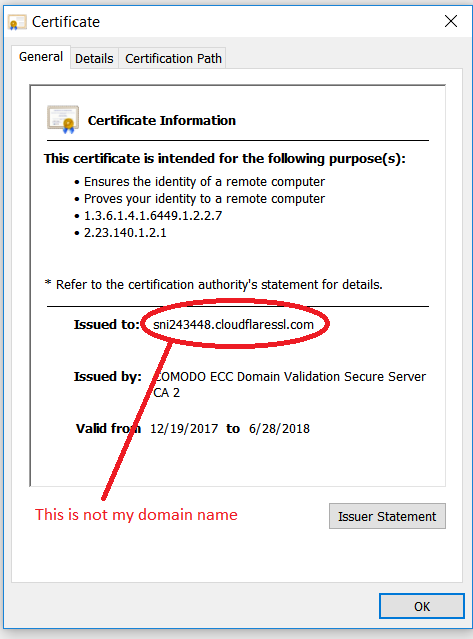
Server tepi itu menggunakan sertifikat SSL yang dikeluarkan untuk nama host yang:
sni1234567.cloudflaressl.com
Karenasebuah universalla Kebijakan SSL membawa enkripsi SSL ke banyak orang tetapi dengan kelemahan besar. Sayangnya: teknologi mereka baru saja membuktikan bahwa SSL bukanlah sebuah tasadalah teknologi dan tidak end-to-end! Maksudnyar bahwa penyerang dapat menggunakan pengaturan yang sama: misalnya dengan mencuri login dan password rekening bank Anda.
Hal ini harus dihentikan karena SSL bukan tentang itu. SSL dimaksudkan untuk bersifat end-to-end. Jadi CloudFlare® menjadi penerbit sertifikat SSL dan mulai menerbitkan sertifikat SSL gratis kepada penggunanya.
Di sinilah CloudFlare® terjatuh ke dalam lubang: untuk menunjukkan kontrol atas domain kepada penggunanya, mereka mulai menambahkan data TXT yang tidak Anda tambahkan sendiri. Contohnya seperti data TXT ini:
CA3-abcdefghijklmnopqrstuvwxyz
Namun data TXT juga digunakan untuk SPF, dan email TXT mereka melanggar kebijakan spam. Jadi email Anda sendiri tidak akan terkirim dan akan mulai dipantulkan kembali ke pengirimnya. Gunakan CloudFlare®! Entri yang sesuai dengan SPF bisa jadi seperti itu:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Seperti yang pernah dikatakan oleh orang bijak:
Musuh terbesarmu adalah … diri sendiri!
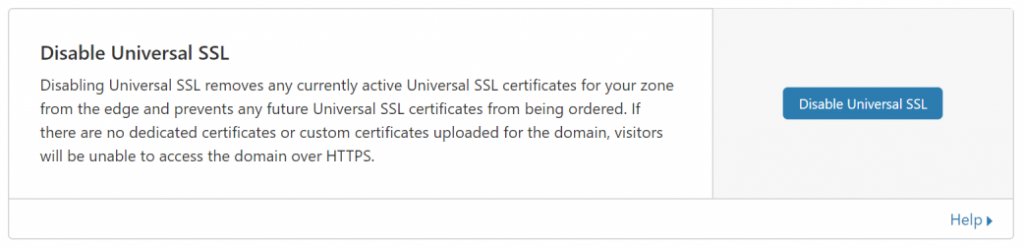
Jadi sekarang pengguna tidak dapat memanfaatkan layanan CloudFlare® dan harus mematikan layanan proxy pada setiap nama host (poster DNS). Ketika layanan proxy dimatikan, layanan Universal SSL juga harus dimatikan (dari SSL / daerah TLS, lalu ke Edge Server):
Tidak ada lagi proxy dan tidak ada lagi CDN gratis!