Eso, CloudFlare® ücretsiz planının ve proxy'sinin sonu
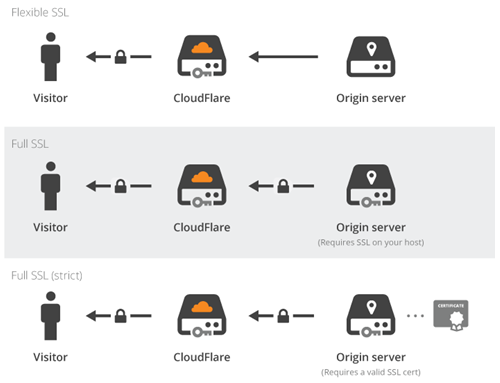
CloudFlare, Es una empresa de alta tecnología que innova a nivel DNS y SSL. Cuando utilizas servicios proxy, Un servidor perimetral CloudFlare® se encuentra entre su servidor y sus visitantes, como se muestra en el siguiente diagrama.:
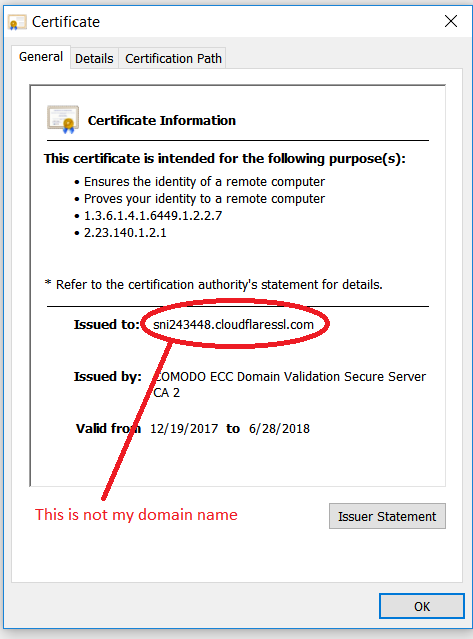
Este servidor perimetral estaba usando un certificado SSL emitido para nombres de host de la siguiente manera:
sni1234567.cloudflaressl.com
esta casaenjuague de piel SSLlitica, Tuvo el efecto de llevar el cifrado SSL a las masas., pero una gran desventaja. Desafortunadamente, teknolojileri SSL'nin güvenli bir teknoloji olmel nombreDemuestre que no es de un extremo a otro y que no es de un extremo a otro.rdi! Eso, bSignificaba que un atacante podría usar la misma configuración.: Por ejemplo, robando el nombre de usuario y la contraseña de su cuenta bancaria.
Esto tenía que parar porque de eso no se trata SSL. SSL'nin uçtan uca olması gerekiyordu. Entonces CloudFlare® se convirtió en un emisor de certificados SSL y comenzó a proporcionar certificados SSL gratuitos para sus usuarios..
CloudFlare® cayó en un agujero: para mostrar control sobre los dominios de los usuarios, Comenzaron a agregar registros TXT que usted no agregó. Por ejemplo, Me gusta este registro TXT:
CA3-abcdefghijklmnopqrstuvwxyz
con esto, Los registros TXT también se utilizan para SPF y los registros TXT violan la política de spam. Por lo tanto, sus propios correos electrónicos no se pueden entregar y comienzan a rebotar en los remitentes.. Gracias CloudFlare®! Un registro compatible con SPF podría verse así:
cloudflare = CA3-abcdefghijklmnopqrstuvwxyz
Como dijo una vez el sabio:
tu peor enemigo … tú mismo!
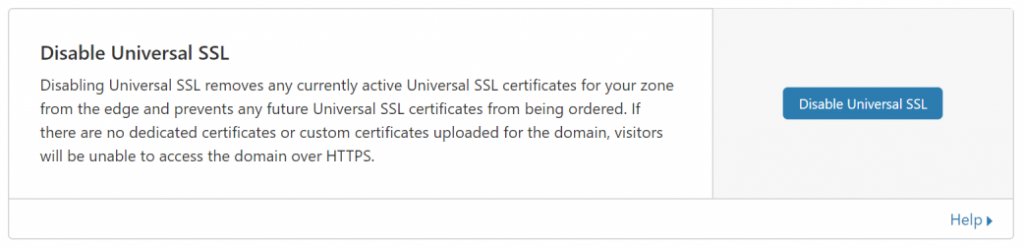
Los usuarios ya no pueden aprovechar el servicio CloudFlare® y (Registros DNS) Necesitan desactivar el servicio proxy.. Después de desactivar el servicio de proxy, el servicio SSL universal también debe desactivarse (SSL / TLS alanından sonra Edge Server'a):
Sin proxy y CDN gratuito!