CloudFlare® 免費方案和代理商現已結束
CloudFlare是一家在DNS和SSL層面進行創新的高科技公司。如下圖所示、使用代理服務、CloudFlare® 邊緣伺服器放置在伺服器與訪客之間。
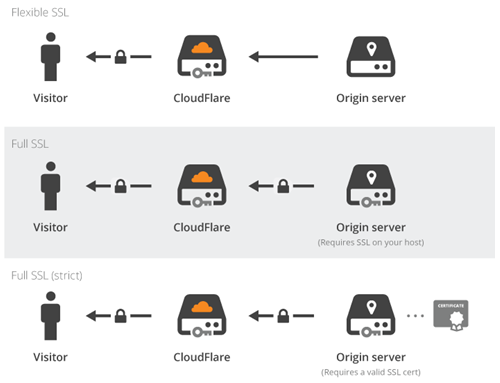
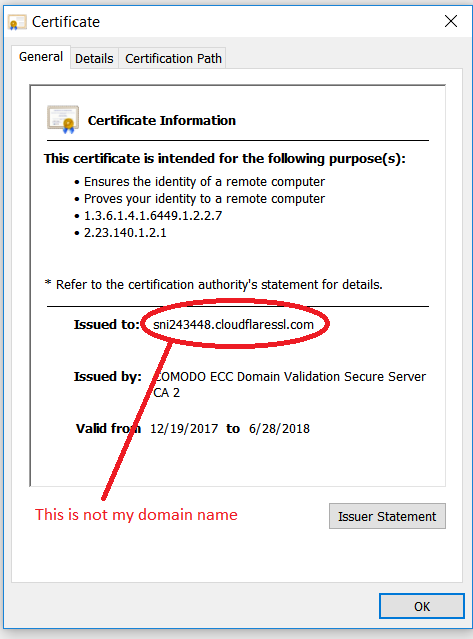
邊緣伺服器是、我使用的是頒發給主機名稱的 SSL 證書,例如。
sni1234567.cloudflaressl.com
このユニバーサルSSLポリシーは、儘管它有效地將 SSL 加密帶給大眾,、有一個很大的缺點。很遺憾、彼らのテクノロジーはSSLが安全なテクノロジーではなく、エンドツーエンドではないことを示しました!これは、意味著攻擊者可以使用相同的設置。例如、竊取銀行帳號登入名稱和密碼。
因為這不是 SSL 的目的、不得不停下來。SSL 應該是端對端的。CloudFlare® 成為 SSL 憑證頒發者、我們已經開始向用戶發放免費的 SSL 憑證。
這就是 CloudFlare® 失敗的地方。指示對用戶網域的控制、使用者開始新增他自己沒有新增的 TXT 記錄。例如、就像下面的TXT記錄:
ca3-abcdefghijklmnopqrstuvwxyz
ただし、TXT 記錄也用於 SPF、該 TXT 記錄違反了垃圾郵件政策。所以、我的電子郵件未送達、開始退回寄件人。謝謝 CloudFlare®!符合 SPF 的記錄如下所示。
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
賢者が言ったように:
你最大的敵人是… あなた自身!
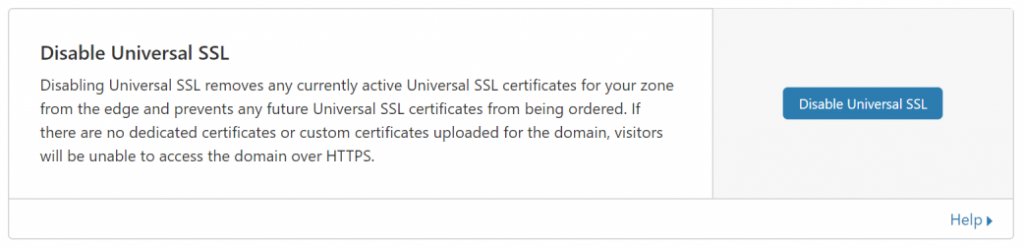
したがって、使用者無法從 CloudFlare® 服務中受益、必須在每個主機名稱(DNS 記錄)上關閉代理服務。一旦代理服務關閉、也必須關閉通用 SSL 服務(SSL / (從TLS區域到邊緣伺服器)。
無需代理或免費 CDN。