C'est la fin du plan et du proxy gratuits CloudFlare®
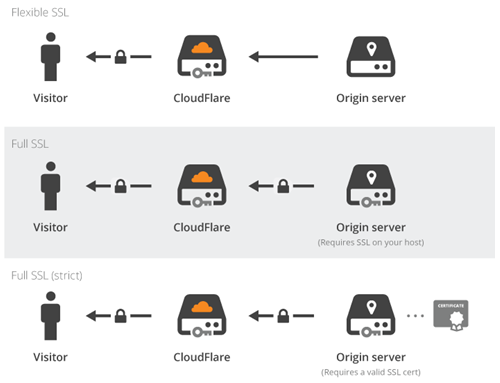
CloudFlare是一家擁有DNS和SSL創新的高科技公司. 使用他們的代理服務時, CloudFlare® 邊緣伺服器位於您的伺服器與訪客之間, 如下圖所示:
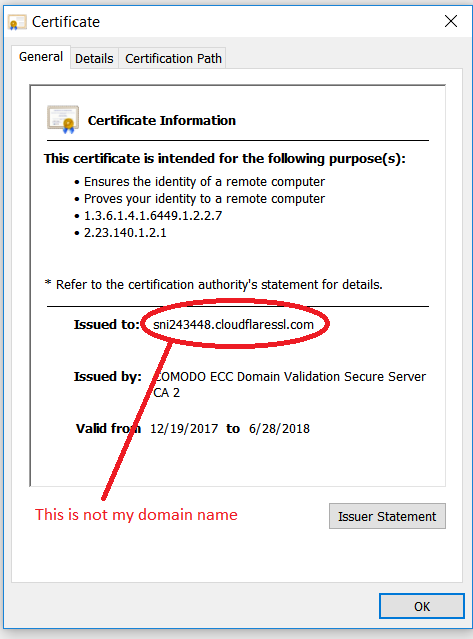
Ce serveur de périphérie utilisait un certificat SSL émis pour des noms d'hôtes comme:
sni1234567.cloudflaressl.com
這 SSL 政策 universelle a eu pour effet d'apporter le cryptage SSL aux masses mais avec un gros inconvénient. 很遺憾: leur technologie vient de montrer que SSL n'est pas une te堅果安全技術, et n'est pas de bout en b出去! 開心點nifiait qu'un attaquant pouvait utiliser la même configuration: par exemple en volant le nom d'utilisateur et le mot de passe de votre compte bancaire.
Cela a dû s'arrêter car ce n'est pas de cela qu'il s'agit pour SSL. SSL 是端對端的. 因此,CloudFlare® 成為 SSL 憑證頒發者,並開始為其用戶頒發免費 SSL 憑證.
C'est là que CloudFlare® est tombé dans une fosse: 以顯示對其使用者網域的控制, ils ont commencé à ajouter des enregistrements TXT que vous n'avez pas ajoutés vous-même. 例如, 喜歡這個TXT錄音:
ca3-abcdefghijklmnopqrstuvwxyz
然而, TXT 記錄也用於 SPF, 他們的 TXT 記錄打破了垃圾郵件政策. 所以, 您自己的電子郵件將不會送達,並將開始退還給寄件人. 謝謝 CloudFlare®! 符合 SPF 的記錄可能看起來像:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Comme l'a dit le sage:
你最大的敵人是 … 你自己!
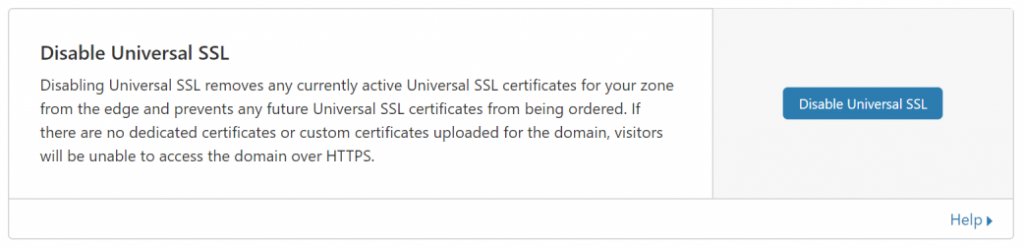
Les utilisateurs ne peuvent donc plus bénéficier du service CloudFlare® et doivent désactiver le service proxy sur chaque nom d'hôte (DNS記錄). 一旦代理服務被禁用, 也應停用通用 SSL 服務 (來自 SSL 區域 / TLS的, 然後到邊緣伺服器):
不再有代理,也不再有免費 CDN!