
Սա CloudFlare® անվճար պլանի և վստահված անձի ավարտն է
CloudFlare – բարձր տեխնոլոգիաների ընկերություն, DNS և SSL մակարդակներում նորարարությունների ներմուծում. Երբ դուք օգտագործում եք նրանց վստահված անձը, CloudFlare® Edge սերվերը կտեղակայվի ձեր սերվերի և ձեր այցելուների միջև, ինչպես ցույց է տրված ստորև ներկայացված դիագրամում:
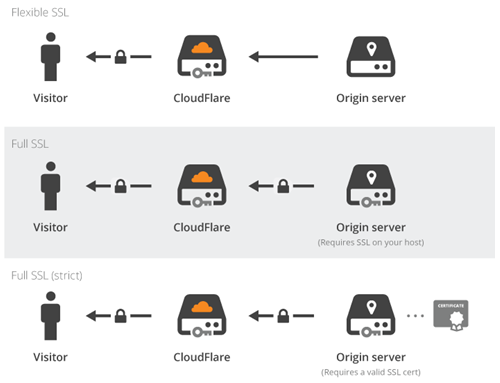
Այս եզրային սերվերն օգտագործում էր SSL վկայագիր, թողարկված հյուրընկալող անունների համար, ինչպիսիք են:
sni1234567.cloudflaressl.com
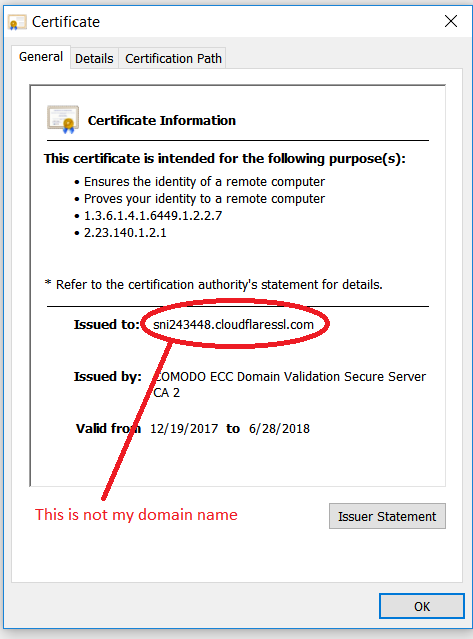
Սա ունիվերսալSSL քաղաքականությունը բերեց զանգվածային SSL կոդավորումը, բայց մի մեծ թերությամբ. Ցավոք սրտի: նրանց տեխնոլոգիան պարզապես ցույց տվեց, ինչ SSL չէև այլնԵս անվտանգ տեխնոլոգիա եմ և չեմXia ծայրից ծայր! Սա նշանակում էր, որ հարձակվողը կարող է օգտագործել նույն կարգավորումը: Օրինակ, գողանալով ձեր բանկային հաշվի մուտքն ու գաղտնաբառը.
Պետք էր դադարեցնել, քանի որ դա այն չէ, որ SSL SSL-ը պետք է լինի ծայրից ծայր. Այսպիսով, CloudFlare®-ը դարձավ SSL վկայագրի թողարկող և սկսեց անվճար SSL վկայագիր տրամադրել իր օգտվողներին.
Այստեղ է, որ CloudFlare®-ն ընկել է փոսը: ձեր օգտատերերի տիրույթների նկատմամբ վերահսկողությունը ցույց տալու համար, նրանք սկսեցին ավելացնել TXT գրառումները, որը դուք ինքներդ չեք ավելացրել. Օրինակ, ինչպես այս TXT ձայնագրությունը:
СА3-АБВГДЕЖЗИКЛМНОПРСТУФХЧШЭЮЯ
Այնուամենայնիվ, TXT գրառումները նույնպես օգտագործվում են SPF-ի համար, և նրանց TXT գրառումները խախտում են սպամի քաղաքականությունը. Այսպիսով, ձեր սեփական նամակները չեն առաքվի և կսկսեն վերադառնալ ուղարկողներին. Շնորհակալություն CloudFlare®! SPF-ին համապատասխանող գրառումը կարող է այսպիսի տեսք ունենալ:
CloudFlare = СА3-АБВГДЕЖЗИКЛМНОПРСТУФХЧШЭЮЯ
Ինչպես մի ժամանակ ասաց մի իմաստուն:
Ձեր ամենամեծ թշնամին … իրենք իրենց!
Հետևաբար, օգտվողներն այժմ ի վիճակի չեն օգտագործել CloudFlare® ծառայությունը և պետք է անջատեն վստահված անձի ծառայությունը յուրաքանչյուր հյուրընկալողի անվան հիման վրա: (DNS գրառումներ). Դրանից հետո, ինչպես է անջատված վստահված անձի ծառայությունը, Դուք նաև պետք է անջատեք Universal SSL ծառայությունը (SSL-ի ոլորտից / TLS, ապա դեպի եզրային սերվեր):
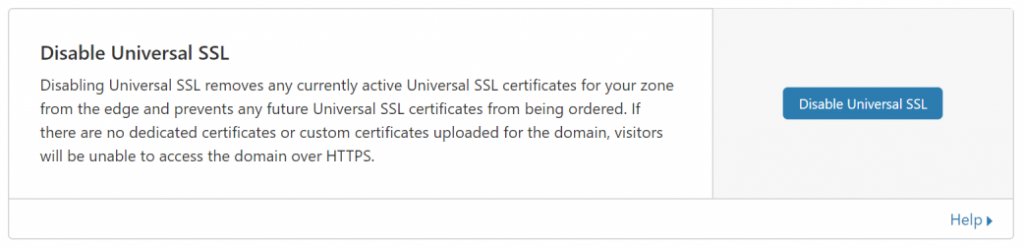
Այլևս ոչ մի վստահված անձ և այլևս ոչ մի անվճար CDN!