See on CloudFlare® tasuta paketi ja puhverserveri lõpp
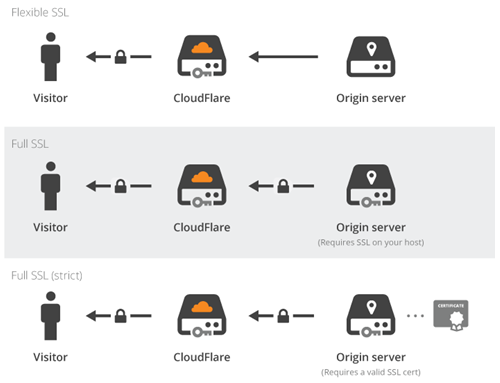
CloudFlare on kõrgtehnoloogiline ettevõte, mis teeb uuendusi DNS-i ja SSL-i tasemel. Kui kasutate puhverserveri teenust, CloudFlare® edge server asub serveri ja külastajate vahel, nagu on näidatud alloleval diagrammil:
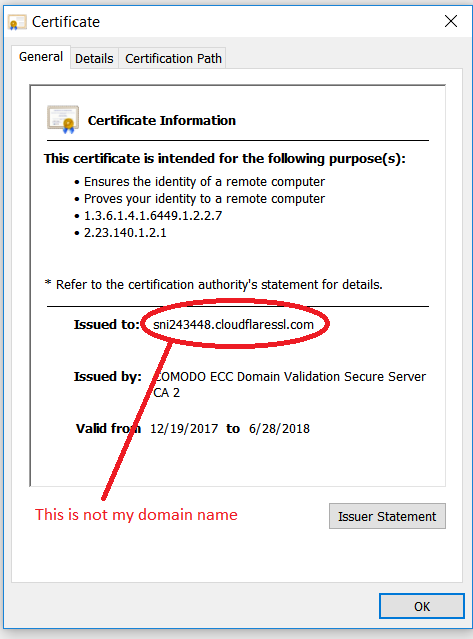
See servaserver kasutas SSL-sertifikaati, mis väljastati sellistele hostinimedele nagu:
sni1234567.cloudflaressl.com
See SSL-poliitika uuniversaalne tõi SSL-krüptimise massidesse, kuid suure miinusega. Kahjuks: nende tehnoloogia lihtsalt näitas, et SSL mitte ja ohutu tehnoloogia ja ei ole ponsee on tipp! See tähendas, et ründaja võis kasutada sama konfiguratsiooni: näiteks, teie pangakonto sisselogimise ja parooli varastamine.
See tuli lõpetada, sest SSL ei seisne selles. SSL peab olema otsast lõpuni. Siis, CloudFlare®-st on saanud SSL-sertifikaadi väljastaja ja ta hakkas oma kasutajatele tasuta SSL-sertifikaati väljastama.
Siin kukkus CloudFlare® kaevu: et näidata kontrolli oma kasutajate domeenide üle, nad hakkasid lisama TXT-kirjeid, mida te ei lisanud. Näiteks, meeldib sellele txt-kirjele:
ca3-abcdefghijklmnopqrstuvwxyz
Siiski, TXT-kirjeid kasutatakse ka SPF-i jaoks, ja teie TXT-kirjed rikuvad rämpspostipoliitikat. Seetõttu, teie e-kirju ei toimetata kohale ja need hakkavad saatjatele tagasi jõudma. Aitäh, CloudFlare®! SPF-iga ühilduv rekord võis olla midagi sellist:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Nagu tark mees kunagi ütles:
Sinu suurim vaenlane on … iseo!
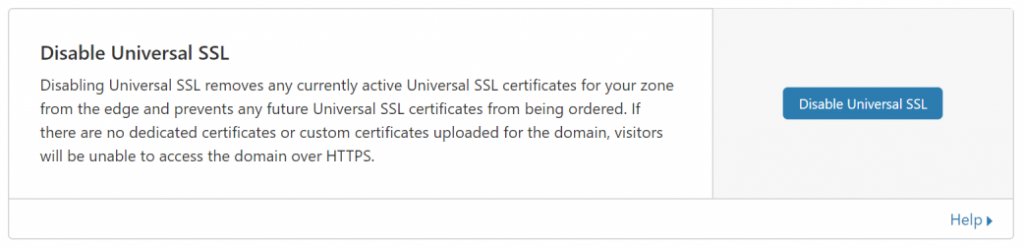
Seetõttu, nüüd ei saa kasutajad CloudFlare®-i teenusest kasu ja peavad puhverserveri iga hostinime puhul keelama (DNS-kirjed). Pärast puhverserveri teenuse keelamist, Samuti tuleb keelata universaalne SSL-teenus (SSL-alad / TLS ja seejärel Edge Server):
Pole enam puhverserverit ega tasuta CDN-i!