To koniec bezpłatnego planu i serwera proxy CloudFlare®
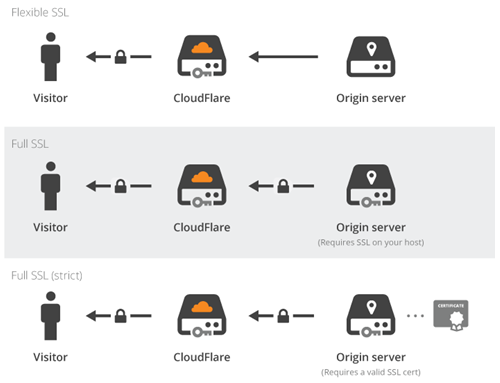
CloudFlare to firma high-tech wprowadzająca innowacje na poziomie DNS i SSL. Kiedy korzystasz z usługi proxy, serwer brzegowy CloudFlare® znajduje się pomiędzy serwerem a odwiedzającymi, jak pokazano na poniższym schemacie:
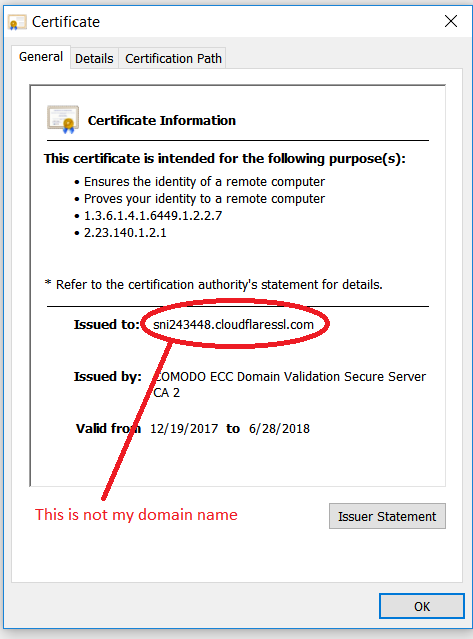
Ten serwer brzegowy korzystał z certyfikatu SSL wydanego dla nazw hostów, takich jak:
sni1234567.cloudflaressl.com
To Polityka SSL uuniversal przyczynił się do udostępnienia szyfrowania SSL masom, ale z dużą wadą. Niestety: ich technologia właśnie pokazała, że SSL tego nie robi I bezpieczna technologia i nie jest ponto wskazówka! Oznaczało to, że osoba atakująca może użyć tej samej konfiguracji: Na przykład, kradzież loginu i hasła do konta bankowego.
To musiało się skończyć, ponieważ nie o to chodzi w SSL. SSL musi działać kompleksowo. Następnie, CloudFlare® została wystawcą certyfikatu SSL i zaczęła wydawać swoim użytkownikom bezpłatny certyfikat SSL.
W tym miejscu CloudFlare® wpadł do studni: aby pokazać kontrolę nad domenami użytkowników, zaczęli dodawać rekordy TXT, których nie dodałeś. Na przykład, jak ten rekord txt:
ca3-abcdefghijklmnopqrstuvwxyz
Jednakże, Rekordy TXT są również używane w SPF, a Twoje rekordy TXT łamią zasady dotyczące spamu. Dlatego, Twoje wiadomości e-mail nie zostaną dostarczone i zaczną wracać do nadawców. Dziękuję CloudFlare®! Rekord zgodny z SPF mógłby wyglądać mniej więcej tak:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Jak to kiedyś powiedział mądry człowiek:
Twoim największym wrogiem jest … sięo!
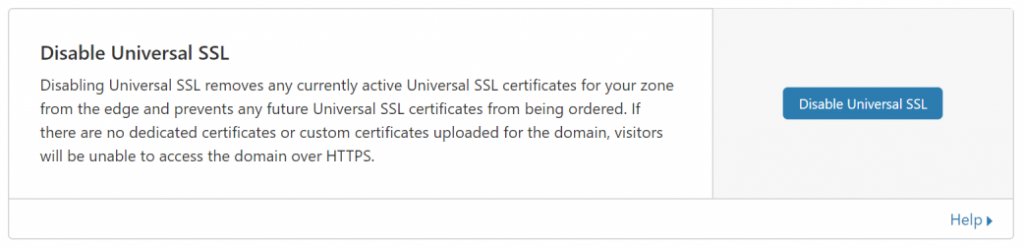
Dlatego, teraz użytkownicy nie mogą korzystać z usługi CloudFlare® i muszą wyłączyć usługę proxy na każdej nazwie hosta (Rekordy DNS). Po wyłączeniu usługi proxy, należy również wyłączyć usługę Universal SSL (Obszary SSL / TLS, a następnie serwer brzegowy):
Koniec z proxy i darmowym CDN!