Điều này kết thúc các gói và proxy miễn phí của CloudFlare®
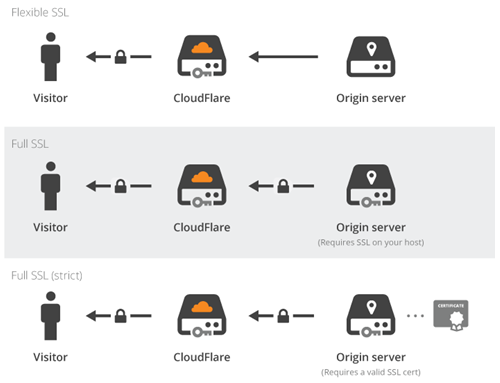
CloudFlare là một công ty công nghệ cao,Đổi mới ở cấp độ DNS và SSL。khi bạn sử dụng dịch vụ proxy của họ,Máy chủ biên CloudFlare® sẽ nằm giữa máy chủ của bạn và khách truy cập,Như hình dưới đây:
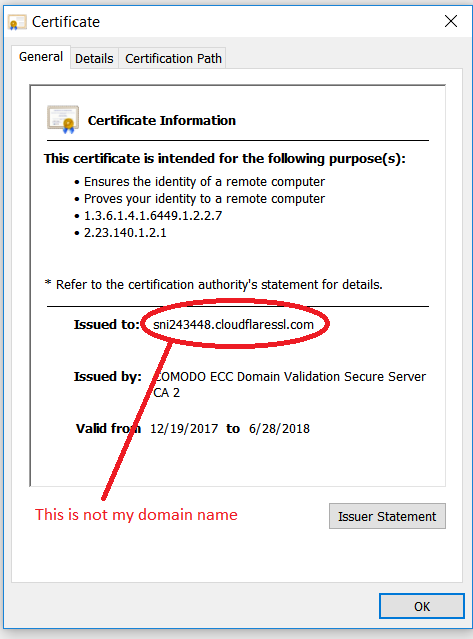
Máy chủ biên này sử dụng chứng chỉ SSL được cấp cho tên máy chủ,Ví dụ:
sni1234567.cloudflaressl.com
Vượt quaSử dụng SSLChiến lược có tác dụng đưa mã hóa SSL đến với đại chúng,Nhưng có một nhược điểm lớn。Không may:Công nghệ của họ vừa chứng minh rằng SSL khôngĐúngcông nghệ an ninh,Nó cũng không được giaoĐúng vậy!Điều này có nghĩa là kẻ tấn công có thể sử dụng các cài đặt tương tự:Ví dụ,Bằng cách đánh cắp thông tin đăng nhập và mật khẩu tài khoản ngân hàng của bạn。
Hoạt động này phải được dừng lại,Bởi vì điều này không liên quan gì đến SSL。SSL phải là end-to-end。Vì vậy,CloudFlare® trở thành nhà phát hành chứng chỉ SSL,và bắt đầu cấp chứng chỉ SSL miễn phí cho người dùng。
Đây là lúc CloudFlare® gặp rắc rối:Để hiển thị quyền kiểm soát miền của người dùng,Họ bắt đầu thêm các bản ghi TXT mà bạn không tự thêm vào。Ví dụ: bản ghi TXT như thế này:
ca3-abcdefghijklmnopqrstuvwxyz
Nhưng,Bản ghi TXT cũng được sử dụng trong SPF,Hồ sơ TXT của họ vi phạm chính sách thư rác。Vì vậy,Email của riêng bạn sẽ không được gửi,và sẽ bắt đầu trả lại cho người gửi。Cảm ơn CloudFlare®! Một bản ghi tuân thủ SPF có thể trông giống như:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Như một nhà thông thái đã từng nói:
kẻ thù lớn nhất của bạn là… bản thân bạn!
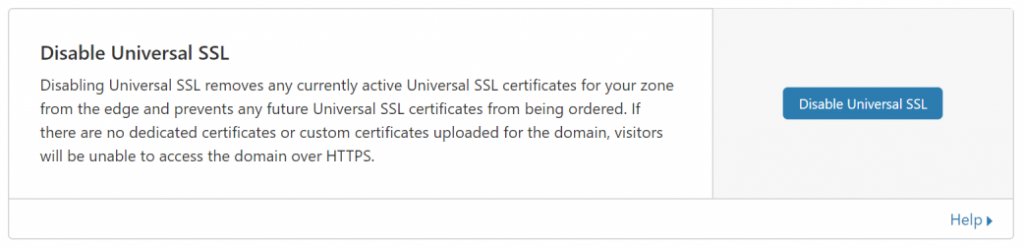
Vì vậy,Bây giờ người dùng không thể hưởng lợi từ dịch vụ CloudFlare®,Cần tắt dịch vụ proxy trên từng tên máy chủ (bản ghi DNS)。Sau khi đóng dịch vụ proxy,Đồng thời cần tắt dịch vụ SSL chung (từ SSL / Vùng TLS,Sau đó vào máy chủ biên):
không còn đại lý nữa,Không còn CDN miễn phí nữa!