Tämä lopettaa CloudFlare®-ilmaispaketit ja välityspalvelimet
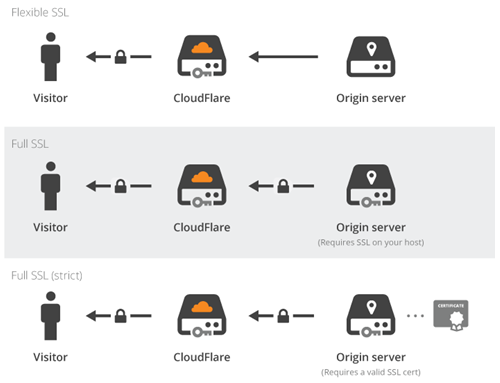
CloudFlare on korkean teknologian yritys,Innovatiivisuutta DNS- ja SSL-tasoilla。kun käytät heidän välityspalvelujaan,CloudFlare® edge -palvelimet sijaitsevat palvelimiesi ja vierailijoidesi välissä,Kuten alla näkyy:
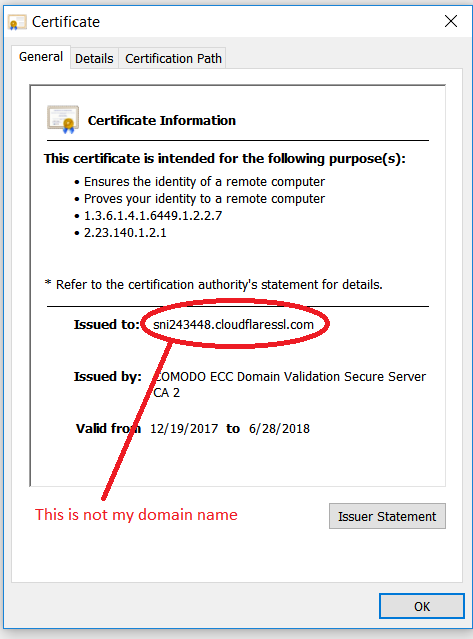
Tämä reunapalvelin käyttää isäntänimeä vastaan myönnettyä SSL-varmennetta,Esimerkiksi:
sni1234567.cloudflaressl.com
avataSSL: llä策略具有将SSL加密推向大众的效果,Mutta siinä on suuri haitta。Valitettavasti:他们的技术刚刚证明SSL不olla安全技术,Se ei ole loppuLoppu!这意味着攻击者可以使用相同的设置:Esimerkiksi,Varastamalla pankkitilisi kirjautumistunnukset ja salasanat。
Tämä toiminto on lopetettava,Koska tällä ei ole mitään tekemistä SSL:n kanssa。SSL:n tulee olla päästä päähän。siksi,CloudFlare®:sta tulee SSL-varmenteen myöntäjä,ja alkoi myöntää käyttäjilleen ilmaisia SSL-varmenteita。
Tässä CloudFlare® joutuu vaikeuksiin:Näyttää käyttäjän verkkotunnuksen hallinnan,He alkavat lisätä TXT-tietueita, joita et itse lisännyt。Esimerkiksi tällainen TXT-tietue:
ca3-abcdefghijklmnopqrstuvwxyz
Mutta,TXT-tietueita käytetään myös SPF:ssä,Heidän TXT-tietueensa rikkovat roskapostikäytäntöä。siksi,Omaa sähköpostiasi ei lähetetä,ja aloittaa palautuksen lähettäjälle。Kiitos CloudFlare®! SPF-yhteensopiva tietue saattaa näyttää tältä:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如聪明人曾经说过的:
suurin vihollisesi on… itseäsi!
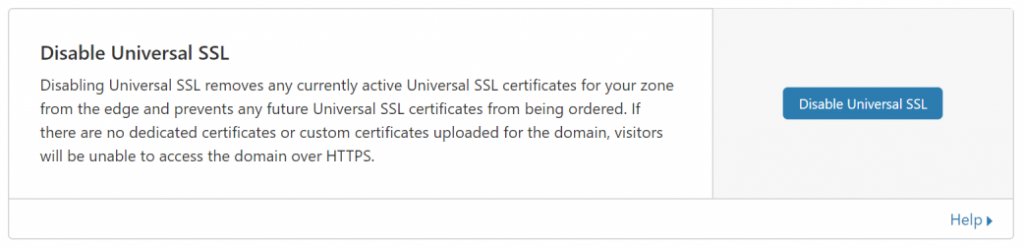
siksi,Nyt käyttäjät eivät voi hyötyä CloudFlare®-palvelusta,Välityspalvelin on poistettava käytöstä jokaisessa isäntänimessä (DNS-tietue)。Välityspalvelimen sulkemisen jälkeen,Sinun on myös kytkettävä pois päältä yleinen SSL-palvelu (SSL:stä / TLS vyöhyke,Anna sitten reunapalvelin):
ei enää agentteja,Ei myöskään enää ilmaisia CDN-verkkoja!