Dette avslutter CloudFlare® gratis planer og proxyer
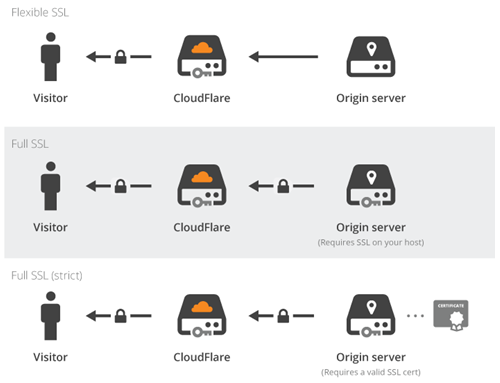
CloudFlare er et høyteknologisk selskap,Nyskapende på DNS- og SSL-nivå。når du bruker proxy-tjenestene deres,CloudFlare® edge-servere vil sitte mellom serverne dine og de besøkende,Som vist nedenfor:
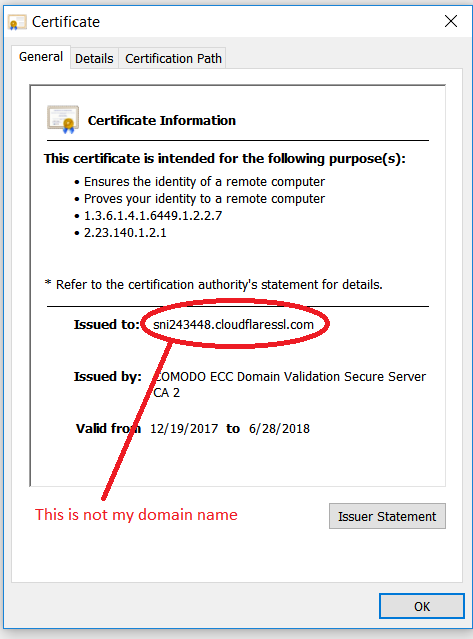
Denne edge-serveren bruker et SSL-sertifikat utstedt mot vertsnavnet,For eksempel:
sni1234567.cloudflaressl.com
PassBruk SSLStrategi har effekten av å bringe SSL-kryptering til massene,Men det er en stor ulempe。dessverre:Teknologien deres har nettopp bevist at SSL ikke gjør detjasikkerhetsteknologi,Den blir heller ikke levertDet stemmer!Dette betyr at en angriper kan bruke de samme innstillingene:For eksempel,Ved å stjele bankkontoen din påloggingsinformasjon og passord。
Denne operasjonen må stoppes,Fordi dette ikke har noe med SSL å gjøre。SSL bør være ende-til-ende。derfor,CloudFlare® blir en SSL-sertifikatutsteder,og begynte å utstede gratis SSL-sertifikater til sine brukere。
Det er her CloudFlare® får problemer:For å vise kontroll over en brukers domene,De begynner å legge til TXT-poster som du ikke har lagt til selv。For eksempel en TXT-post som denne:
ca3-abcdefghijklmnopqrstuvwxyz
men,TXT-poster brukes også i SPF,TXT-postene deres bryter med retningslinjene for søppelpost。derfor,Din egen e-post vil ikke bli sendt,og vil starte en retur til avsender。Takk CloudFlare®! En SPF-kompatibel post kan se ut:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Som en klok mann sa en gang:
din største fiende er… deg!
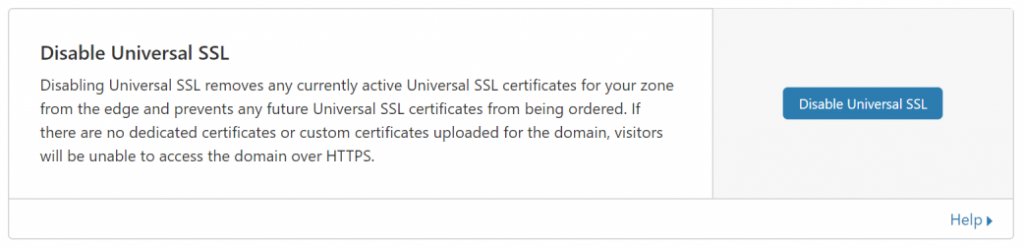
derfor,Nå kan ikke brukere dra nytte av CloudFlare®-tjenesten,Må slå av proxy-tjenesten på hvert vertsnavn (DNS-post)。Etter å ha stengt proxy-tjenesten,Må også slå av den generiske SSL-tjenesten (fra SSL / TLS sone,Gå deretter inn på edge-serveren):
ingen flere agenter,Ikke flere gratis CDN-er heller!