CloudFlare® 무료 요금제 및 프록시가 종료됩니다.
클라우드플레어 – 하이테크 회사, DNS 및 SSL 수준에서 혁신 도입. 해당 프록시를 사용하는 경우, CloudFlare® Edge Server는 서버와 방문자 사이에 위치합니다., 아래 다이어그램에 표시된 것처럼:
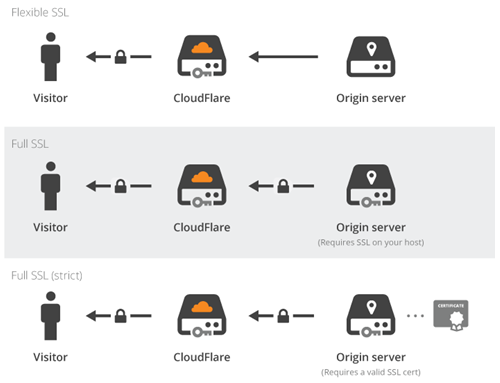
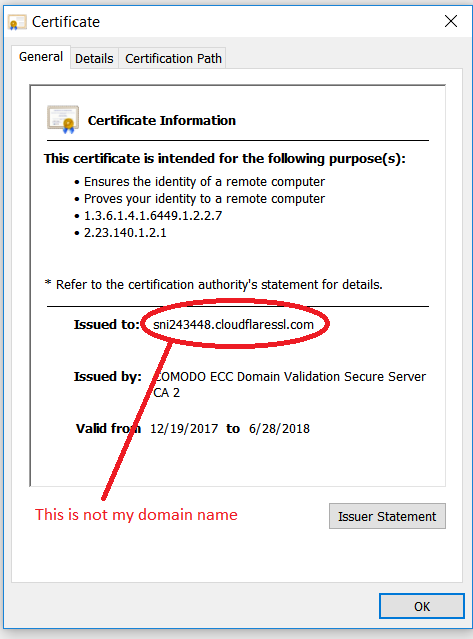
이 에지 서버는 SSL 인증서를 사용했습니다., 호스트 이름으로 발행됨, ~와 같은:
sni1234567.cloudflaressl.com
Эта универсальная политика SSL привнесла массовое шифрование SSL, но с большим недостатком. К сожалению: их технология только что показала, что SSL не является безопасной технологией и не является сквозной! Это означало, что злоумышленник может использовать ту же настройку: например, украдя логин и пароль вашего банковского счета.
Это должно было остановиться, потому что это не то, что SSL SSL должен быть сквозным. Таким образом, CloudFlare® стал эмитентом SSL-сертификата и начал выпускать бесплатный SSL-сертификат для своих пользователей.
Вот где CloudFlare® попал в яму: чтобы показать контроль над доменами своих пользователей, они начали добавлять записи TXT, которые вы сами не добавляли. Например, как эта запись TXT:
СА3-АБВГДЕЖЗИКЛМНОПРСТУФХЧШЭЮЯ
Однако записи TXT также используются для SPF, а их записи TXT нарушают политику нежелательной почты. Таким образом, ваши собственные письма не будут доставлены и начнут возвращаться отправителям. Спасибо CloudFlare®! SPF-совместимая запись могла выглядеть примерно так:
CloudFlare = СА3-АБВГДЕЖЗИКЛМНОПРСТУФХЧШЭЮЯ
Как однажды сказал мудрец:
Ваш самый большой враг … сами!
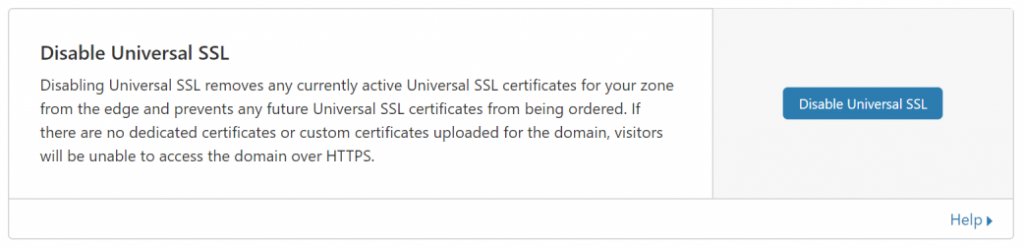
Поэтому теперь пользователи не могут воспользоваться службой CloudFlare® и должны отключить прокси-службу для каждого имени хоста (записи DNS). После того, как прокси-служба отключена, необходимо также отключить универсальную службу SSL (из области SSL / 증권 시세 표시기, затем в пограничный сервер):
Нет больше прокси и больше нет бесплатных CDN!