이것은 CloudFlare® 무료 플랜 및 프록시의 끝입니다.
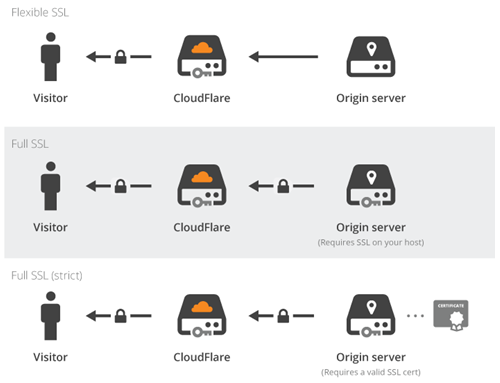
클라우드플레어 – 그것은 첨단 기술 회사입니다, DNS와 SSL 수준의 혁신. 프록시 서비스를 사용하는 경우, CloudFlare® 에지 서버는 서버와 방문자 사이에 위치합니다., 아래 다이어그램에 표시된 것처럼:
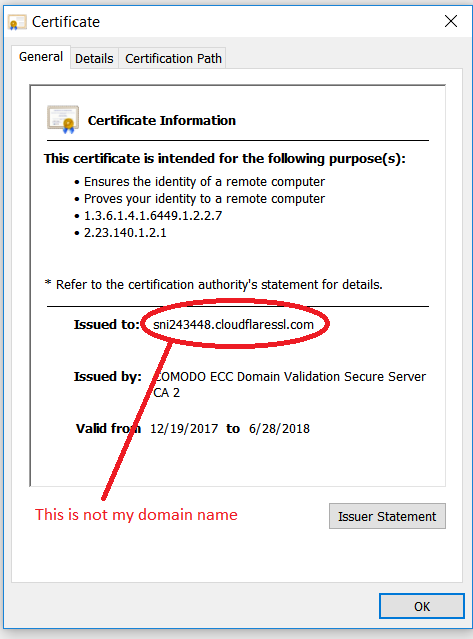
이 에지 서버는 SSL 인증서를 사용하고 있었습니다., 호스트 이름으로 발행됨, ~와 같은:
sni1234567.cloudflaressl.com
Ця політика універсального SSL мала наслідком приведення шифрування SSL до маси, але з великим недоліком. На жаль: їхня технологія лише показала, що SSL – це не захищена технологія, і вона не є кінцевою! Це означало, що зловмисник може використовувати те саме налаштування: наприклад, викравши логін та пароль свого рахунку в банку.
Це довелося зупинити, оскільки це не те, що стосується SSL. SSL повинен бути закінчений до кінця. Тож CloudFlare® став видавцем сертифікатів SSL і почав видавати безкоштовний сертифікат SSL для своїх користувачів.
Ось тут CloudFlare® потрапив у яму: щоб показати контроль над доменами своїх користувачів, вони почали додавати записи TXT, які ви самі не додавали. Наприклад, як цей запис TXT:
ca3-abcdefghijklmnopqrstuvwxyz
Однак записи TXT також використовуються для SPF, і їх запис TXT порушує політику спаму. Тож ваші власні електронні листи не будуть доставлені та почнуть відскакувати відправникам. Дякую CloudFlare®! Запис, сумісний із SPF, міг бути таким:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Як казав колись мудрець:
Ваш найбільший ворог – це … себе!
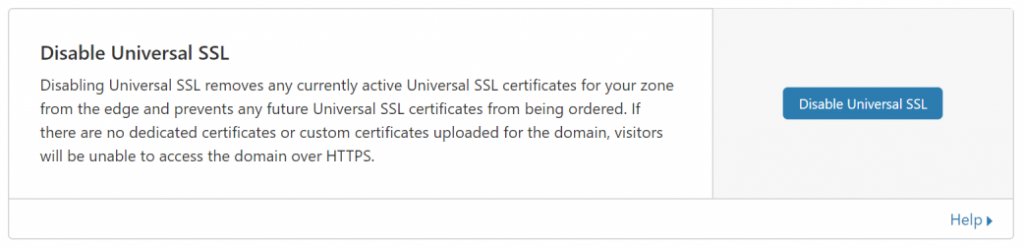
Таким чином, тепер користувачі не можуть скористатися послугою CloudFlare® і потрібно вимкнути проксі-сервіс для кожного імені хоста (записи DNS). Після вимкнення проксі-сервісу послугу Universal SSL потрібно також відключити (із області SSL / 증권 시세 표시기, а потім на Edge Server):
Більше немає проксі і більше безкоштовного CDN!