
C'est la fin du forfait gratuit et du proxy CloudFlare®
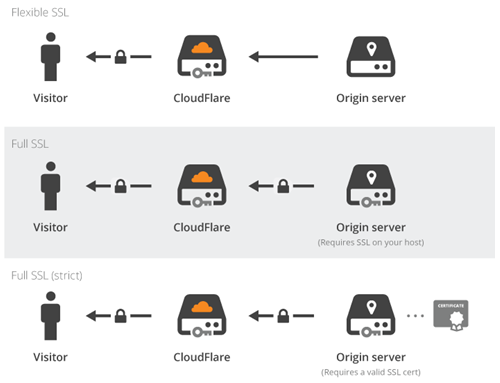
CloudFlare – c'est une entreprise de haute technologie, cette innovation au niveau du DNS et du SSL. Lorsque vous utilisez leur service proxy, un serveur Edge CloudFlare® se situe entre votre serveur et les visiteurs, comme le montre ce schéma ci-dessous:
Ce serveur Edge utilisait un certificat SSL, émis pour les noms d'hôtes, tel que:
sni1234567.cloudflaressl.com
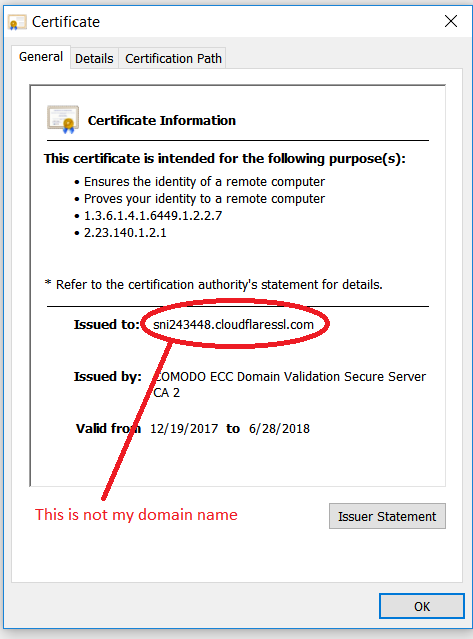
Ця політика універсального SSL мала наслідком приведення шифрування SSL до маси, але з великим недоліком. На жаль: їхня технологія лише показала, що SSL – це не захищена технологія, і вона не є кінцевою! Це означало, що зловмисник може використовувати те саме налаштування: наприклад, викравши логін та пароль свого рахунку в банку.
Це довелося зупинити, оскільки це не те, що стосується SSL. SSL повинен бути закінчений до кінця. Тож CloudFlare® став видавцем сертифікатів SSL і почав видавати безкоштовний сертифікат SSL для своїх користувачів.
Ось тут CloudFlare® потрапив у яму: щоб показати контроль над доменами своїх користувачів, вони почали додавати записи TXT, які ви самі не додавали. Наприклад, як цей запис TXT:
ca3-abcdefghijklmnopqrstuvwxyz
Однак записи TXT також використовуються для SPF, і їх запис TXT порушує політику спаму. Тож ваші власні електронні листи не будуть доставлені та почнуть відскакувати відправникам. Дякую CloudFlare®! Запис, сумісний із SPF, міг бути таким:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Як казав колись мудрець:
Ваш найбільший ворог – це … себе!
Таким чином, тепер користувачі не можуть скористатися послугою CloudFlare® і потрібно вимкнути проксі-сервіс для кожного імені хоста (записи DNS). Після вимкнення проксі-сервісу послугу Universal SSL потрібно також відключити (із області SSL / TLS (en anglais seulement), а потім на Edge Server):
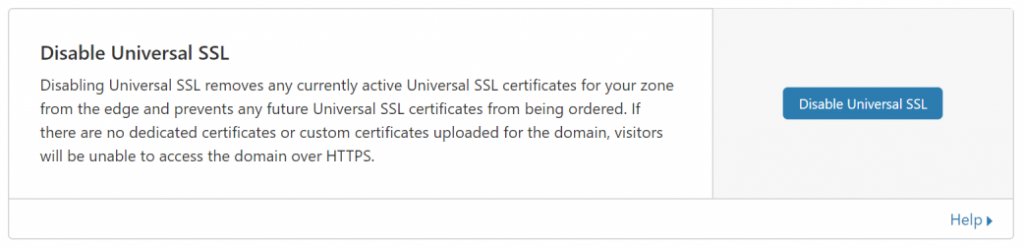
Більше немає проксі і більше безкоштовного CDN!