이로 인해 CloudFlare® 무료 요금제 및 프록시가 종료됩니다.
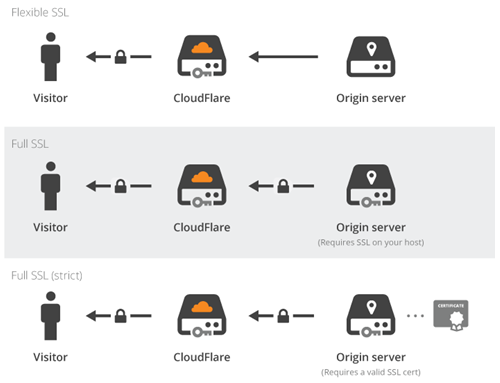
CloudFlare는 첨단 기술 회사입니다.,DNS 및 SSL 수준에서의 혁신。프록시 서비스를 사용할 때,CloudFlare® 에지 서버는 서버와 방문자 사이에 위치합니다.,아래와 같이:
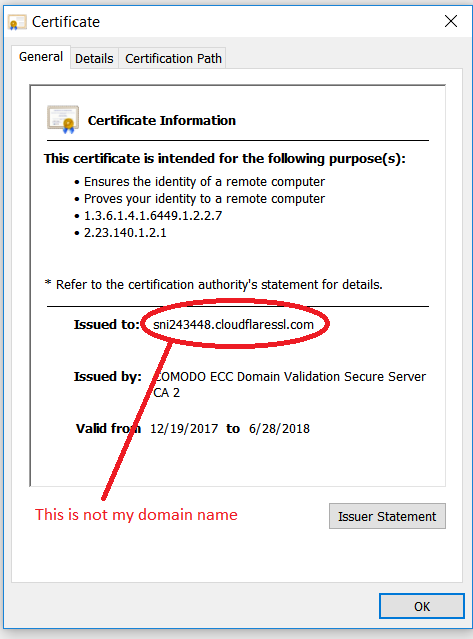
이 에지 서버는 호스트 이름에 대해 발급된 SSL 인증서를 사용합니다.,예를 들어:
sni1234567.cloudflaressl.com
通用SSL策略具有將SSL加密推向大眾的效果,하지만 큰 단점이 있어요。안타깝게도:他們的技術剛剛證明SSL不是安全技術,也不是端到端的!這意味著攻擊者可以使用相同的設置:예를 들어,은행 계좌 로그인 및 비밀번호를 도용하여。
이 작업을 중지해야 합니다.,SSL과는 아무런 관련이 없기 때문에。SSL은 엔드투엔드여야 합니다.。그러므로,CloudFlare®가 SSL 인증서 발급자가 됨,사용자들에게 무료 SSL 인증서를 발급하기 시작했습니다.。
CloudFlare®가 문제를 일으키는 곳이 바로 여기입니다.:사용자 도메인에 대한 제어권을 표시하려면,내가 직접 추가하지 않은 TXT 레코드를 추가하기 시작합니다.。예를 들어 다음과 같은 TXT 레코드는:
ca3-abcdefghijklmnopqrstuvwxyz
但是,TXT 레코드는 SPF에서도 사용됩니다.,TXT 기록이 스팸 정책을 위반합니다.。그러므로,귀하의 이메일은 전송되지 않습니다,발송인에게 반송을 시작합니다.。CloudFlare®에 감사드립니다! SPF 준수 레코드는 다음과 같습니다.:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如聰明人曾經說過的:
너의 가장 큰 적은… 你自己!
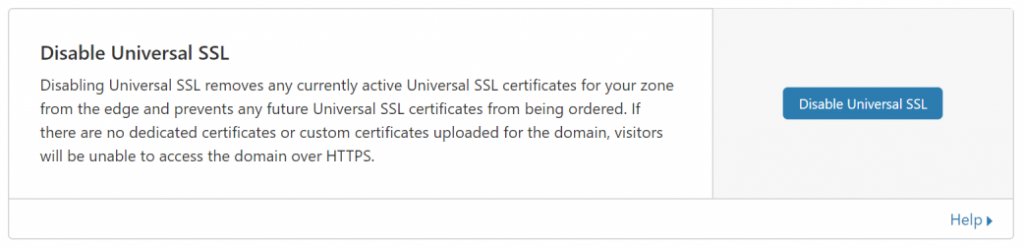
그러므로,이제 사용자는 CloudFlare® 서비스의 혜택을 누릴 수 없습니다,각 호스트 이름(DNS 레코드)에서 프록시 서비스를 꺼야 합니다.。프록시 서비스 종료 후,또한 일반 SSL 서비스(SSL에서)를 꺼야 합니다. / TLS 구역,그런 다음 엣지 서버에 들어갑니다):
더 이상 에이전트가 없습니다,더 이상 무료 CDN도 없습니다!