Ini mengakhiri paket dan proxy gratis CloudFlare®
CloudFlare adalah perusahaan teknologi tinggi,Berinovasi di tingkat DNS dan SSL。saat Anda menggunakan layanan proxy mereka,Server edge CloudFlare® akan berada di antara server Anda dan pengunjung Anda,Seperti yang ditunjukkan di bawah ini:
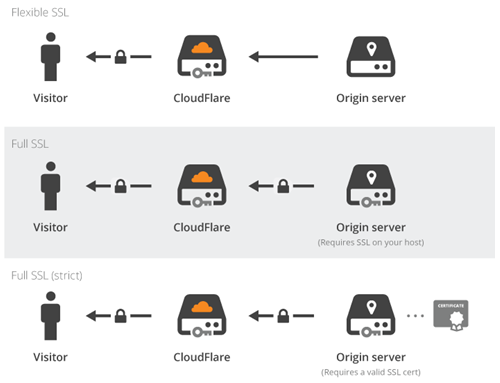
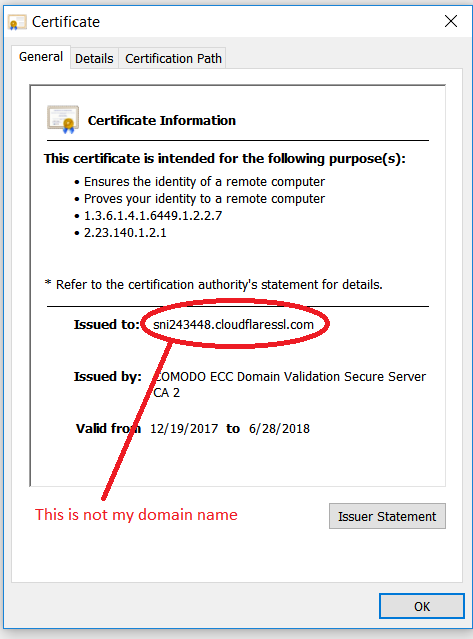
Server tepi ini menggunakan sertifikat SSL yang diterbitkan terhadap nama host,Misalnya:
sni1234567.cloudflaressl.com
LulusGunakan SSL策略具有將SSL加密推向大眾的效果,Tapi ada kelemahan besar。Sayangnya:他們的技術剛剛證明SSL不Ya安全技術,Juga tidak dikirimkanItu benar!這意味著攻擊者可以使用相同的設置:Misalnya,Dengan mencuri login dan kata sandi rekening bank Anda。
Operasi ini harus dihentikan,Karena ini tidak ada hubungannya dengan SSL。SSL harus bersifat ujung ke ujung。Karena itu,CloudFlare® menjadi penerbit sertifikat SSL,dan mulai menerbitkan sertifikat SSL gratis kepada penggunanya。
Di sinilah CloudFlare® mendapat masalah:Untuk menunjukkan kontrol atas domain pengguna,Mereka mulai menambahkan data TXT yang tidak Anda tambahkan sendiri。Misalnya data TXT seperti ini:
ca3-abcdefghijklmnopqrstuvwxyz
Tetapi,Data TXT juga digunakan di SPF,Data TXT mereka melanggar kebijakan spam。Karena itu,Email Anda sendiri tidak akan dikirim,dan akan memulai pengembalian ke pengirim。Terima kasih CloudFlare®! Catatan yang sesuai dengan SPF mungkin terlihat seperti ini:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如聰明人曾經說過的:
musuh terbesarmu adalah… dirimu sendiri!
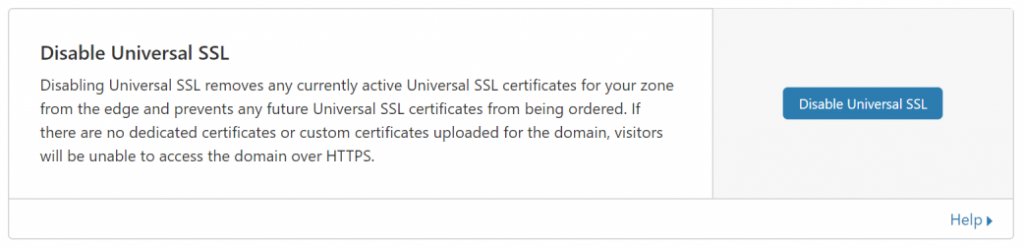
Karena itu,Sekarang pengguna tidak bisa mendapatkan keuntungan dari layanan CloudFlare®,Perlu mematikan layanan proxy pada setiap nama host (catatan DNS)。Setelah menutup layanan proxy,Juga perlu mematikan layanan SSL generik (dari SSL / zona TLS,Kemudian masuk ke server edge):
tidak ada lagi agen,Tidak ada lagi CDN gratis!