
Il piano gratuito e i proxy CloudFlare® sono terminati
CloudFlare è un'azienda high-tech innovativa a livello DNS e SSL。Come mostrato nella figura seguente、Utilizzando un servizio proxy、Un server edge CloudFlare® viene posizionato tra il server e il visitatore。
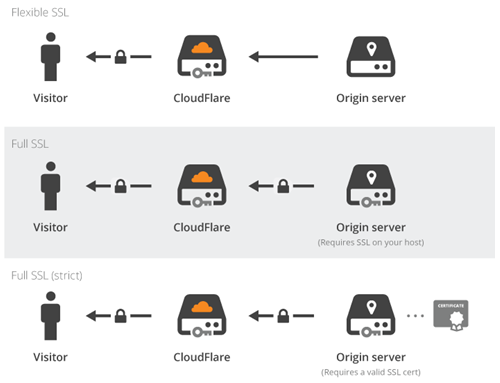
Il server periferico è、Stavo utilizzando un certificato SSL rilasciato a un nome host simile。
sni1234567.cloudflaressl.com
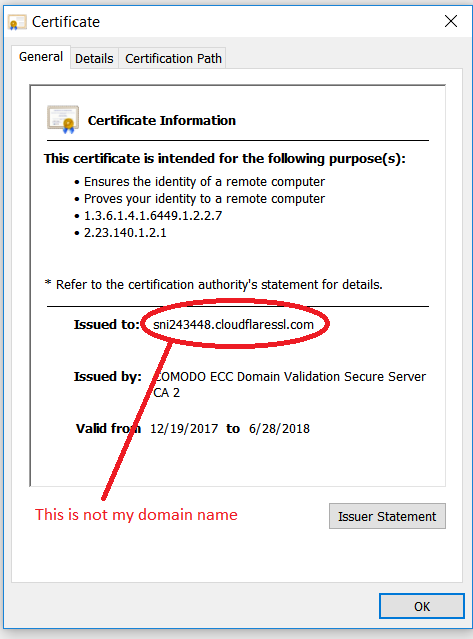
このユニバーサルSSLポリシーは、Sebbene sia stato efficace nel portare la crittografia SSL alle masse,、C'era un grosso inconveniente。Purtroppo、彼らのテクノロジーはSSLが安全なテクノロジーではなく、エンドツーエンドではないことを示しました!これは、significa che un utente malintenzionato potrebbe utilizzare le stesse impostazioni。Per esempio、Rubare login e password di conti bancari。
Perché questo non è lo scopo di SSL、dovevo fermarmi。SSL dovrebbe essere end-to-end。CloudFlare® diventa un emittente di certificati SSL、Abbiamo iniziato a rilasciare certificati SSL gratuiti ai nostri utenti。
È qui che è caduto CloudFlare®。Per indicare il controllo sul dominio di un utente、L'utente ha iniziato ad aggiungere record TXT che non aveva aggiunto personalmente。Per esempio、Come il seguente record TXT:
ca3-abcdefghijklmnopqrstuvwxyz
ただし、I record TXT vengono utilizzati anche per SPF、Quel record TXT viola la politica sullo spam。Perciò、La mia email non viene consegnata、Inizia ad essere rispedito al mittente。Grazie CloudFlare®! Un record conforme a SPF si presenta così。
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
賢者が言ったように:
il tuo più grande nemico è… あなた自身!
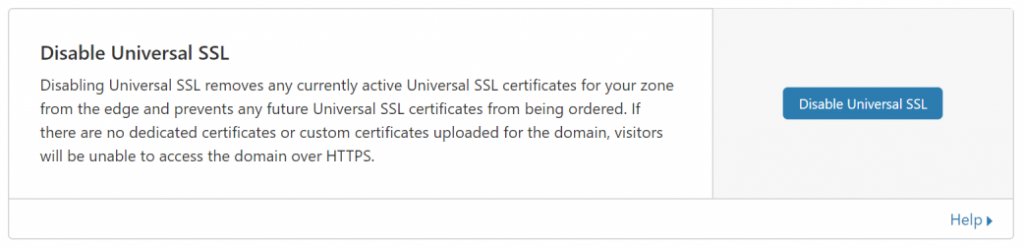
したがって、Gli utenti non possono beneficiare dei servizi CloudFlare®、Il servizio proxy deve essere disattivato su ciascun nome host (record DNS)。Una volta disattivato il servizio proxy、Anche il servizio SSL universale deve essere disattivato (SSL / (dall'area TLS all'edge server)。
Non sono richiesti proxy o CDN gratuiti。