इससे CloudFlare® निःशुल्क योजनाएं और प्रॉक्सी समाप्त हो जाती हैं
CloudFlare एक हाई-टेक कंपनी है,डीएनएस और एसएसएल स्तरों पर नवाचार करना。जब आप उनकी प्रॉक्सी सेवाओं का उपयोग करते हैं,CloudFlare® एज सर्वर आपके सर्वर और आपके विज़िटर के बीच स्थित होंगे,जैसा कि नीचे दिया गया है:
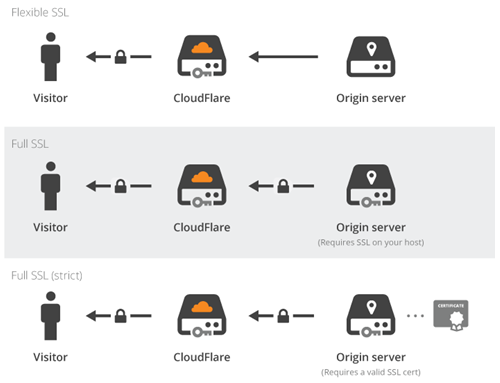
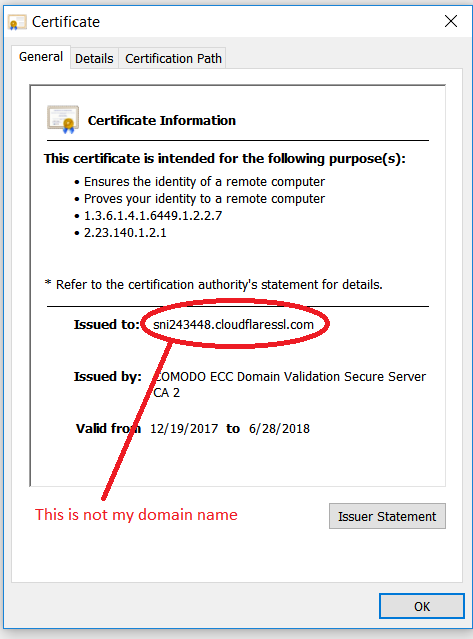
यह एज सर्वर होस्टनाम के विरुद्ध जारी एसएसएल प्रमाणपत्र का उपयोग करता है,उदाहरण के लिए:
sni1234567.cloudflaressl.com
通用SSL策略具有將SSL加密推向大眾的效果,लेकिन एक बड़ा नुकसान है。दुर्भाग्य से:他們的技術剛剛證明SSL不是安全技術,也不是端到端的!這意味著攻擊者可以使用相同的設置:उदाहरण के लिए,आपके बैंक खाते के लॉगिन और पासवर्ड चुराकर。
यह कार्रवाई बंद होनी चाहिए,क्योंकि इसका SSL से कोई लेना देना नहीं है。एसएसएल एंड-टू-एंड होना चाहिए。इसलिए,CloudFlare® SSL प्रमाणपत्र जारीकर्ता बन गया है,और अपने उपयोगकर्ताओं को निःशुल्क एसएसएल प्रमाणपत्र जारी करना शुरू कर दिया。
यहीं पर CloudFlare® मुसीबत में पड़ जाता है:उपयोगकर्ता के डोमेन पर नियंत्रण दिखाने के लिए,वे TXT रिकॉर्ड जोड़ना शुरू कर देते हैं जिन्हें आपने स्वयं नहीं जोड़ा था。उदाहरण के लिए, इस तरह का एक TXT रिकॉर्ड:
ca3-abcdefghijklmnopqrstuvwxyz
但是,TXT रिकॉर्ड का उपयोग SPF में भी किया जाता है,उनके TXT रिकॉर्ड स्पैम नीति का उल्लंघन करते हैं。इसलिए,आपका अपना ईमेल नहीं भेजा जाएगा,और प्रेषक को वापसी आरंभ करेगा。धन्यवाद CloudFlare®! एक एसपीएफ़ अनुरूप रिकॉर्ड ऐसा दिख सकता है:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如聰明人曾經說過的:
आपका सबसे बड़ा दुश्मन है… 你自己!
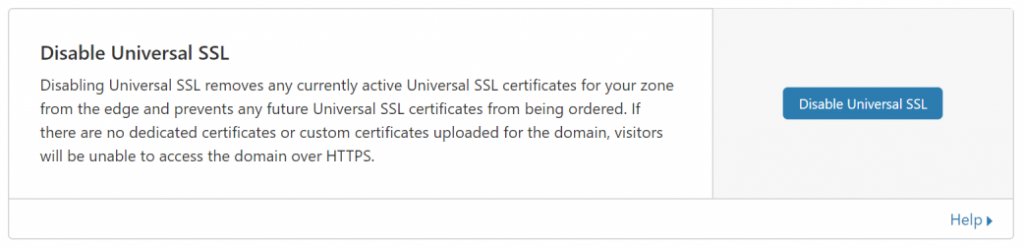
इसलिए,अब उपयोगकर्ता CloudFlare® सेवा का लाभ नहीं उठा सकते,प्रत्येक होस्टनाम (DNS रिकॉर्ड) पर प्रॉक्सी सेवा बंद करने की आवश्यकता है。प्रॉक्सी सेवा बंद करने के बाद,इसके अलावा सामान्य एसएसएल सेवा (एसएसएल से) को भी बंद करना होगा / टीएलएस जोन,फिर एज सर्वर दर्ज करें):
कोई और एजेंट नहीं,अब कोई निःशुल्क सीडीएन भी नहीं!