CloudFlare® 免費方案和代理商到此結束
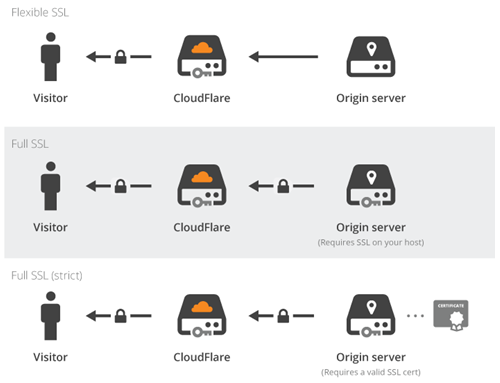
CloudFlare是一家高科技公司, DNS 上的那個- SSL級別帶來創新. 如果您使用他們的代理服務, 您的伺服器和訪客之間有一個 CloudFlare® 邊緣伺服器, 如下圖所示:
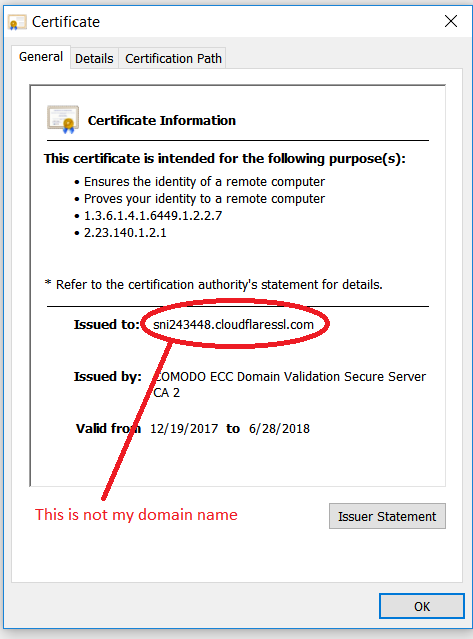
該邊緣伺服器使用了 SSL 憑證, 為以下主機名稱發布:
sni1234567.cloudflaressl.com
這 通用SSL-Ri結果是 chtlinie, 大眾都配備了 SSL 加密, 但有一個很大的缺點. 很遺憾: 你的技術剛剛展現, SSL 不安全再 技術是一致的,也是不一致的! 死者祈禱揮發性, 攻擊者可以使用相同的設施: 例如,竊取您銀行的登入名稱和密碼.
這必須停止, 因為這與 SSL 無關. SSL 是端對端的. So wurde CloudFlare® ein Aussteller von SSL-Zertifikaten und begann, 向用戶頒發免費的 SSL 證書.
這就是CloudFlare®掉進坑裡的地方: 顯示對其使用者網域的控制, 他們添加了 TXT 記錄, 你沒有添加自己. 例如像這樣的TXT記錄:
ca3-abcdefghijklmnopqrstuvwxyz
但是,TXT 記錄也用於 SPF, und ihr TXT-Eintrag verstößt gegen die Spam-Richtlinie. Ihre eigenen E-Mails werden also nicht zugestellt und werden an die Absender zurückgeschickt. 謝謝, 您使用 CloudFlare®! 符合 SPF 的資料集可能看起來像這樣:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如智者曾經說過的:
你最大的敵人是 … 你也一樣r!
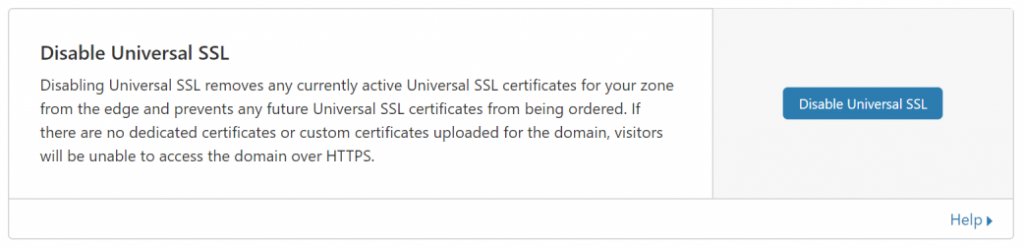
Daher können Benutzer jetzt nicht mehr vom CloudFlare®-Dienst profitieren und müssen den Proxy-Dienst für jeden Hostnamen (DNS記錄) 停用. 一旦代理服務被禁用, 也必須停用通用 SSL 服務 (來自 SSL / TLS 範圍,然後進入邊緣伺服器):
不再有代理,也不再有免費 CDN!