Ini Adalah Akhir Pelan Dan Proksi Bebas CloudFlare®
CloudFlare adalah syarikat berteknologi tinggi, berdasarkan DNS- dan tahap SSL. Jika anda menggunakan perkhidmatan proksi mereka, terdapat pelayan CloudFlare® edge antara pelayan anda dan pelawat anda, seperti yang ditunjukkan dalam imej berikut:
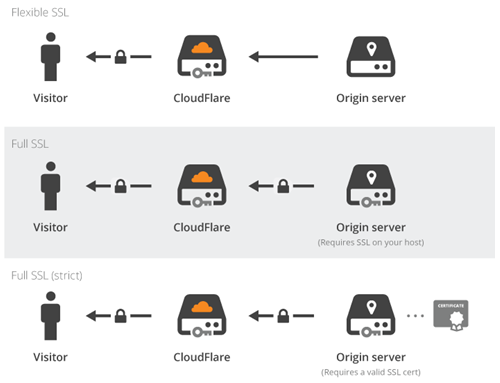
Pelayan tepi ini menggunakan sijil SSL, Dikeluarkan untuk nama hos berikut:
sni1234567.cloudflaressl.com
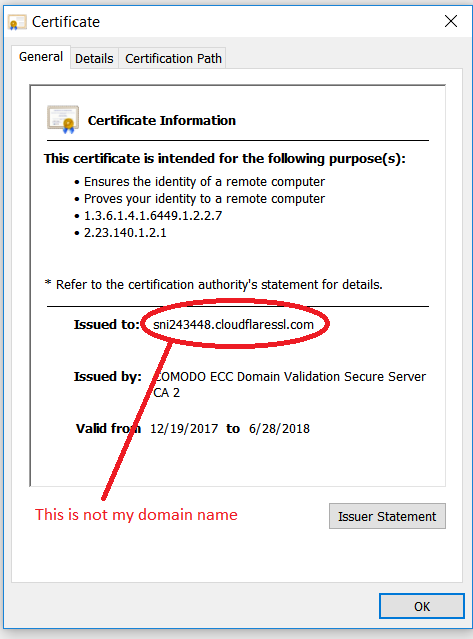
ini SSL-Ri sejagatchtlinie terhasil, bahawa orang ramai dilengkapi dengan penyulitan SSL, tetapi dengan kelemahan yang besar. Malangnya: Teknologi anda baru sahaja ditunjukkan, bahawa SSL tidak selamatsemula Teknologi adalah dan tidak konsisten! Mati solatturun naik, bahawa penyerang boleh menggunakan kemudahan yang sama: Contohnya, dengan mencuri log masuk dan kata laluan bank anda.
Ini terpaksa berhenti, kerana ia bukan mengenai SSL. SSL dimaksudkan untuk menjadi hujung ke hujung. Beginilah cara CloudFlare® menjadi pengeluar sijil SSL dan bermula, untuk mengeluarkan sijil SSL percuma kepada penggunanya.
Di sinilah CloudFlare® jatuh ke dalam lubang: Untuk menunjukkan kawalan ke atas domain pengguna mereka, mereka menambah rekod TXT, yang anda tidak tambah sendiri. Contohnya seperti rekod TXT ini:
ca3-abcdefghijklmnopqrstuvwxyz
Walau bagaimanapun, rekod TXT juga digunakan untuk SPF, dan entri TXT anda melanggar dasar spam. Jadi e-mel anda sendiri tidak akan dihantar dan akan dikembalikan kepada pengirim. terima kasih, bahawa anda menggunakan CloudFlare®! Set data yang mematuhi SPF mungkin kelihatan seperti ini:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Seperti kata orang bijak pandai:
Musuh terbesar anda ialah … awak samar!
Oleh itu, pengguna kini tidak lagi boleh mendapat manfaat daripada perkhidmatan CloudFlare® dan mesti menggunakan perkhidmatan proksi untuk setiap nama hos (rekod DNS) nyahaktifkan. Setelah perkhidmatan proksi dilumpuhkan, Perkhidmatan SSL Universal juga mesti dilumpuhkan (daripada SSL / Skop TLS dan kemudian ke pelayan tepi):
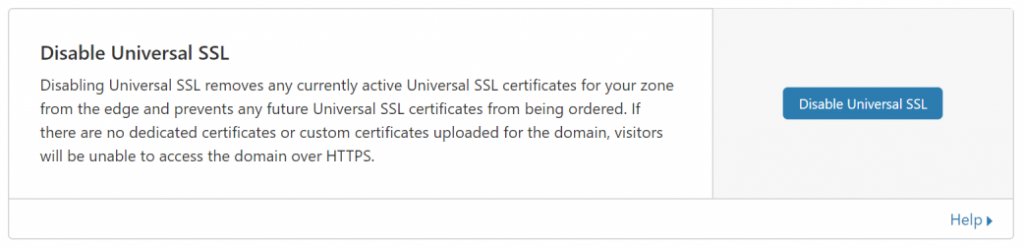
Tiada lagi proksi dan tiada lagi CDN percuma!