Detta avslutar CloudFlare® gratisplaner och proxyservrar
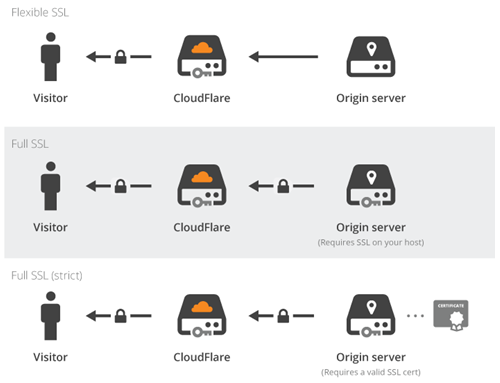
CloudFlare är ett högteknologiskt företag,Innoverande på DNS- och SSL-nivåer。när du använder deras proxytjänster,CloudFlare® edge-servrar kommer att sitta mellan dina servrar och dina besökare,Som visas nedan:
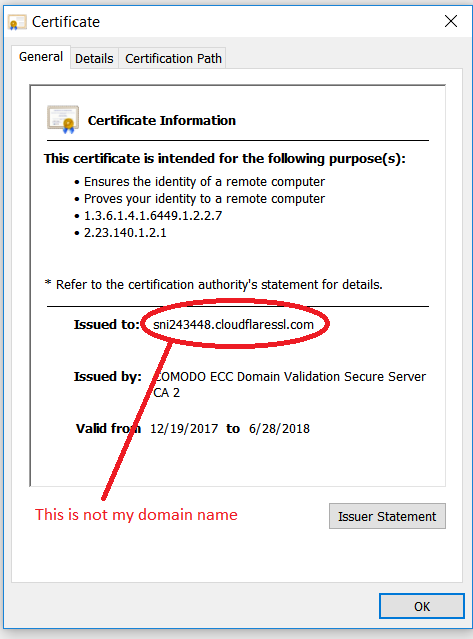
Denna edge-server använder ett SSL-certifikat utfärdat mot värdnamnet,Till exempel:
sni1234567.cloudflaressl.com
öppnamed SSL策略具有將SSL加密推向大眾的效果,Men det finns en stor nackdel。Tyvärr:他們的技術剛剛證明SSL不vara安全技術,Det är inte slutetÄnde!這意味著攻擊者可以使用相同的設置:Till exempel,Genom att stjäla dina bankkontoinloggningar och lösenord。
Denna operation måste stoppas,För detta har inget med SSL att göra。SSL bör vara från början till slut。därför,CloudFlare® blir en SSL-certifikatutfärdare,och började utfärda gratis SSL-certifikat till sina användare。
Det är här CloudFlare® hamnar i problem:För att visa kontroll över en användares domän,De börjar lägga till TXT-poster som du inte lagt till själv。Till exempel en TXT-post som denna:
ca3-abcdefghijklmnopqrstuvwxyz
Men,TXT-poster används också i SPF,Deras TXT-poster bryter mot skräppostpolicyer。därför,Din egen e-post kommer inte att skickas,och kommer att initiera en retur till avsändaren。Tack CloudFlare®! En SPF-kompatibel post kan se ut:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如聰明人曾經說過的:
din största fiende är… dig själv!
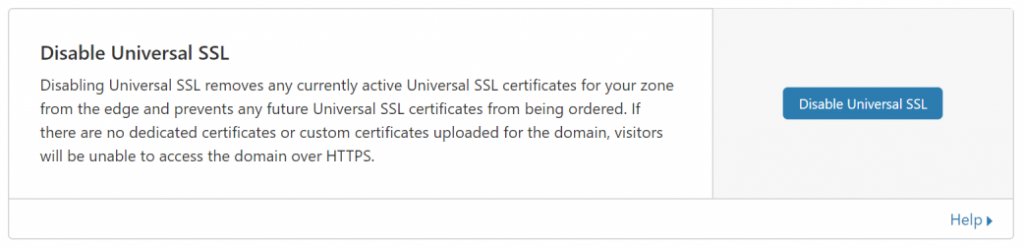
därför,Nu kan användare inte dra nytta av CloudFlare®-tjänsten,Behöver stänga av proxytjänsten på varje värdnamn (DNS-post)。Efter att ha stängt proxytjänsten,Behöver också stänga av den generiska SSL-tjänsten (från SSL / TLS-zon,Gå sedan in i edge-servern):
inga fler agenter,Inga fler gratis CDN heller!