
Acest lucru pune capăt planurilor și proxy-urilor gratuite CloudFlare®
CloudFlare este o companie de înaltă tehnologie,Inovare la niveluri DNS și SSL。atunci când utilizați serviciile lor proxy,Serverele edge CloudFlare® vor sta între serverele dumneavoastră și vizitatorii dumneavoastră,După cum se arată mai jos:
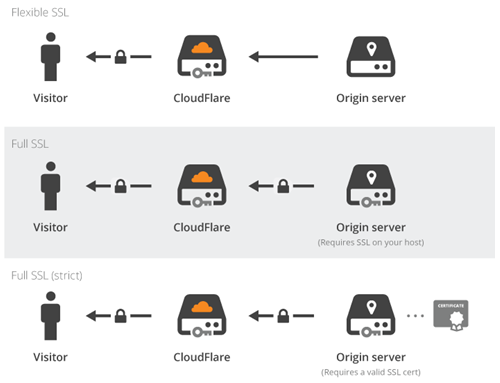
Acest server edge folosește un certificat SSL emis împotriva numelui de gazdă,De exemplu:
sni1234567.cloudflaressl.com
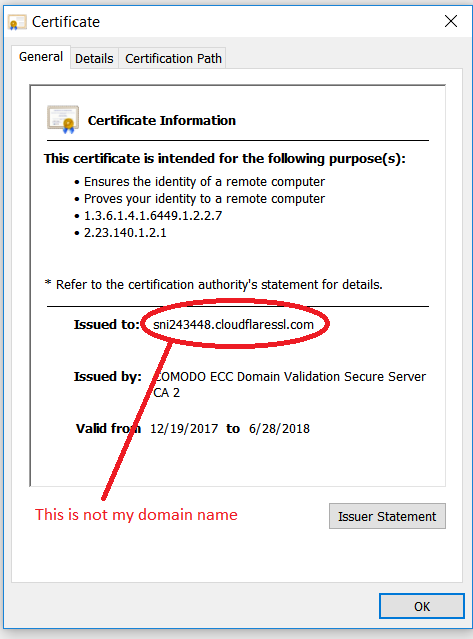
PasaUtilizați SSL策略具有将SSL加密推向大众的效果,Dar există un mare dezavantaj。din păcate:他们的技术刚刚证明SSL不Da安全技术,Nici nu este livratAsta e corect!这意味着攻击者可以使用相同的设置:De exemplu,Furându-ți datele de conectare și parolele contului bancar。
Această operațiune trebuie oprită,Pentru că asta nu are nimic de-a face cu SSL。SSL ar trebui să fie de la capăt la capăt。prin urmare,CloudFlare® devine un emitent de certificat SSL,și a început să emită certificate SSL gratuite pentru utilizatorii săi。
Aici CloudFlare® intră în probleme:Pentru a arăta controlul asupra domeniului unui utilizator,Ei încep să adauge înregistrări TXT pe care nu le-ați adăugat singur。De exemplu, o înregistrare TXT ca aceasta:
ca3-abcdefghijklmnopqrstuvwxyz
dar,Înregistrările TXT sunt, de asemenea, utilizate în SPF,Înregistrările lor TXT încalcă politica de spam。prin urmare,E-mailul propriu nu va fi trimis,și va iniția o returnare către expeditor。Mulțumim CloudFlare®! O înregistrare conformă SPF ar putea arăta ca:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如聪明人曾经说过的:
cel mai mare dușman al tău este… te!
prin urmare,Acum utilizatorii nu pot beneficia de serviciul CloudFlare®,Trebuie să dezactivați serviciul proxy pe fiecare nume de gazdă (înregistrare DNS)。După închiderea serviciului proxy,De asemenea, trebuie să dezactivați serviciul SSL generic (de la SSL / Zona TLS,Apoi intrați pe serverul edge):
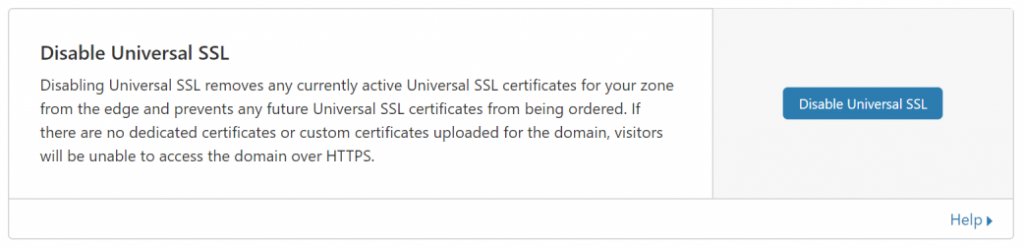
nu mai sunt agenti,Nu mai sunt nici CDN-uri gratuite!