CloudFlare® 무료 프록시 계획이 종료되었습니다.
CloudFlare는 DNS 및 SSL 분야에서 혁신을 이루는 첨단 기술 회사입니다.. 프록시 서비스를 사용하면 아래 다이어그램에 표시된 것처럼 CloudFlare® 에지 서버가 서버와 방문자 사이에 배치됩니다.:
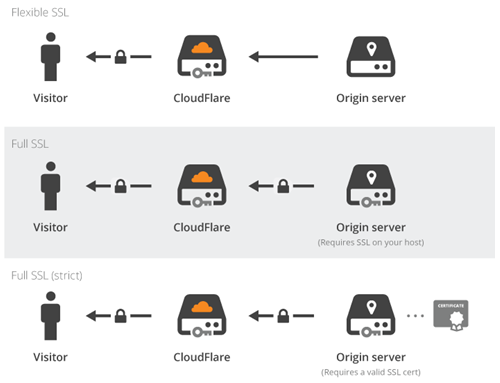
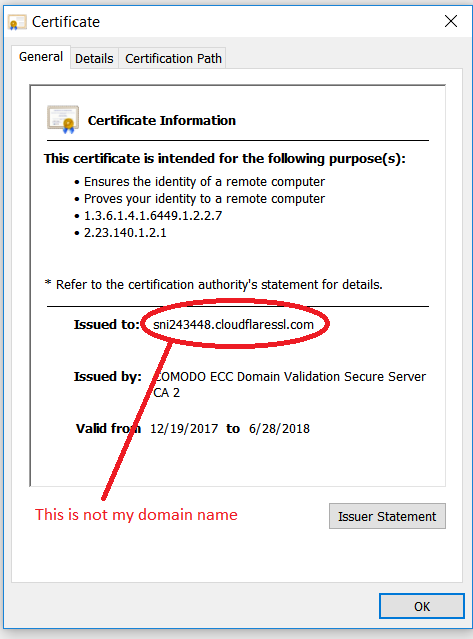
에지 서버는 다음과 같은 호스트 이름에 대해 발급된 SSL 인증서를 사용하고 있었습니다.:
sni1234567.cloudflaressl.com
그는 S 정책의 경우SL Global Impact는 SSL 암호화를 대중에게 제공했지만 큰 단점이 있었습니다.. 불운으로 인해: 그들의 기술은 SSL이 기술이 아니라는 것을 보여주었습니다. 망고응, 처음부터 끝까지는 아니야! 즉 공격자가 동일한 설정을 사용할 수 있음: 예를 들어 은행 계좌 로그인 및 비밀번호를 도용하는 경우.
이것은 SSL의 내용이 아니기 때문에 중지해야 합니다.. SSL(Secure Socket Layer)이라고 가정합니다. (SSL (영문)) 처음부터 끝까지. 그래서 CloudFlare®는 SSL 인증서 발급자가 되었고 사용자에게 무료 SSL 인증서를 발급하기 시작했습니다..
CloudFlare®가 구멍에 빠진 곳입니다.: 사용자 도메인에 대한 제어권을 보여주기 위해 사용자가 직접 추가하지 않은 TXT 레코드를 추가하기 시작했습니다.. 예를 들어 이 TXT 레코드와 같습니다.:
ca3-abcdefghijklmnopqrstuvwxyz
그러나 TXT 레코드는 발신자의 식별 시스템에도 사용됩니다. (SPF) , TXT 레코드가 스팸 정책을 위반합니다.. 따라서 귀하의 이메일은 배달되지 않고 발신자에게 다시 반송되기 시작합니다.. CloudFlare® 감사합니다! 기록은 발신자 식별 시스템과 호환될 수 있습니다. (SPF) 같은 것:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
한때 현명한 사람이 말했듯이:
당신의 가장 큰 적은 … 당신 자신!
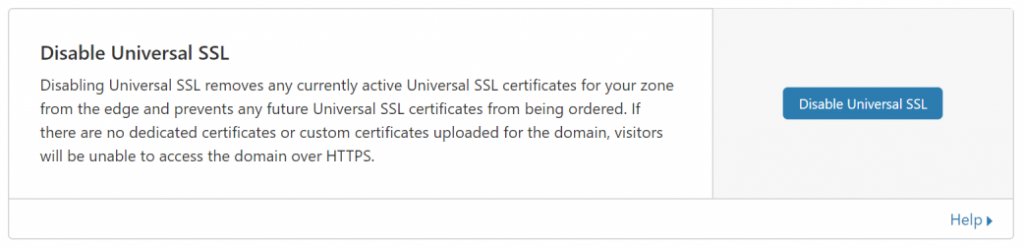
따라서 이제 사용자는 CloudFlare® 서비스를 이용할 수 없으며 각 호스트 이름에서 프록시 서비스를 꺼야 합니다. (DNS 레코드). 프록시 서비스가 꺼지면 공개 SSL 서비스도 꺼야 합니다. (SSL 영역에서 / TLS를 거쳐 에지 서버로):
더 이상 프록시도 없고 무료 CDN도 없습니다.!