Tämä on CloudFlare®-ilmaisen sopimuksen ja välityspalvelimen loppu
CloudFlare on korkean teknologian yritys, mikä osoittaa innovaatioita DNS- ja SSL-tasolla. Kun käytät välityspalvelinta, CloudFlare® edge -palvelin on palvelimen ja vierailijoiden välissä, alla olevan kuvan mukaisesti:
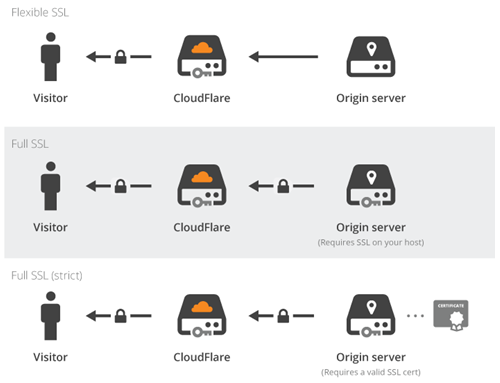
Tämä reunapalvelin käytti SSL-varmennetta seuraaville koneille:
sni1234567.cloudflaressl.com
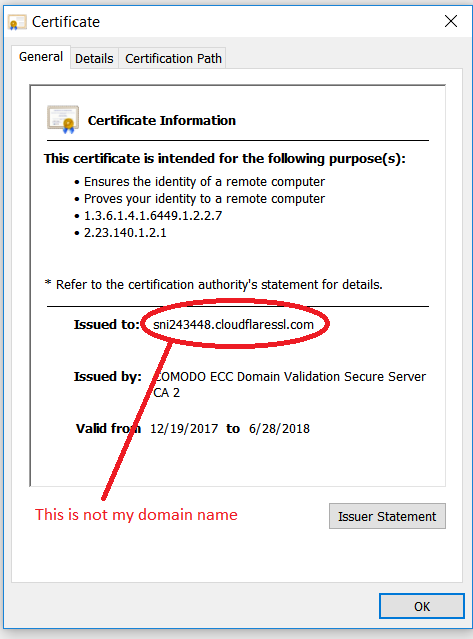
tätä varten universaali SSL-käytännön tulos on, joka toi SSL-salauksen massoille, mutta suurilla haitoilla. Valitettavasti: heidän tekniikkansa vain osoitti, että SSL ei ole turvallinengos teknologiaa, ja epätäydellinen, loppuun asti! Siinä selentette, että hyökkääjä voi käyttää samaa asetusta: se voi esimerkiksi varastaa pankkitilisi kirjautumistunnuksen ja salasanan.
Tämän piti lopettaa, koska SSL:ssä ei ole kyse siitä. SSL:n sanotaan olevan kattava. Näin ollen CloudFlare® SSL -sertifikaatti on myönnetty, ja alkoi myöntää käyttäjille ilmaisia SSL-varmenteita.
Tässä kohtaa CloudFlare® putosi kuoppaan: Jotta, käyttäjien verkkotunnusten vahvistamiseen, alkoi lisätä TXT-tietueita, jota et tarjonnut. Esimerkiksi, kuten tämä TXT-levy:
CA3-abcdefghijklmnopqrstuvwxyz
TXT-tietueita käytetään kuitenkin myös SPF:lle, ja heidän TXT-tietueensa rikkovat roskapostikäytäntöä. Omia sähköposteja ei siis voida toimittaa perille, ja he alkavat palata lähettäjien luo. Kiitos CloudFlare®! SPF-yhteensopiva tietue voi olla jotain vastaavaa:
CloudFlare = CA3-abcdefghijklmnopqrstuvwxyz
Kuten viisas joskus sanoi:
Suurimmat vihollisesi … itseäsid!
Käyttäjät eivät siis voi nauttia CloudFlare®-palvelun eduista, ja jokaiselle isäntänimelle (DNS-tietueet) heidän on kytkettävä välityspalvelin pois päältä. Kun välityspalvelin on kytketty pois päältä, sinun on kytkettävä pois päältä myös Universal SSL -palvelu (SSL / TLS-alueelta, ja sitten Edge Serveriin):
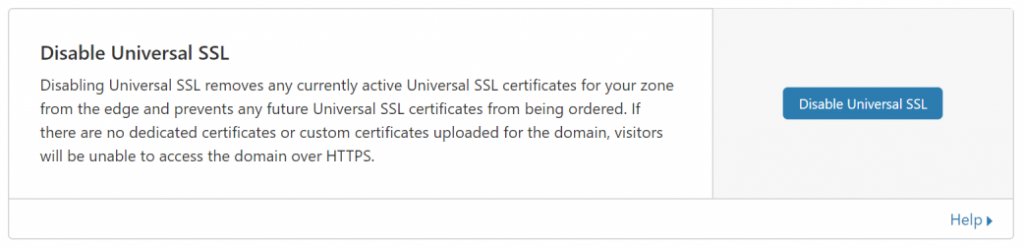
Ei enää välityspalvelimia eikä ilmaisia CDN-verkkoja!