CloudFlare® 免费代理和程序到此结束
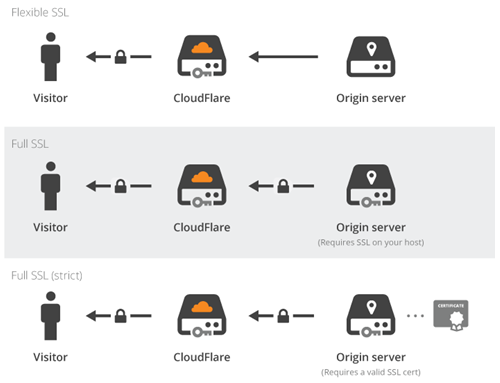
CloudFlare是一家在DNS层面进行创新的高科技公司- SSL. 当您使用该服务时- 他们的代理人, CloudFlare 后端服务器位于您的服务器和访问者之间, 如下图所示:
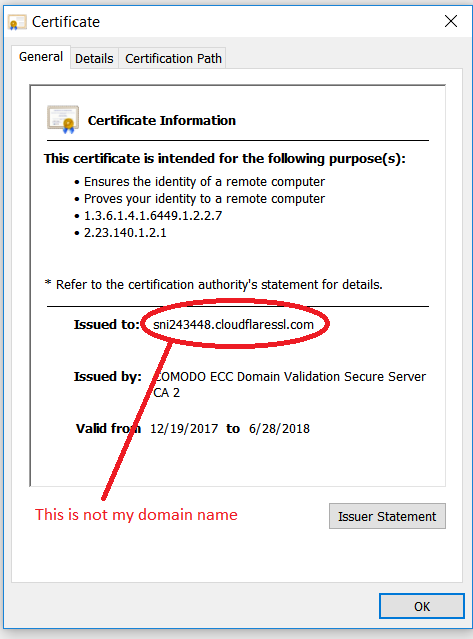
该后端服务器使用为主机名颁发的 SSL 证书,例如:
sni1234567.cloudflaressl.com
每一个SSL 政策 这种普遍性将 SSL 加密带入大众,但也有一个主要缺点. 很遗憾: 他们的技术刚刚表明- SSL 是不 安全技术, 并且不是 指甲油分配器查! 这意味着攻击者可以使用相同的设置: 例如,窃取您的银行帐户登录名和密码.
它必须停止,因为事实并非如此- SSL 就是这样的. SSL 应该是端到端的. 因此 CloudFlare® 成为 SSL 证书颁发者并开始向其用户颁发免费 SSL 证书.
这就是CloudFlare®掉入坑里的地方: 为了展示对其用户域的控制, 他们开始添加您未添加的 TXT 记录. 例如像这样的TXT记录:
ca3-abcdefghijklmnopqrstuvwxyz
然而 TXT 记录也用于 SPF, 并记录 e- 他们的 TXT 违反了垃圾邮件政策. כך שהודעות הדוא"ל שלך לא יישלחו ויתחילו לחזור לשולחים. 谢谢 CloudFlare®! 匹配的 SPF 记录可能类似于:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
正如智者曾经说过的:
你最大的敌人是 … 你自己!
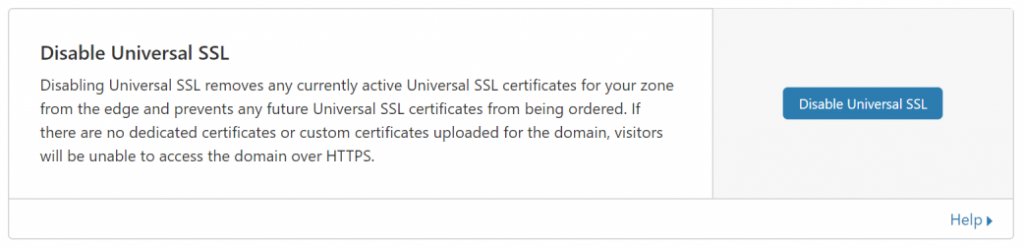
所以现在用户无法享受CloudFlare®服务,必须关闭该服务- 任何主机名上的代理 (DNS记录). 服务一到- 代理已关闭, 该服务也应该关闭- 通用SSL (来自 SSL 区域 / TLS, 然后是边缘服务器):
不再有代理,也不再有免费 CDN!