Plan gratuit CloudFlare ® și sfârșitul proxy-ului
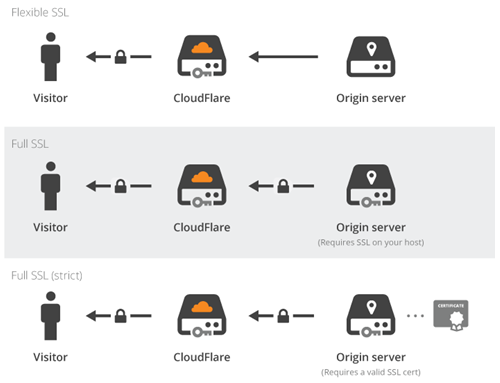
CloudFlare, Este o companie de înaltă tehnologie care inovează în DNS și SSL. Când folosiți serviciul lor proxy, Server edge CloudFlare®, va sta între serverul dvs. și oaspeți, așa cum se arată în diagrama de mai jos:
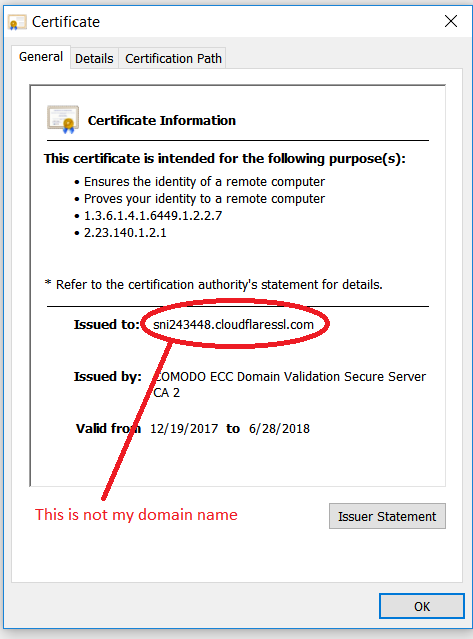
Acest server extern folosea un certificat SSL emis pentru numele de gazdă, după cum urmează:
sni1234567.cloudflaressl.com
Bu Unversal SSL sitimpul, A avut efectul de a aduce criptarea SSL în masă, dar cu un dezavantaj major. Din păcate, tehnologia lor este o tehnologie de încredere SSLjurnalcă nu este da și că nu se termină a aratat! Aceasta înseamnă că atacatorul poate folosi același set: de exemplu, prin furtul dvs. de autentificare și parola contului bancar.
Trebuia să se oprească, pentru că nu este vorba despre SSL. SSL este probabil să expire. Așa că CloudFlare ® a devenit un emitent de certificate SSL și a început să emită certificate SSL gratuite pentru utilizatorii săi.
Aici CloudFlare ® cade într-o gaură: pentru a arăta controlul asupra domeniilor utilizatorilor lor, au început să adauge înregistrări TXT pe care nu le-ați adăugat singur. De exemplu, acest text TXT:
ca3-abcdefghijklmnopqrstuvwxyz
Dar înregistrările TXT sunt folosite și pentru SPF, iar înregistrările lor TXT încalcă politica de spam. Astfel, propriile e-mailuri nu vor fi livrate și vor începe să revină expeditorilor. Mulțumim CloudFlare ®! O notă compatibilă cu SPF poate fi ceva de genul acesta:
buludlar = ca3-abcdefghijklmnopqrstuvwxyz
După cum a spus odată un om înțelept:
Cel mai mare dușman al tău … te!
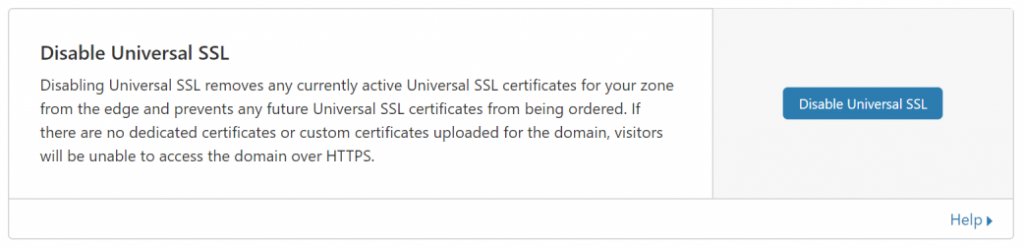
Deci acum utilizatorii nu pot profita de serviciul CloudFlare ® și de pe fiecare nume de gazdă (înregistrări DNS) trebuie să dezactivați serviciul proxy. După ce serviciul proxy este oprit, serviciul SSL universal trebuie, de asemenea, oprit (SSL / Din zona TLS, apoi conectați-vă la Edge Server):
Fără proxy și fără CDN gratuit!