To koniec bezpłatnego planu i proxy CloudFlare®
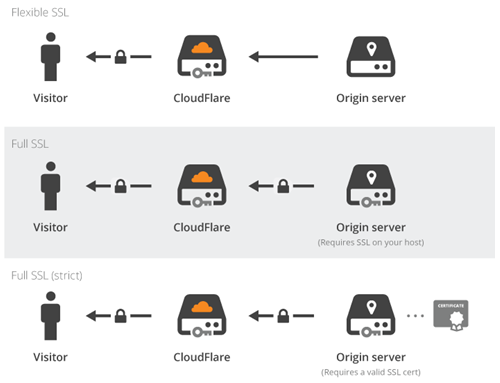
CloudFlare to innowacyjna firma high-tech na poziomie DNS i SSL. Kiedy korzystasz z ich usługi proxy, serwer brzegowy CloudFlare® stanie pomiędzy Twoim serwerem a odwiedzającymi, jak pokazano na poniższym schemacie:
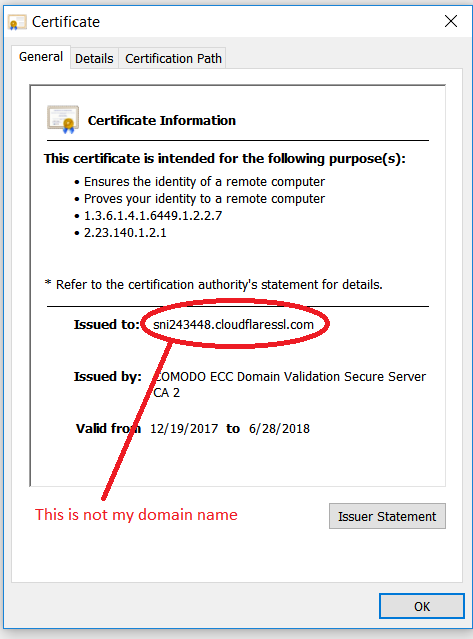
Ten serwer brzegowy korzystał z certyfikatu SSL wydanego dla nazw hostów, takich jak:
sni1234567.cloudflaressl.com
tenpolityka SSL Universal zaowocował udostępnieniem masom szyfrowania SSL, ale miał poważną wadę. Niestety: ich technologia właśnie udowodniła, że SSL nie jestibezpieczną technologię i nie jest ona kompleksowaa. Oznaczaosoba atakująca może użyć tej samej konfiguracji: Na przykład, kradzież jego loginu i hasła do konta bankowego.
To musiało się skończyć, ponieważ nie jest to SSL. SSL ma działać kompleksowo. Zatem CloudFlare® została wystawcą certyfikatu SSL i zaczęła wydawać swoim użytkownikom bezpłatny certyfikat SSL.
W tym miejscu CloudFlare® wpadł do rowu: aby pokazać kontrolę nad domenami użytkowników, zaczęli dodawać rekordy TXT, których nie dodałeś. Na przykład, ten rekord TXT:
ca3-abcdefghijklmnopqrstuvwxyz
Niemniej jednak, els registres TXT també s'utilitzen per a SPF, a Twój rekord TXT łamie zasady dotyczące spamu. W związku z tym Twoje e-maile nie zostaną dostarczone i zaczną wracać do nadawców. Dziękuję CloudFlare®! Rekord zgodny z SPF mógł mieć postać com:
cloudflare = ca3-abcdefghijklmnopqrstuvwxyz
Jak to kiedyś powiedział mądry człowiek:
Twoim największym wrogiem jest … ty kolegoX!
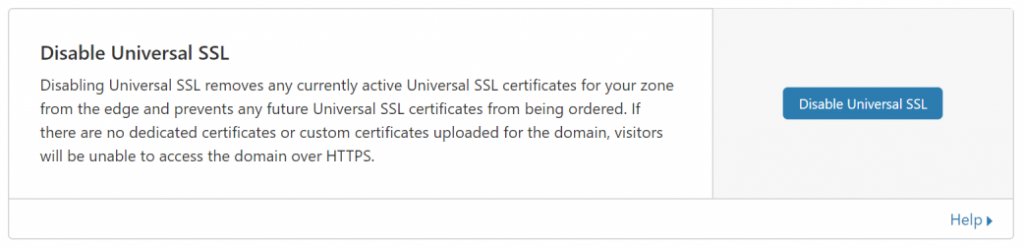
tak, ara els usuaris no poden beneficiar-se del servei CloudFlare® i han de desactivar el servei de proxy de cada nom d'amfitrió (Rekordy DNS). Po wyłączeniu usługi proxy, musisz także wyłączyć usługę Universal SSL (z obszaru SSL / TLS, a następnie serwer brzegowy):
Koniec z serwerami proxy i darmowym CDN.